64.8亿次拦截背后:IP地址查询、风险画像与溯源的全链条拆解
原创
64.8亿次拦截背后:IP地址查询、风险画像与溯源的全链条拆解
原创
用户12496147
修改于 2026-09-14 10:05:57
修改于 2026-09-14 10:05:57
前言
三个数字先摆出来:2025年全年拦截诈骗电话短信64.8亿次,核查处置涉诈互联网账号超4亿个,预警涉诈App2.7万个。这是工信部在公安部新闻发布会上的通报。
对安全从业者来说,值得追问的不是数字本身,而是数字背后的工程问题:骗子在境外操控,号码是境内实名的,来电归属地和IP出口"显示正常",防御系统凭什么在事中环节认定这次行为有问题?2026年国家网络安全宣传周9月14日在济南开幕,主题落在"智能时代 网安护航"。借这个由头,把国家级反诈体系里的IP地址查询、风险画像与溯源链条拆开,看看企业侧防守能直接复用什么。官方框架是"事前防范、事中拦截、事后处置",落到技术上是三个环节。
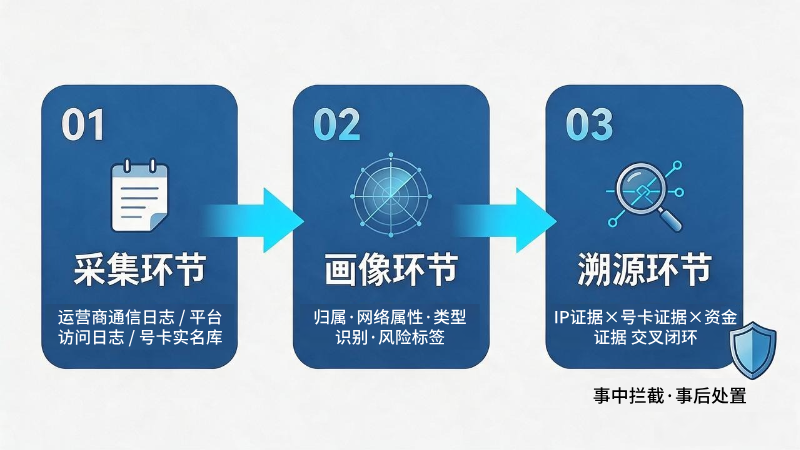
反诈技术链条总览图
01 采集环节:IP证据从哪来,日志规范决定上限
涉诈行为的IP证据有三个来源:运营商侧通信日志与信令数据,平台侧注册、登录、访问日志,号卡实名库的登记关联信息。近2亿张涉诈高风险电话卡被核查处置,说明号卡维度的数据治理已经做到源头,这是普通企业不具备的弹药,但平台侧日志质量是自己能控制的。
采集环节的工程质量决定后面一切。三个高频翻车点:多层转发场景下直接取了网关IP而不是从X-Forwarded-For提取真实客户端IP,且未配置可信跳转网段校验,导致头部可被伪造;IPv6日志未做格式规范化,压缩写法(连续零段简写为"::")导致后续解析报错、字段污染;只存IP不存时间戳、接口路径和行为序列,事后关联分析无从下手。风控体系的底层故障,多数死在这一环而不是模型。
02 画像环节:把IP翻译成可决策的风险特征
第二环是把IP变成特征。一次完整的IP地址查询,在风控场景下应该返回四组信息,以IP数据云公开接入规范描述的风险画像字段为例:基础归属(国家、省市、区县,部分场景街道级),网络属性(运营商、ASN、连接类型),类型识别(住宅宽带、数据中心、移动网络出口),风险标签(真人率、秒拨概率、历史涉诈关联记录)。
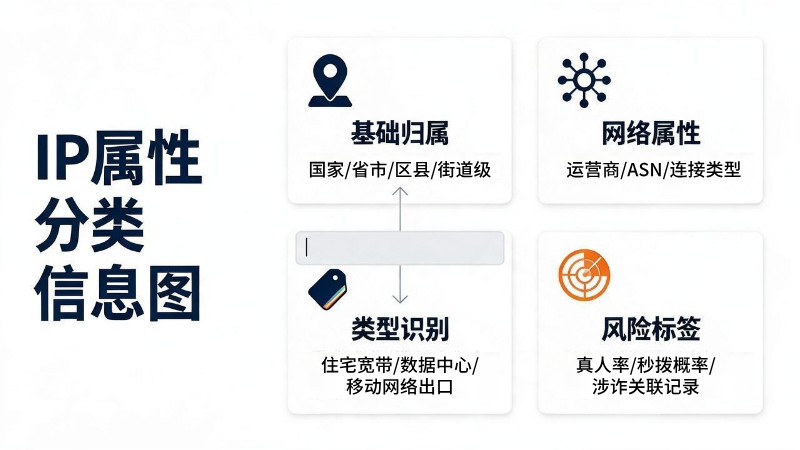
IP风险画像四组特征图
类型识别是对抗的关键,因为欺诈流量的分布和正常用户完全不同。正常C端流量绝大多数来自住宅宽带和移动网络,欺诈行为高度集中在机房出口和秒拨资源上。秒拨的对抗逻辑要单独说:黑产通过拨号在极短时间内高频更换出口地址,单IP封禁策略对其近乎失效,所以处置必须升维,按网段加行为特征联合研判,评分做时间衰减,黑名单只当辅助信号。
另一头是误伤控制。运营商移动网络普遍采用集中出口(CGNAT机制),一个出口IP背后可能是成千上万真实用户,类型识别不做,直接按数据中心逻辑拦截,误伤率会把业务方逼到关掉风控。画像的价值不在"能标黑",在"敢标黑"。
03 溯源环节:交叉验证,从单次行为到窝点
第三环回答"怎么从一条记录追到一个窝点"。先看攻击面:猫池是能同时插几十上百张实名卡的集群设备,GOIP是虚拟拨号网关,两者由境外远程操控,通话和数据流量全部从境内出口走,号码归属地和IP属地双双"正常"。9月初浙江衢州警方通报的伪造定位设备案则是新变种,骗的是只做单因子属地校验的系统。共同点是:单看任何一个维度的数据都无懈可击。
所以溯源靠交叉,这是防守方最该学的方法论。运营商侧的公开实践:安徽移动反诈大数据平台用大数据与机器学习识别窝点线索,协助公安捣毁窝点、缴获GOIP和多卡宝设备,走的是通信行为特征路线。9月西安警方通报的20万张手机卡大案走的是另一条路线:从163万元被骗资金入手,资金流向与号卡溯源碰撞,指向一家看似正规的电信业务经营实体,牵出跨陕粤供卡链和行业内鬼。IP证据、号卡证据、资金证据,单条都不足以定性,交叉之后链条闭合。
企业侧防守的溯源工具箱与此同构:自有日志的时间线关联是基本盘,攻击IP的资产测绘与历史行为检索、威胁情报碰撞做扩展,蜜罐捕获做主动补全。FreeBuf社区流传的溯源手册里那套"先判真实IP还是跳板、再查资产与情报、后碰社交痕迹"的思路,和国家级链条在方法论上没有区别,差的是数据权限。
04 防守方怎么复用:接入要点、代码与处置纪律
前两环企业完全可以自建。接口选型盯五个点:IPv4/IPv6双栈支持(单栈部署推进后这是硬指标)、毫秒级响应(事中拦截对延迟敏感)、业务码规范(HTTP 200不代表业务成功,必须校验响应体内的状态码)、风险标签维度(真人率、秒拨概率比单纯归属地值钱)、数据更新频率(月更的库追不上黑产换段速度)。批量离线场景可评估离线库方案,事中场景走在线接口。
在线接口的集成示例如下:
Python
import requests
API_URL = "https://api.ipdatacloud.com/v2/query"
def query_with_risk(ip: str, key: str) -> dict:
 resp = requests.get(API_URL, params={"ip": ip, "key": key}, timeout=3)
 resp.raise_for_status()
 result = resp.json()
 if result.get("code") != 200:  # HTTP为200时业务仍可能失败,成功码以官方文档为准
 raise RuntimeError(f"接口返回错误: {result.get('msg')}")
 return result.get("data", {})
if __name__ == "__main__":
 print(query_with_risk("日志中的可疑IP", "YOUR_KEY"))
这段代码对应上面选型要点里的第三条:raise_for_status()只拦HTTP层错误,业务码校验才能避免"key失效却静默返回空结果"这类风控体系里最隐蔽的故障。
处置纪律三条。校验点前置到关键动作:注册、改密、大额下单,不必每个请求都查,成本与延迟都可控。分级处置替代一刀切:高风险标签触发升级验证或人工复核,直接拒绝在CGNAT场景下必然误伤。画像结果带时间戳归档:事后溯源、监管核查、模型迭代都吃这份数据。
05 边界:防守方也要守的线
权限分界对安全从业者不是套话。企业对自身平台日志内的IP做查询、画像、风控,属合法经营行为,收集使用遵循《个人信息保护法》最小必要与告知同意原则。个人和团队无权根据IP定位追踪他人,《反电信网络诈骗法》框架下,调取实名与轨迹数据的执法权限只在公安等机关。做溯源分析可以,越过"分析"去"定位到人",性质就变了。
知道链条如何运转,也知道自己能做什么、不能做什么,大概是宣传周"网络安全为人民 网络安全靠人民"对从业者版本的注解。
收个尾:宣传周之外,也值得给自己做一次IP地址查询自查,免费在线查询入口查一遍自己出口的归属地,看省份与运营商字段是否和实际一致,一分钟完成,这是普通人接触这条技术链的起点。
数据来源
- 公安部新闻发布会通报(2026年6月12日,澎湃新闻、央视新闻客户端、经济参考报)
- 工业和信息化部网络安全管理局负责人专访(澎湃新闻·政务,2026年9月4日)
- 运营商反诈大数据平台公开实践(网易新闻,2021年)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号