一文搞懂 Ngrok,轻松实现外网访问本地项目!

一文搞懂 Ngrok,轻松实现外网访问本地项目!
爱学英语的程序媛
发布于 2026-09-15 11:38:28
发布于 2026-09-15 11:38:28
哈喽大家好,我是小李,说起内网穿透,大家应该知道是干啥的吧!官方的解释是 把本地内网里的服务 / 端口,通过技术手段,暴露到公网,让外网任何人、任何设备都能访问你本地的程序、文件、服务。
相信大家应该也了解过很多内网穿透的工具吧,比如说免费轻量的ngrok、localtunnel、Cloudflare Tunnel(zero trust),国产的花生壳等,性能较高的frp等等,今天,我们以最常见的 ngrok 为例 来告诉大家怎么把本地的服务暴露到公网上。
1、下载
https://ngrok.com/2、使用github授权登录之后,来到了欢迎页面
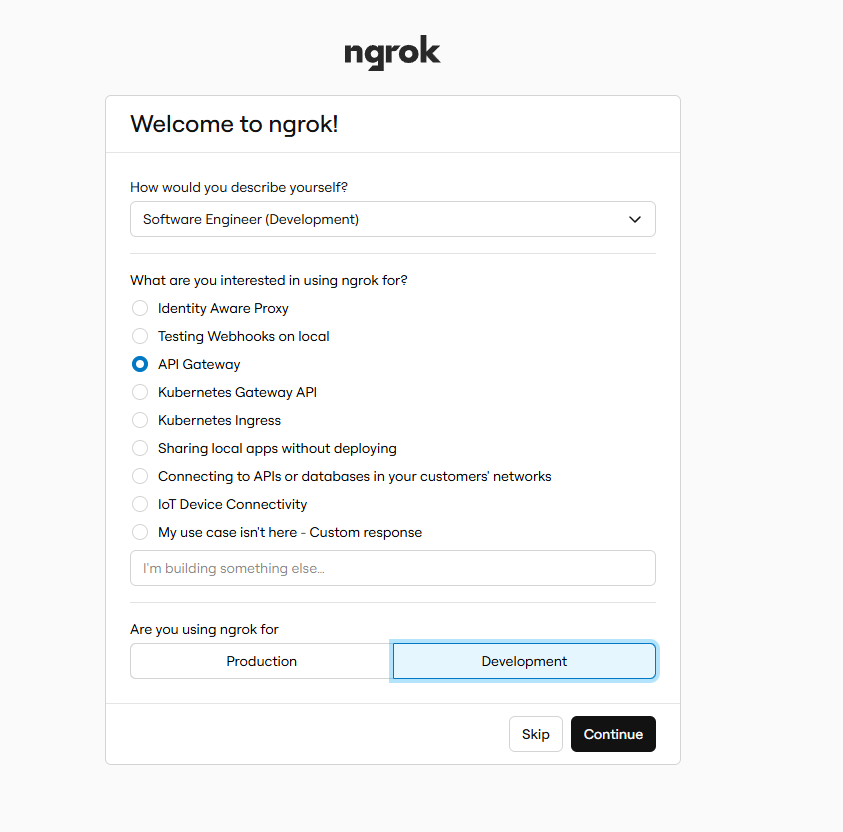
3、下载
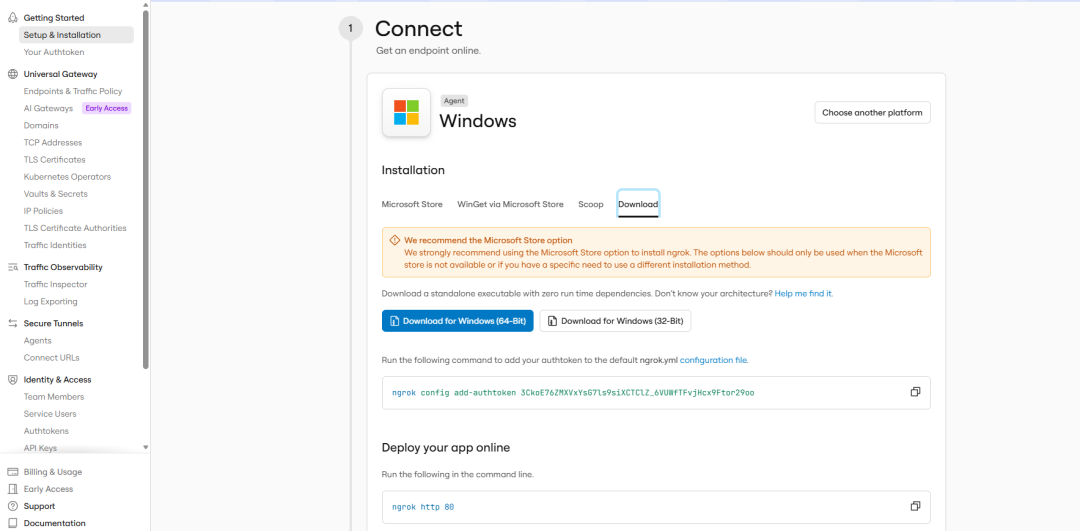
在下载的过程中,浅看了一下官方的一些文档
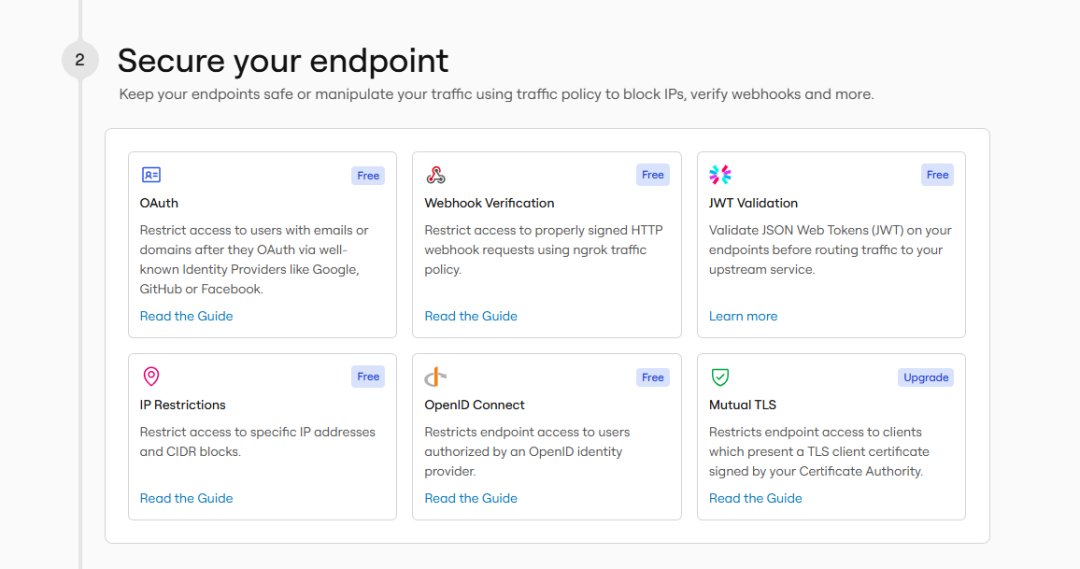
它提供哪些服务你自己看,我只关注它免不免费!
4、安装好之后,我们来到控制台
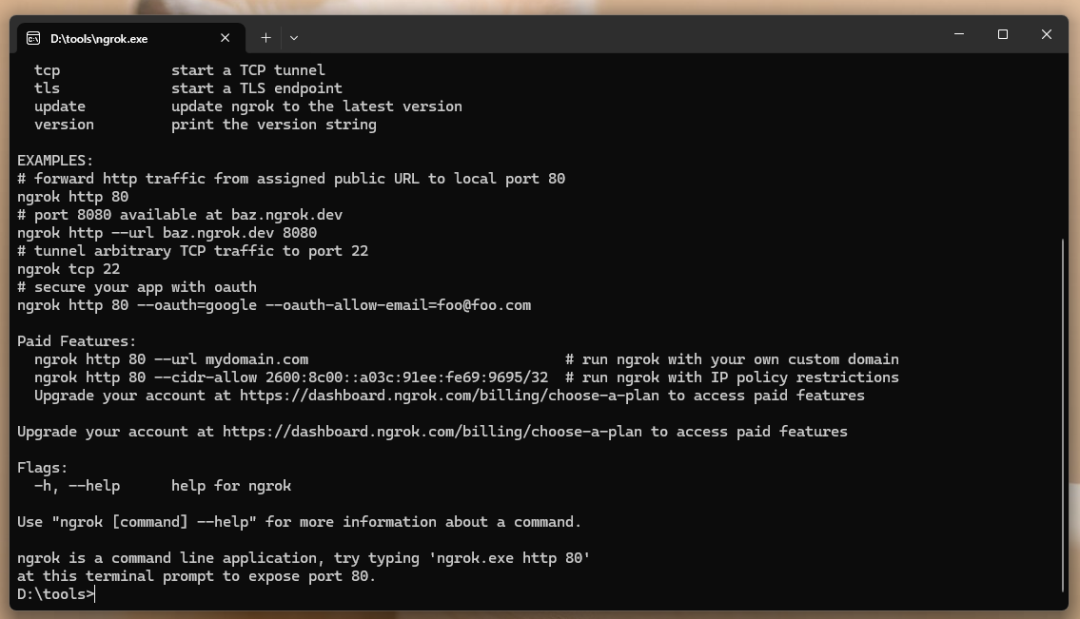
5、输入这行命令
ngork http 8000你会看到下面的内容
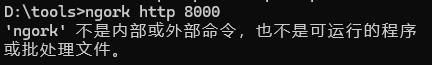
当事人:???
搞错了
再来
输入:
ngrok http 8000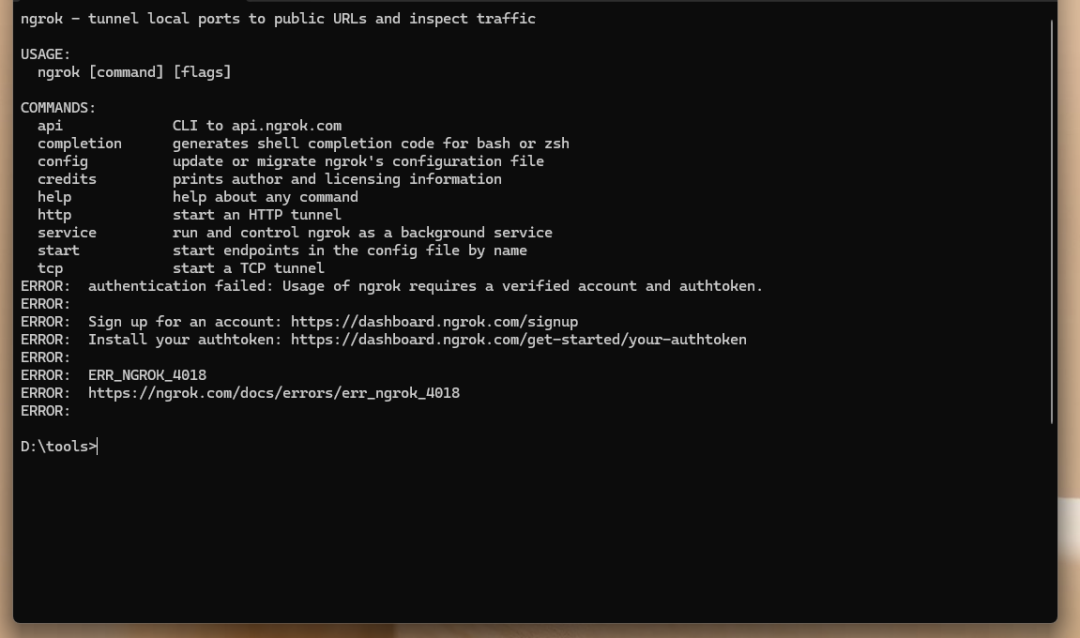
这里是因为 必须绑定账号和 authtoken 才能用 。
登录之后来到仪表盘,
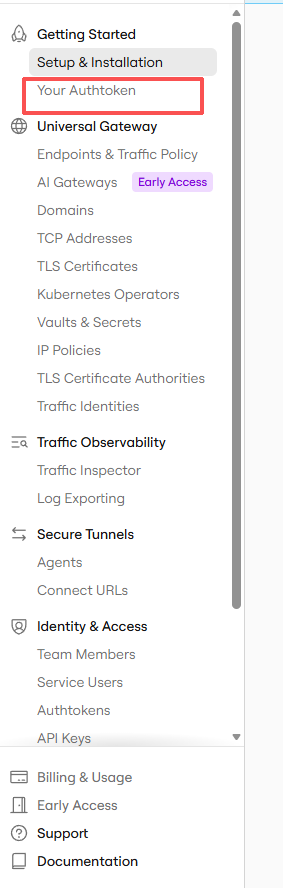
复制这个token
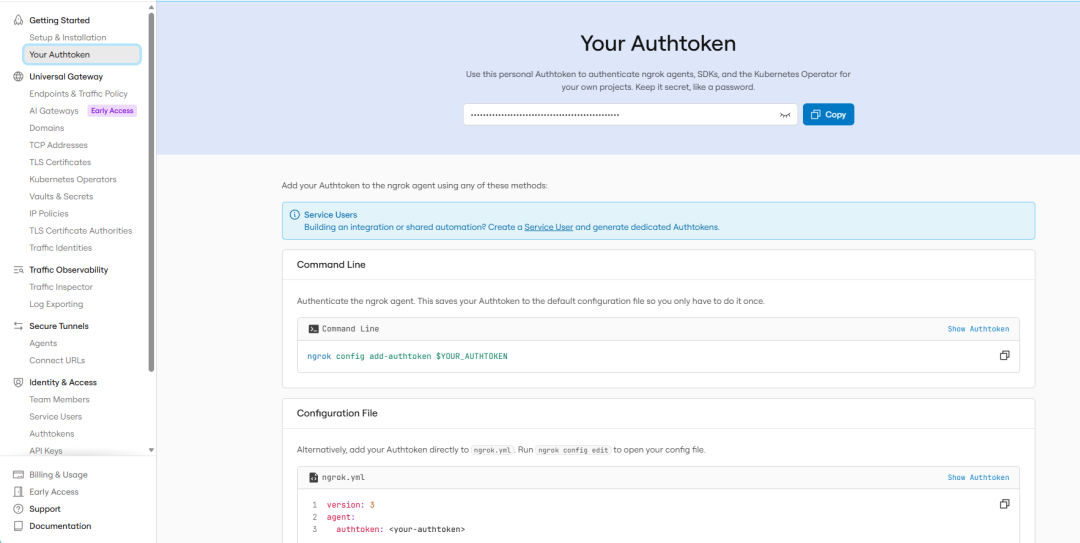
在cmd里面执行
ngrok config add-authtoken 你的token配置成功之后,输入
D:\tools\ngrok.exe http 8000如果你能看到下面的内容,说明我们就穿透成功啦~
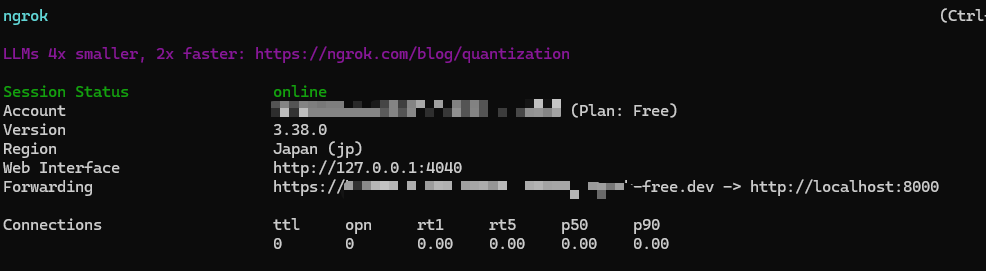
但是生成的这个域名是临时的,每次重启电脑都会变,所以不适合长期稳定上线的项目。
如果想要保证域名不变的话 ,最好还是去官网购买一个域名,备案之后和自己的服务器绑定到一起。
你还用过哪些内网穿透的工具呢?评论区一起聊一聊吧
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2026-04-24,如有侵权请联系 cloudcommunity@tencent.com 删除
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号