告别枯燥命令行!GMSSH,新一代轻量化智能运维平台

无Agent侵入|AI运维|可视化集群管控|私有化一键部署 标签:#运维工具 #服务器管理 #SSH #云原生运维 前言 混合云、多集群时代,运维大多依赖Xshell、FinalShell等传统终端。 纯命令行门槛高、批量运维繁琐、缺少审计能力;重型运维面板又需要安装Agent,占用服务器资源,存在侵入风险。 有没有一款兼顾轻量、安全、易用、智能的运维工具? 今天聊聊GMSSH,一套适配个人运维与企业团队协作的现代化SSH运维方案。 一、传统SSH运维四大痛点 1. 操作门槛高:大量命令需要记忆,新人上手慢,资深运维困于重复操作 2. 排查效率低:黑白终端无可视化视图,资源状态需要多条命令拼凑查询 3. 集群运维麻烦:原生工具缺少批量执行能力,多台服务器运维成本高 4. 安全合规薄弱:缺少权限管控、操作审计,难以满足企业等保要求 二、GMSSH核心优势 GMSSH分为【桌面客户端】与【Web私有化部署】两种形态,依托标准SSH协议,目标服务器无需安装任何Agent,零改造接入存量机器。
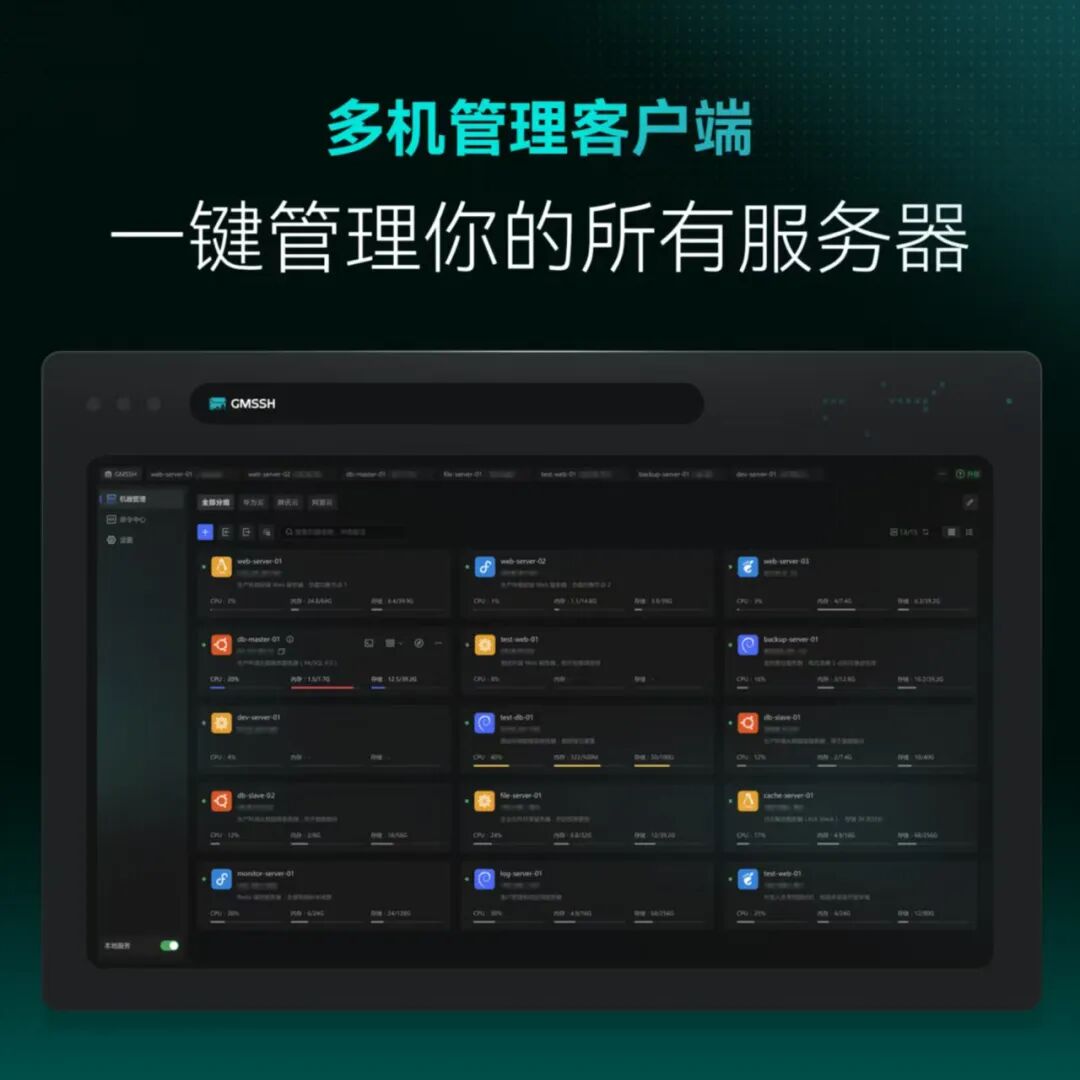
图1:统一纳管多云、物理机集群 ✅ AI智能运维副驾驶 支持自然语言运维,不用记忆繁杂指令。输入需求,AI自动执行命令、汇总结果、分析故障,大幅降低运维门槛。
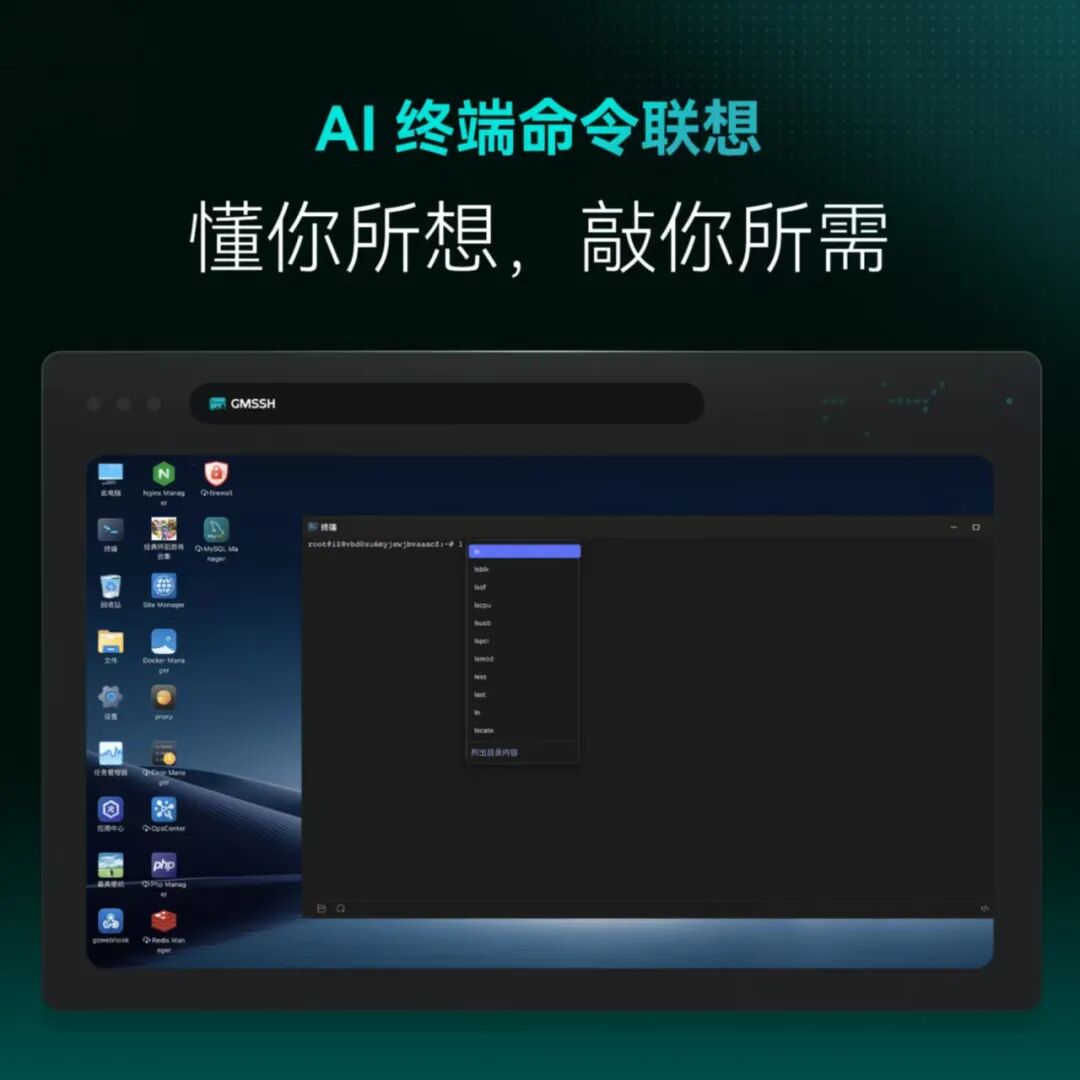
图2:自然语言驱动运维,告别死记命令 ✅ 全可视化资源监控 CPU、内存、磁盘、网络、进程负载实时图表展示,异常指标直观预警,告别手动敲命令查询资源。
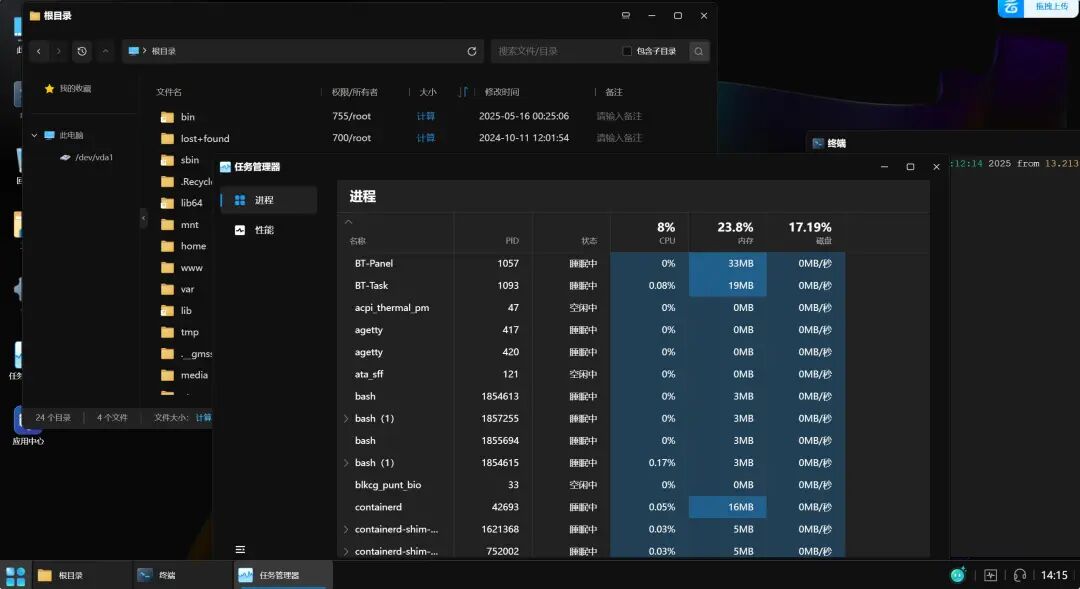
图3:整机资源指标可视化实时观测
✅ 一体化工具集成 终端会话、拖拽式SFTP文件管理、Docker可视化运维、内网穿透一站式集成,不用来回切换多款软件。 ✅ 原生集群批量运维 支持批量下发命令、批量传输文件、定时巡检任务,轻松管理几十上百台混合云节点。 ✅ 企业级安全合规体系 MFA多因素认证、精细化账号权限、全操作日志审计,传输全程加密,满足企业运维安全规范。 ✅ 双模式灵活选择 ▪ 桌面客户端:Windows/Mac适用,个人工程师首选,开箱即用 ▪ Web私有化部署:Docker/一键脚本快速安装,搭建团队统一堡垒机平台
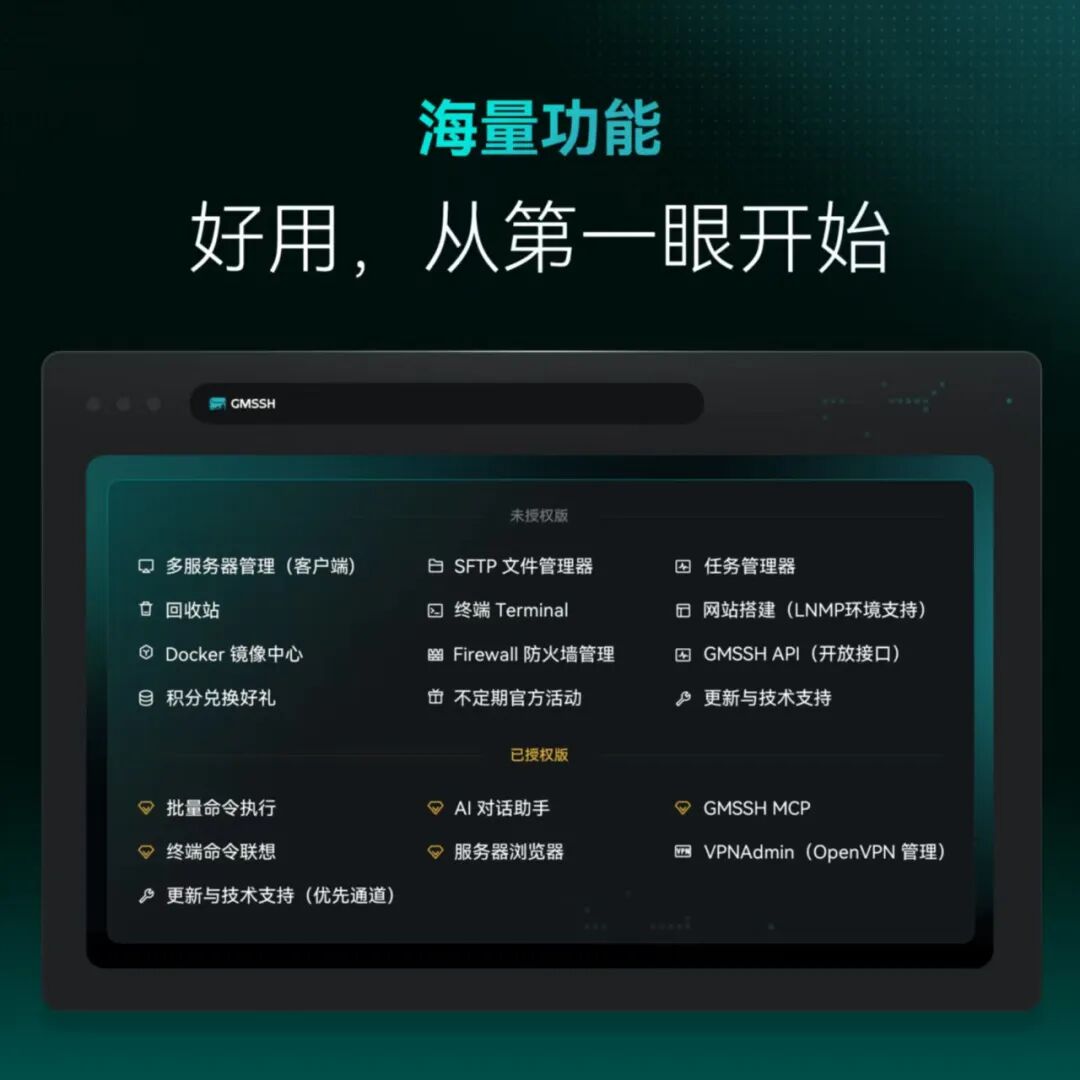
图4:终端、文件、容器、批量运维一体化工作台
三、横向对比一览 能力 传统Xshell/FinalShell 重型运维面板(宝塔/1Panel) GMSSH Agent侵入 无 需要安装服务 ✅无需Agent AI辅助运维 不支持 不支持 ✅内置AI运维 批量集群管控 薄弱 能力有限 ✅原生支持 操作审计合规 缺失 简陋 ✅完整审计日志 资源开销 低 较高 极低 四、适用人群 👨💻个人开发/运维工程师:提升日常服务器管理效率,简化排查、文件传输工作 🏢中小企业IT团队:低成本搭建标准化运维堡垒机,补齐权限与审计能力 ☁云原生混合云运维:统一纳管阿里云、火山引擎、物理机等跨环境服务器 🛡️合规涉密场景:开箱满足操作溯源、权限隔离的等保基础要求 总结 GMSSH跳出传统终端工具的局限,在零侵入前提下融合可视化、AI能力、集群运维与安全审计。 如果你还在忍受老旧SSH工具低效操作,或是不想部署沉重的运维面板,GMSSH会是非常合适的选型。
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2026-07-30,如有侵权请联系 cloudcommunity@tencent.com 删除
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号