腾讯云加密模式深度解析:静态、传输与信封加密的技术选型与落地实践
原创
腾讯云加密模式深度解析:静态、传输与信封加密的技术选型与落地实践
原创
用户12337378
发布于 2026-09-17 11:13:11
发布于 2026-09-17 11:13:11
随着企业业务上云,图纸、源代码、工艺文档等高价值资产在终端、传输链路、云存储多环节流转,数据泄露风险随之增加。很多企业在云上部署静态加密、传输加密之后,依然存在防护短板:云端数据已经加密,但终端侧不同业务软件产生的文件缺少差异化管控,统一加密策略容易出现业务兼容故障,一刀切加密又会拖累办公效率。
云原生加密能力侧重保护云端存储与传输通道,而按应用程序精细化分配加密模式,能够补齐终端侧防护缺口,实现端云协同的完整数据防护体系。管理员可以针对单个业务软件,从五种加密模式中单独选定一种,对该程序生成、编辑的文件实施加密管控,兼顾安全强度、业务兼容性与工作效率。
一、腾讯云三大云原生加密模式基础原理
1. 静态加密(At Rest Encryption)
静态加密用于保护已经落盘存储的数据,包含云硬盘、对象存储COS、数据库文件等。数据写入云存储时自动加密,读取时在可信环境解密,密钥托管在腾讯云KMS。即使底层存储介质被获取,没有密钥的情况下无法读取明文。 静态加密的优势是开箱即用,无需业务大量改造,适合数据库备份、文件归档等场景;但它仅保护云端存储,无法管控终端本地文件,也不能区分不同软件生成的文档。
2. 传输加密(In Transit Encryption)
传输加密依托TLS协议,保障数据在终端与云服务器、云产品之间传输过程的安全。文件上传、接口调用、业务数据同步全程密文传输,防止在网络链路被窃听、劫持篡改。 传输加密解决“传输路上”的数据安全,但文件到达终端本地之后,一旦解密落地,文件本身不再具备持续保护能力。
3. 信封加密(Envelope Encryption)
信封加密是腾讯云KMS主推的高性能加密方案,采用两级密钥架构。使用数据密钥DEK直接加密业务文件,再由KMS的客户主密钥CMK加密保护DEK。加密后的文件与加密后的DEK一起存储。解密时,先调用KMS解密DEK,再用DEK解密业务数据。 该方案适合大文件、海量图纸、源码包加密,避免直接使用主密钥加密大文件带来的性能损耗,也是企业上云后高价值文档保护的常用选型。
云端静态、传输、信封加密解决云上数据安全,而终端侧需要进一步精细化策略:针对不同软件单独分配加密模式,实现应用级别的差异化防护。
二、应用级五种加密模式:单软件独立策略配置
管理员可针对CAD、代码编辑器、Office、PDF阅读器等每一个授信程序,独立选择五种加密模式中的任意一种,策略只对该程序生效,互不干扰。五种模式定义如下:
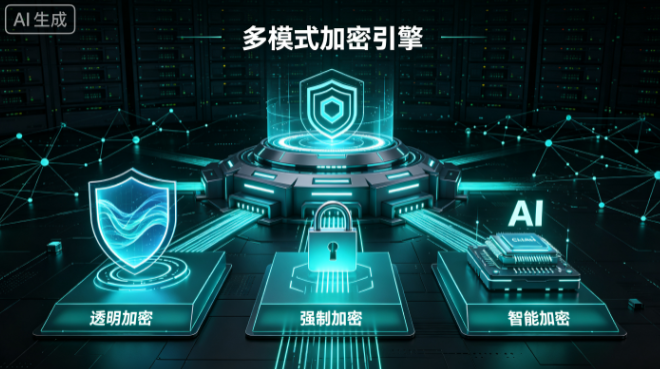
1.强制透明加密模式 授信程序新建、保存、修改的文件自动加密。文件仅能在授权终端内正常打开,一旦脱离可信环境,文件无法读取。安全等级最高,适合研发源码、核心工艺图纸这类最高密级资产。该模式下,只有指定软件能够正常读写密文,其他程序打开文件都会显示密文乱码。
2.智能加密模式 存量文件维持密文,使用该软件新建空白文件默认不加密。适合作为加密系统上线过渡期策略,或者行政、商务内勤岗位使用。在保护历史敏感文档的前提下,减少对日常办公的干扰,平衡安全与效率。
3.只解密不加密模式 使用该程序打开加密文件时自动解密浏览;但文件二次编辑保存,不会重新加密。该模式主要用来兼容老旧行业软件、小众工具,解决软件闪退、文件乱码、排版异常等兼容性问题。需要注意,该模式存在安全风险,解密后的文件另存会生成明文,仅适合临时兼容场景,不可长期保护核心涉密资料。
4.只读受控模式 程序打开密文仅支持查看,禁用复制、另存、打印等高危操作。文件可看不可导出,适合外协人员、外部审计、跨部门只读查阅场景。哪怕文件被拷贝出去,脱离授权环境也无法打开。
5.不加密模式 指定程序不触发任何加密策略,程序生成、保存的文件保持明文。用于非敏感业务工具,例如普通图片查看器、通用播放器,避免无关文件被加密,降低系统资源开销。
核心优势:应用粒度隔离
传统加密方案大多是全局策略,要么全盘加密,要么全部不加密,很容易出现业务软件兼容报错。而这套应用级策略,能够做到:CAD软件启用强制透明加密、代码编辑器启用强制透明加密、Office使用智能加密、部分老旧工具使用只解密不加密、普通看图软件不加密。每个软件独立一套加密模式,互不影响。
三、端云协同落地:腾讯云加密 + 应用级加密模式的落地场景
场景1:制造企业图纸上云
企业使用CAD、SolidWorks等设计软件,为CAD程序配置强制透明加密。图纸在本地编辑自动加密,上传腾讯云COS后开启静态加密与传输加密,图纸文件采用信封加密存储。 内网设计师可正常编辑图纸;车间人员分配只读受控模式;外协厂商拿到的密文文件有访问时效限制。图纸在终端本地、网络传输、云端存储全链路受到保护。
场景2:软件研发源码保护
开发工具配置强制透明加密,源代码在本地编辑自动加密,上传到云端代码仓库启用静态加密。开发人员仅能在授权开发软件内读写源码,禁止另存导出。代码在终端、传输链路、云端存储三层防护,防止源码外泄。
场景3:多部门混合办公场景
研发、设计软件启用强制透明加密;市场部门Office程序配置智能加密;部分老旧业务工具采用只解密不加密;普通浏览工具不加密。文件上传云端时,传输加密保障上传链路安全,云端采用信封加密存储。在保障业务正常协同的前提下,只对高价值文档做高强度加密。
四、技术选型与实施建议
- 分层规划防护边界 云端优先启用传输加密保障上下行链路安全;存储在COS、云盘的核心文件,采用静态加密或信封加密。终端侧按照软件分类,为每一个业务程序选定对应的加密模式,做到云上、终端分层防护。
- 遵循最小权限原则,按应用分配策略 不要全部软件统一开启最高等级强制透明加密。优先识别核心涉密程序,分配高安全模式;普通办公工具选用低干扰策略,老旧软件采用兼容模式,减少业务中断风险。
- 密钥统一托管,打通端云密钥体系 终端加密密钥可对接腾讯云KMS,由KMS统一管理密钥生命周期,支持密钥轮换、密钥销毁,满足等保、商用密码合规要求,避免密钥散落本地造成泄露风险。
- 试点先行,逐步上线 先选取小范围业务终端,验证不同软件对应的加密模式兼容性,测试图纸、源码打开、保存、上传云存储的全流程,确认业务无异常后,再向全公司推广。
- 配套审计日志 所有加密文档的打开、编辑、外发、解密申请行为留存日志,云上访问行为同样可审计,一旦出现数据泄露,能够回溯文件流转链路,定位风险点。
总结
静态加密、传输加密、信封加密构成云上数据防护底座,解决数据在云端存储与传输阶段的安全问题;而面向单个软件独立选择五种加密模式的应用级加密能力,补齐终端侧精细化管控短板,解决不同业务软件差异化防护、软件兼容性等痛点。端云加密能力组合,形成覆盖终端本地、网络传输、云端存储的全链路防护方案,可有效保护图纸、源代码等高价值企业资产。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号