腾讯云如何支撑制造业使用企业文件加密软件防护核心工艺文件?
原创
腾讯云如何支撑制造业使用企业文件加密软件防护核心工艺文件?
原创
用户12337378
发布于 2026-09-23 11:08:28
发布于 2026-09-23 11:08:28
摘要
制造业数字化转型过程中,工艺规程、加工参数、装配指导书等核心工艺文件,在研发、车间、外协多场景流转,泄密风险持续增加。腾讯云可提供云服务器、KMS 密钥托管、安全网络等基础能力,支撑企业文件加密软件部署,依托密级管理实现工艺文件分级防护。本文从密级管理原理、云上部署架构、制造业落地场景三个维度,讲解如何在腾讯云环境中,依靠密级管理对工艺文件实施差异化管控,兼顾生产协同与知识产权安全。
随着制造企业上云,大量工艺文件存储、备份、共享迁移至云端。腾讯云原生安全能力可与企业文件加密软件联动:云服务器承载加密策略管理平台,KMS 托管加密密钥,VPC 私有网络保障策略下发与日志传输安全。云原生加密仅保护云端存储数据,而文件加密软件的密级管理,可以打通终端、内网、云上文件访问控制,对工艺文件按敏感等级划分访问边界,解决内部越权查阅、随意导出工艺资料的难题。
一、密级管理是什么,核心运行原理
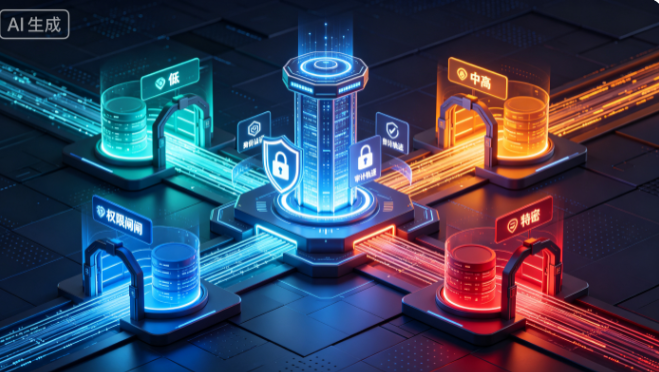
密级管理是企业文件加密软件的核心访问控制模块。管理员按照工艺文件的商业价值与泄密危害,将文件划分为多级密级,例如公开、内部、机密、绝密。典型规则遵循高密级向下兼容,低密级不可向上访问,即高权限人员可查阅低密级文件,低密级账号无法打开高密级工艺文档腾讯云开发...。
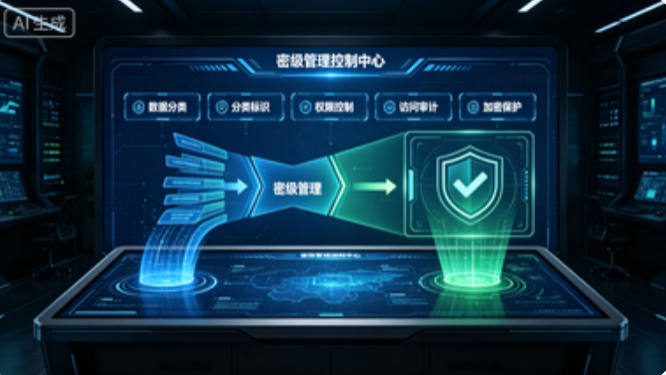
密级标签与加密文件深度绑定,并非仅依靠账号权限。工艺文件在 CAD、工艺编制软件保存时自动打上密级标签并加密;密级策略由腾讯云上部署的加密管理中心统一下发到各车间、研发终端。终端校验用户身份、设备环境、文件密级三重条件,判断是否允许打开、编辑、打印、截屏。
密级变更需要审批流程。一份普通工艺文件升级为绝密级,或者绝密文件解密外发,都需要提交审批,全程操作日志上传至腾讯云服务器留存审计,满足数据安全与等保审计要求。
二、密级管理能实现哪些管控能力
- 文件分级自动标记 系统可识别 NC 程序、工艺卡、装配工艺、BOM 清单等工业文件,自动分配密级;管理员也可手动对单份工艺文件调整密级。不同密级文件自动匹配差异化加密策略,绝密工艺文件启用强制透明加密,严格限制截屏、打印;内部普通工艺文件管控策略适度放宽,保障车间正常查阅。
- 基于密级的细粒度权限隔离 同一台终端,不同账号因密级权限不同,可访问的工艺文件完全不同。研发主管拥有绝密工艺文件访问与编辑权限;工艺工程师仅可访问机密级工艺;车间操作工仅允许查看内部级工艺,禁止另存、拷贝源文件。依托密级实现项目组之间逻辑隔离,A 项目核心工艺不会被 B 项目人员读取。
- 密级联动外发与借阅管控 高密级工艺文件外发至外协工厂时,必须提交解密审批。外发文件会绑定设备、设置有效期,到期自动失效。临时借阅高密级工艺资料,可下发限时密级访问权限,到期自动回收,防止工艺文件长期外流。
- 密级操作行为审计 所有密级文件的打开、密级变更、解密申请、打印导出行为,日志统一上传腾讯云服务器存储。一旦发生工艺文件泄露,管理员可以按密级、人员、时间快速检索流转记录,溯源风险。
三、腾讯云环境下密级管理在制造业工艺防护中的应用
企业将加密管理平台部署在腾讯云 CVM 云服务器,加密策略、密级规则、审计日志统一托管;密钥由腾讯云 KMS 服务托管,实现密钥生命周期管理,避免密钥本地丢失风险。企业内网终端通过 VPC 专线安全连接云上管理平台,接收密级策略。
研发工艺编制阶段:新品工艺规程标记为绝密密级,仅项目核心研发人员拥有访问权限,文件保存自动加密,禁止截屏与批量导出,防止未定型工艺方案外泄。
车间生产阶段:下发至车间终端的工艺文件标记为内部密级,操作工仅可预览,无法拷贝工艺参数。车间工控机仅能在授权环境读取密文,脱离环境后文件不可解析。
外协供应链阶段:交付外协加工厂的工艺文件,自动降密并启用受控外发,设置访问时效。外协人员无法升级文件密级,不能二次转发。
人员离职场景:员工账号密级权限一键回收,本地终端内高密级工艺文件失去访问权限,杜绝离职人员带走全套工艺资料。
四、落地注意事项
密级管理不是密级划分越多越好,过度分级会增加运维成本。制造企业上线前,应梳理工艺资产清单,定义密级标准、岗位密级权限矩阵,在腾讯云搭建加密管理平台,小范围试点验证 CAD、CAPP 等工业软件兼容性。同时定期审计密级权限,清理冗余高密级账号,避免权限溢出。
结语
腾讯云提供服务器、密钥托管、私有网络等底层基础设施,支撑企业文件加密软件部署。而密级管理作为加密软件的核心能力,实现工艺文件分级分类保护,构建 “云平台统一管控 + 终端密级隔离” 的防护架构。在不中断研发、车间生产业务的前提下,阻止核心工艺文件越权访问与非法外泄,保护制造业核心知识产权。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号