只填不发才安全:Jev 接微信的合规红线与封号风险避坑
原创
只填不发才安全:Jev 接微信的合规红线与封号风险避坑
原创
hollyx
发布于 2026-09-24 17:04:22
发布于 2026-09-24 17:04:22
Jev 接微信的玩法火了之后,网上冒出不少"一键全自动聊天""自动读消息自动回复"的说法。作为踩过坑的人,我必须泼盆冷水:这类用法有实实在在的封号风险。这篇不讲怎么把 Jev 用得更花哨,而是讲清楚接微信的合规红线在哪、哪些做法碰不得、正规用法是什么样。文中涉及的边界为通用合规提示,Jev 官方口径数据可核实,仍处早期访问阶段。
Jev 是 TypeSafe AI 推出的高速低成本 AI 判断器,区别于 ChatGPT、Claude 这类生成式大模型,它不做自由问答、文案创作和代码编写,核心定位是软件或 AI 系统中的专用判断组件:输入当前状态加上固定候选选项或评判标准,输出确定性选择(Choice)、量化打分(Score)或真伪概率(Noul)。核心优势是决策 70~500ms、输入 0.042 美元每百万 token 且输出免费、专注封闭式判断规避幻觉、承接大模型的琐碎判断从而降本增效。
一、先划红线:哪些做法碰不得
把 Jev 接微信,最容易踩的雷不是技术,而是合规。下面这些做法有明确风险,别碰。
下面这张图把高风险做法和合规做法分开列了:
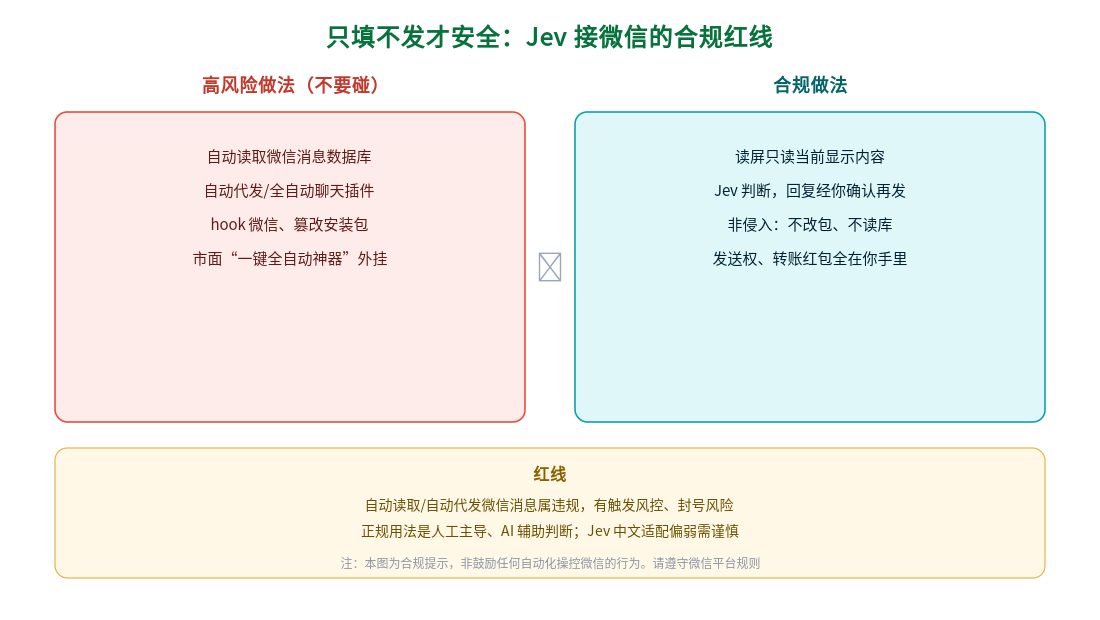
只填不发才安全:Jev 接微信的合规红线
具体来说:自动读取微信消息数据库、hook 微信进程、篡改安装包,都属于对客户端的侵入式操作;自动代发消息、全自动聊天,则把社交行为交给了程序。这两类叠加起来,正是触发风控、导致账号受限甚至封号的高危区。市面上兜售的"Jev 微信一键全自动插件""自动高情商回复神器",绝大多数是这类外挂,既不安全也不合规。
二、为什么"只判断、不代发"是安全底线
社区里成熟、克制的用法,都守着同一条底线:只判断、不代发。
Jev 本身就只做判断、不生成文本,所以它天然不承担"说错话"的风险。而在整套聊天辅助里,即使有生成模型起草了候选回复,最后那一下发送也必须由人来点。这条"只填不发"的边界之所以重要,是因为它把责任留在了人这边:判断可能出错,但只要发送权在你手里,就不会出现"AI 替你发了不该发的话"这种失控局面。它也不该碰转账、红包、收款这些敏感操作。
三、非侵入:读屏而不是读数据库
正规工具在"怎么拿到对话"上也很讲究。合规的做法是读屏,通过系统无障碍服务读取当前屏幕上显示的对话,或在读不到时对可见气泡做本地离线 OCR,图片不上传。它不 hook 微信、不改安装包、不读聊天数据库、不登你的账号。
这和"自动读取数据库"有本质区别:前者只看你屏幕上此刻显示的内容,是被动读取;后者是主动侵入客户端。非侵入是合规的前提,密钥只存本机则是隐私的前提。
四、Jev 自身的能力边界也要认清
除了合规红线,Jev 自己的能力边界同样要清楚,否则容易误用。它不做计数、精确计算、日期换算、开放式创作和无边界推理。更要紧的是,它的中文适配目前偏弱,官方也承认,中文场景里遇到含糊、反讽的表达可能判错。所以它给的永远是"参考判断",不是"权威结论",重要对话务必自己再确认。
五、正规用法与落地建议
把红线和边界收拢,正规用法其实很清晰:人工主导、AI 辅助判断。读屏取当前对话,Jev 判断意图和风险,需要回复时由大模型起草候选,你确认后手动发送。全程你是决策者,AI 是参谋。
落地建议三条:一是坚决不用任何声称"全自动读消息、自动回复"的工具,遵守微信平台规则;二是优先选择非侵入、只填不发、密钥本地存储的合规方案,涉及隐私的对话谨慎开启;三是把 Jev 的判断当参考,中文场景把握度低时相信自己。把合规红线守住、把发送权留在自己手里,Jev 接微信才是一件安全的事,而不是拿账号去冒险。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号