红蓝对抗验证防勒索有效性:进程白名单与透明加密的防御闭环设计
原创
红蓝对抗验证防勒索有效性:进程白名单与透明加密的防御闭环设计
原创
用户12597027
发布于 2026-09-28 13:30:34
发布于 2026-09-28 13:30:34
摘要:本文以红蓝对抗为方法论,探讨如何在不依赖病毒特征库前提下,用模拟勒索行为验证主动防御体系有效性。围绕进程白名单、透明加密与实时审计三重机制,拆解勒索攻击链阻断点,给出演练剧本、行为样本、量化指标(MTTD/MTTR)与整改模板,把"防勒索软件"落到可量化闭环。 正在上传图片...
关键词:防勒索软件/勒索病毒防护/LockBit防御/进程白名单/透明加密防勒索/备份防加密/AI模型防护/数据防泄露
一、为什么需要红蓝对抗来检验防勒索能力
勒索病毒防护已从"边缘需求"变成"核心刚需"。以 LockBit 为代表的多代变种,攻击手法不断演进:不再单纯依赖某一个漏洞,而是通过初始入侵、横向移动、权限提升、批量加密、痕迹清理的组合拳,在数分钟到数小时内完成对核心数据的封锁。传统防病毒依赖特征库匹配,面对变种快、加壳多、无文件攻击频出的现状,存在特征滞后窗口,难做到事前阻断。
这就带来一个现实问题:你怎么证明防勒索方案"真的有用"?靠厂商宣传不够,靠真实入侵检验代价过高。红蓝对抗因此成为验证有效性的标准做法——红队模拟攻击者勒索行为,蓝队在受控环境观察防护手段能否识别、拦截、告警、追溯,过程不破坏真实数据,却能暴露防御薄弱点。
本文聚焦一个命题:用"模拟勒索行为"验证"进程白名单 + 透明加密"防御闭环是否真的闭合,并从攻击链出发给出可执行的演练与量化方法。
二、RDM 防勒索的三重主动防护模型
主动防护的核心区别在于:它不靠"认出这是勒索软件"来防御,而是靠"约束进程能做什么、约束数据怎么被访问"来让一切勒索行为失效。整体由三层构成。
2.1 进程白名单:默认拒绝的执行管控
进程白名单是第一道闸。它的策略基线是"默认拒绝"——任何不在白名单内的可执行程序,无论来自邮件附件、U盘还是被注入的脚本,都无权启动或对受保护目录进行写操作。这与传统"默认放行、命中黑名单才拦"的思路相反。
这一点对勒索病毒防护尤为关键。绝大多数勒索程序是"新进程",只要可执行映像未进白名单,就无法获得写受保护文件权限。白名单同时约束:可执行启动权限;对受保护目录的读/写/重命名权限;进程间注入、计划任务、服务注册等提权行为。
2.2 透明加密(TDE):密钥与数据绑定
第二层是透明加密(TDE)。它在文件系统层对受保护目录中的文件做加密落盘,密钥由硬件安全模块(HSM)托管,业务应用无感知。其价值在于:即便攻击者绕过进程管控,直接拿到磁盘或备份文件,看到的也只是密文。
防勒索软件需区分"正常业务写入"和"勒索二次加密"。透明加密通过"区分读写"实现:合法业务进程在授权上下文内读明文、写密文;未授权进程试图用自身算法重写文件("二次加密")时,被识别为异常写并阻断。系统本身已加密数据,攻击者再加密属"加密之上的加密",该异常写被拦截。
在组合设计上,默认拒绝策略与透明加密的读写上下文联动:被加密目录只允许白名单进程在授权会话内解密访问,其余进程即便有操作系统账号权限,也只能看到密文,无法批量重写。这种"进程身份 + 密钥上下文"双重约束,正是透明加密防勒索的技术前提。
2.3 实时审计:把每一次异常写动作留痕
第三层是实时审计。所有进程对受保护资源的访问、每一次被拒写操作、每一次提权尝试,都被记录到审计日志,含进程路径、父进程、时间戳、目标文件、操作结果等字段。审计不负责拦截,但负责"举证"——阻断时蓝队能立刻还原攻击路径;演练后红队能确认哪步被拦、哪步漏过。
2.4 覆盖攻击四阶段
这套三重模型恰好对应勒索攻击的完整生命周期:
攻击阶段 | 典型行为 | 主要阻断手段 | 验证观察点 |
|---|---|---|---|
入侵 | 钓鱼附件、漏洞利用、弱口令爆破 | 进程白名单限制初始载荷启动 | 红队载荷能否落地执行 |
加密 | 批量改写文件为密文、改后缀 | 透明加密防二次加密、读写区分 | 批量写是否被拦截 |
提权 | 创建服务、注入系统进程、关杀软 | 进程白名单约束提权动作 | 提权行为是否留痕并阻断 |
清理 | 删除卷影副本、清日志、抹痕迹 | 实时审计不可篡改、写保护 | 清理动作是否失败或被记录 |
任一阶段都不是靠"识别恶意特征"来防,而是靠"约束行为边界"来防,这也正是应对 LockBit 2.0/3.0/5.0 快速变种的根本原因——变种改外壳,不变的是"必须启动新进程、批量写文件、提权"的行为本质。
下图给出防御闭环的整体架构示意,三层机制在受保护数据外侧形成纵深:
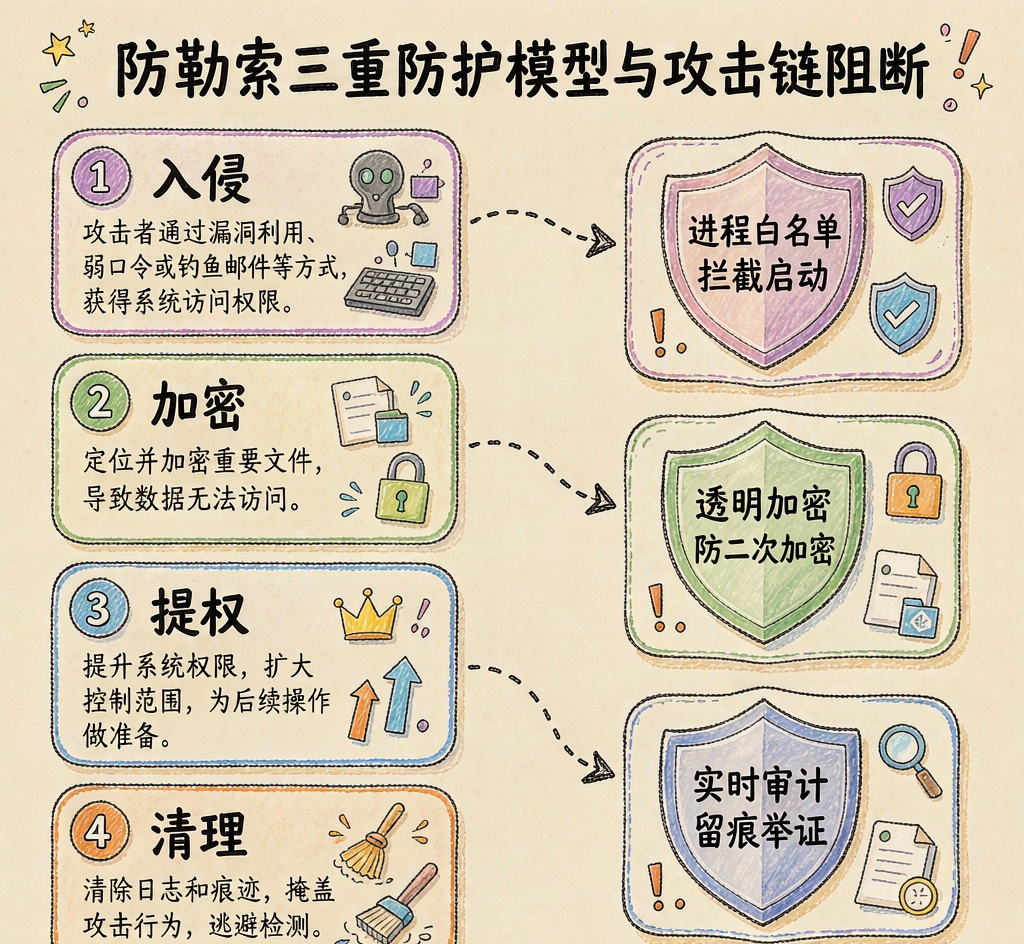
图1
三、红蓝对抗演练剧本设计
要让验证有意义,演练必须"像真的"。下面给出一套隔离靶场演练剧本,分准备、攻击、观测、复盘四阶段。
3.1 准备阶段(蓝队)
蓝队在靶机部署受保护目录(如 D:\protected),启用进程白名单默认拒绝,仅放行 explorer.exe、notepad.exe、sqlservr.exe 等必要业务进程;对 D:\protected 开启透明加密,密钥托管到 HSM;开启全量实时审计。靶机同时保留"对照组"目录 D:\unprotected(不施加任何防护),用于对比验证,避免把"攻击者没动手"误判为"防护有效"。
3.2 攻击阶段(红队)
红队按 LockBit 类攻击链执行,但所有"加密"动作替换为模拟行为(仅对演练专用诱饵文件做重命名与内容覆写,绝不对真实业务数据动手):投递未签名载荷 fake_cryptor.exe;尝试启动该载荷,对受保护区与对照区诱饵文件做批量重命名(加 .locked 后缀)与内容覆写;尝试 sc create 注册自启服务实现提权持久化;尝试 vssadmin delete shadows 模拟卷影清理。
3.3 观测阶段(蓝队)
蓝队在控制台观察告警与审计日志,记录每一步的:是否拦截、拦截耗时、拦截进程名、关联父进程。重点核对对照组是否被成功篡改(证明红队行为确实发生),以及受保护区是否零篡改。
3.4 复盘阶段
双方对照审计日志逐条对齐:红队哪一步被拦、哪一步漏过、漏过原因(白名单误放行?读写区分过宽?审计字段缺失?),形成整改项。
3.5 行为样本:模拟勒索判定的蓝队探针
下面给出红队使用的"模拟载荷"代码骨架。注意:它不实现任何真实加密算法,仅通过高频重命名与覆写触发蓝队批量写检测规则,是受控实验室用品,禁止用于非授权环境。
# drill-only: simulate batch rename+overwrite to trigger blue-team rule
# only touches decoy files, never real business data
import os, time, random

DECOY_DIR = r"D:\protected\decoy"
SUFFIX = ".locked"

def simulate_ransom_behavior(batch=200):
    files = [os.path.join(DECOY_DIR, f)
             for f in os.listdir(DECOY_DIR)
             if f.endswith(".decoy")]
    for path in random.sample(files, min(batch, len(files))):
        with open(path, "wb") as fh:
            fh.write(bytes(random.randint(0, 255) for _ in range(4096)))
        os.rename(path, path + SUFFIX)
        time.sleep(0.01)
    print(f"[sim] touched {min(batch, len(files))} decoy files")

if __name__ == "__main__":
    simulate_ransom_behavior()
对应的蓝队检测规则,可表达为"单位时间内同一进程对受保护目录的写/重命名次数超过阈值即告警并阻断":
规则: bulk_write_block
作用域: 受保护目录 (透明加密区)
触发条件:
  - 单进程在 5 秒内对 > 50 个文件执行 write 或 rename
  - 且源进程不在进程白名单的批量处理例外组
处置动作:
  - 挂起该进程对受保护目录的写权限
  - 写入审计日志 (进程哈希、父进程、时间、文件清单)
  - 向蓝队控制台推送高危告警
把红队行为样本与蓝队检测规则同时摆出,演练就从"感觉有效"变成"规则可验证"。
四、阻断验证与量化指标:MTTD / MTTR
验证不能止步于"拦住了"。安全运营需要量化,否则无法向管理层证明投入产出。两个核心指标是 MTTD(平均检测时间)与 MTTR(平均响应/恢复时间)。
4.1 指标定义与采集方式
指标 | 含义 | 本场景采集点 | 目标值 |
|---|---|---|---|
MTTD | 从红队发起模拟加密到蓝队产生第一条有效告警 | 脚本启动时间戳 → 审计首条拦截记录时间戳 | 越短越好,建议 < 10s |
MTTR | 从告警产生到受保护数据确认零损失、业务恢复 | 告警时间戳 → 复盘确认诱饵零篡改 + 进程处置完成 | 建议 < 5min |
因为透明加密防勒索在数据层保证"即使被碰也是密文","恢复时间"多数趋近于零——无需从备份还原,真正需响应的只是处置异常进程。这是主动防护在 MTTR 上的结构性优势。
4.2 演练前后对比(示例数据)
项目 | 未部署防护 | 部署进程白名单+透明加密后 |
|---|---|---|
红队载荷能否启动 | 能 | 不能(默认拒绝) |
诱饵文件被篡改比例 | 100% | 0% |
MTTD | 无法检测(无告警) | 约 3 秒 |
MTTR | 需从备份还原,约 2 小时 | 进程隔离 + 确认,约 2 分钟 |
审计可追溯性 | 无 | 全链路上报 |
对照组的存在使结论可信:红队行为执行了(对照组 100% 被篡改),但受保护区零损失,证明阻断是防护带来,而非红队"没用力"。
五、整改报告模板
演练价值最终体现在整改。下面给出可直接套用的整改报告骨架,双方签字归档,作为护网与等保密评佐证。
【防勒索红蓝对抗演练整改报告】
一、演练基本信息
  - 时间 / 靶场范围 / 参与角色(红队、蓝队、观察员)
  - 防护配置版本(白名单策略版本、透明加密区范围、HSM 托管状态)
二、攻击链复盘
  - 入侵路径:载荷投递方式、是否启动成功
  - 加密模拟:批量写是否被拦截、拦截点
  - 提权尝试:服务/注入是否成功
  - 清理模拟:卷影/日志操作是否生效
三、阻断与漏过清单
  - 已阻断项(附审计日志 ID)
  - 漏过项(附原因,如白名单例外过宽)
四、量化指标
  - MTTD = ___ s,MTTR = ___ min
  - 受保护区文件损失率 = 0%
五、整改项(责任人 / 期限)
  - 收紧白名单例外组,移除 batch 批量写权限
  - 补充父进程链审计字段,覆盖注入检测
六、复测计划
  - 整改完成后 7 日内安排复测,验证漏过项归零
报告的关键在于"可复测":每个漏过项都必须对应一个可验证的整改动作,而非泛泛而谈"加强防护"。
六、在护网实战攻防演练中的应用
护网对防勒索提出"真实对抗"要求:攻击队会在限定时间内拿权限、拖数据、留后门,勒索并非唯一目标,但"能否守住核心数据不被加密/外泄"是评分关键项。把上面这套红蓝验证方法迁移到护网,有几点建议:
- 把诱饵区做进真实业务路径。在文件服务器、ERP/CRM 共享盘等真实路径旁布置诱饵文件,让攻击队真实动作直接触发规则。
- 弱化对"已知特征"的依赖。护网攻击队常用自研工具、无特征可匹配;白名单默认拒绝与透明加密读写区分不依赖特征。
- 审计日志支撑"数据防泄露"举证。全量审计事后还原哪些进程碰了哪些文件、是否触发阻断。
- 演练频率常态化。一次演练只证明"那一刻有效",建议把模拟勒索探针纳入月度回归,度量 MTTD/MTTR。
七、AI 大模型资产保护:被忽视的勒索重灾区
随着大模型落地,新勒索目标出现——AI 资产。模型权重、训练数据集、推理服务 API 密钥都是高价值难重建资产,被加密无法使用,被窃取即泄露。
透明加密防勒索的适配方式很直接:把模型仓库目录、训练数据目录纳入透明加密区,进程白名单只允许训练框架(如 PyTorch 进程)与推理服务在授权上下文内读写;API 密钥文件单独以最小权限保护,禁止任何非授权进程读取。即使训练集群被入侵,攻击者也只能看到密文权重,无法加密勒索,也无法把明文权重拷走。
AI 模型资产保护思路同样建立在"进程身份 + 密钥上下文"之上:模型权重写入时由授权训练进程在加密会话内完成,读取时由推理服务解密,其余进程均被透明加密层挡在密文之外。这为数据防泄露与防勒索提供一致底层机制,配合独立密钥管理基础设施,可实现密钥生命周期统一托管。
八、典型落地场景对照
不同行业的"核心数据"形态不同,但防护逻辑一致。下面给出几类典型场景的落地对照,供架构设计参考。
场景 | 核心资产 | 防护要点 | 进程白名单策略 | 透明加密范围 |
|---|---|---|---|---|
政企文件服务器 | 公文、档案、共享文档 | 防批量加密、防越权访问 | 仅放行办公与文件服务进程 | 全共享目录加密 |
智能制造 ERP/CRM | 订单、客户、生产数据 | TDE + 最小权限 | 业务应用进程白名单 | 数据库文件与导出目录 |
AI 模型资产 | 权重/训练数据/API密钥 | 模型防加密、密钥防泄露 | 训练/推理框架白名单 | 模型仓库与密钥文件 |
下图给出多场景部署的对照示意,便于在架构评审时直观展示防护边界:
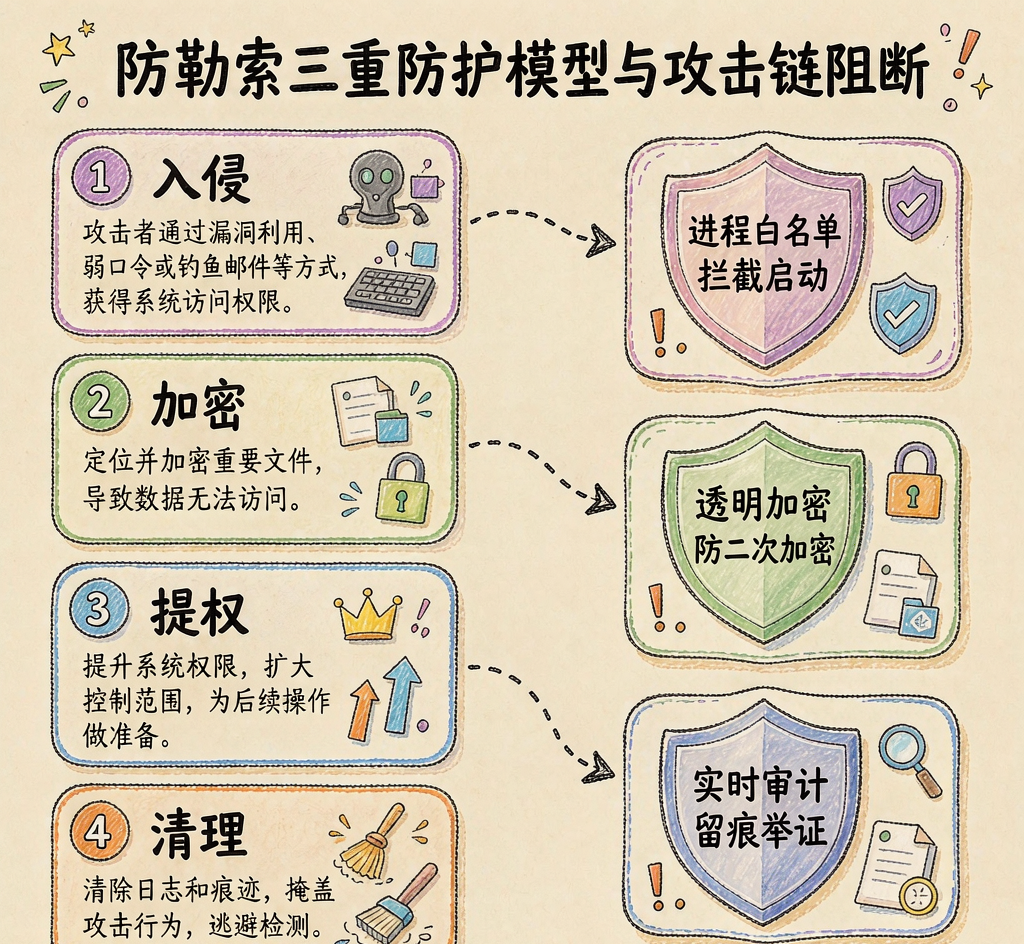
图2
智能制造场景通常采用"透明加密(TDE)+ 最小权限"组合,业务进程进入白名单并获得加密会话,普通用户无法绕过透明加密层读取明文;备份防加密策略确保异地备份介质同样受保护。个人单机场景可选配合 USBKey 的形态,密钥托管在硬件中,插入才解密、拔出即锁,对频繁出差的远程接入知识工作者尤为实用。
九、把"验证"变成工程常态
回到开头的问题:怎么证明防勒索方案真的有用?答案是一套可重复、可量化、可归档的红蓝对抗机制,至少含四个构件:受控行为样本库——收集 LockBit 各代及新型勒索标志性动作,沉淀为模拟探针;可执行可审计拦截规则——把三重机制落成具体策略;量化看板——度量 MTTD/MTTR 与受保护区损失率;整改闭环——漏过项进入责任人/期限跟踪,复测归零。
当四个构件运转起来,防勒索软件就从"买了就能防"回到"用模拟攻击持续验证、用数据说话"的工程现实,为日常运营、护网实战及等保与密评提供一致的、可审计的证据链。
方案参考
以下为通用落地建议,不针对具体产品选型。若需对照商业化实现,可参考以安当RDM为例的进程白名单与透明加密产品形态,但读者应独立评估:
- 先盘点再防护:按业务影响分级,优先对高影响目录开启透明加密与白名单。
- 白名单默认拒绝:学习模式生成基线后切强制拒绝,例外组最小权限并定期复审。
- 密钥分离托管:密钥托管到硬件安全模块或专用系统,避免与密文同机存储。
- 备份也防加密:备份介质独立加密并限制可写进程。
- 审计全量防篡改:访问、拒绝、提权动作留痕,日志入防篡改存储。
- 常态化红蓝验证:月度模拟勒索演练,度量指标,整改跟踪至复测归零。
- 关注新型资产:把 AI 权重、训练数据、API 密钥纳入保护范围。
- 衔接合规:对齐等保与密评控制点,防护与举证共用一套体系。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号