凭据版本化与灰度轮换实践:零中断的密钥自动轮换方案
原创
凭据版本化与灰度轮换实践:零中断的密钥自动轮换方案
原创
用户12597027
发布于 2026-10-03 13:15:04
发布于 2026-10-03 13:15:04
摘要:在 DevOps 与多云架构普及的今天,数据库口令、API Key、SSH 私钥等凭据仍以硬编码形式散落在代码仓库、配置文件与镜像层中,成为数据泄露的主要入口。本文聚焦凭据管理中的两个工程化难点——凭据版本化与灰度轮换,拆解版本号不覆盖旧凭据、回退窗口设计、批量灰度降低人工操作、生产测试周期差异等落地细节,并结合版本元数据、回退开关、根密钥保护等机制,给出一套可在生产环境平滑演进的密钥自动轮换方案。 正在上传图片...
关键词:凭据管理、消除硬编码、密钥自动轮换、国密凭据、特权账号管理、DevOps凭据、密钥安全、合规审计、动态凭据、静态凭据
一、为什么硬编码凭据是绕不开的技术债
在绝大多数研发团队的早期阶段,数据库密码、第三方服务密钥、中间件访问凭证往往直接写死在配置文件、启动脚本或者镜像构建参数里。当系统演进到微服务、容器编排与多环境部署后,硬编码会带来三类结构性风险。
第一,凭据一旦入库即不可控。代码提交到版本库后,即便后续删除,历史记录里仍留存明文,任何能拉取仓库的人都拿得到;且凭据常在测试、预发、生产多套环境复用,一处泄露就意味着全网失守。
第二,轮换成本极高。要求"每三十天改一次数据库密码"时,运维需在数十个服务、配置文件与凭据平台上同步修改并重启,稍有遗漏就造成连接失败——这也是"密钥自动轮换"长期停留在规划层面的主因。
第三,缺乏审计与责任追溯。谁在何时读取了哪个凭据、用在哪台机器上,传统方式几乎无法回答;而随着个人信息保护、数据安全与等级保护相关要求的推进,凭据全链路审计已从"加分项"变成合规要求中的硬性条款。
集中化、自动化的凭据管理,正是为消除上面三项技术债而生。本文核心:如何通过版本化与灰度轮换,把"改一次密码像过年"变成"系统自己悄悄就把事办了"。
二、凭据版本化:让旧凭据不消失
2.1 版本号不覆盖旧凭据
传统更新是"原地覆盖"——新密码直接顶替旧密码,所有引用方须在极短时间内全部切换,否则出现"部分用新、部分用旧"的半吊子状态,引发雪崩式连接失败。
凭据版本化的思路完全不同:每次轮换生成新版本,旧版本并不立即销毁,而是与新版本共存一段时间。引用方通过"凭据名加版本号"或"凭据名加标签(如 current)"读取,系统内部维护一张版本链。
凭据: db/production/order
  版本链:
    v1  2026-04-01  deprecated  值: ********a1
    v2  2026-05-01  current     值: ********b7
    v3  2026-06-01  pending     值: ********c3  (灰度中)
系统写入 v3 时不删除 v1、v2,正在使用 v2 的服务完全不受影响,老实例在回退窗口内也能继续工作,从根本上消除"覆盖即中断"的恐惧。
2.2 版本元数据:每一次轮换都可解释
版本化不只是留着旧值,更在于元数据让每次变更可追溯。合格的版本元数据至少包含:
元数据字段 | 说明 | 用途 |
|---|---|---|
version | 单调递增版本号 | 定位具体凭据值 |
created_at | 创建时间 | 计算轮换周期 |
status | current/deprecated/pending/revoked | 控制读取与回退 |
rotated_by | 触发轮换的主体 | 责任追溯 |
algorithm | 加密算法标识(如 SM4) | 合规举证 |
kms_root | 根密钥句柄(HSM 内) | 证明根密钥不出 HSM |
ttl | 建议存活时长 | 到期提醒 |
以典型凭据管理系统为例,凭据在存储层以国密 SM4 加密,根密钥由硬件安全模块保护,明文根密钥永不离开设备边界;每次版本创建都会把根密钥句柄与加密算法写入元数据,使企业在面对监管时能举证"该凭据自创建起即由合规密码设备保护"。
三、灰度轮换:把风险切成小片
3.1 为什么不能一次性全量轮换
若生产环境有二百个服务依赖同一个缓存密码,某天凌晨改掉密码并祈祷所有服务都读到新值,本质是一次"全量赌博"——任何一处配置缓存、任何一段没改到的启动脚本,都会让对应服务变成报错日志。
灰度轮换(Canary Rotation)把赌博变成可控实验:先把新版本推给一小批服务,观察连接成功率、错误率、延迟;确认无异常后逐步扩大批次至全量切换;最后关闭旧版本并回收。
3.2 灰度批次设计
批次 | 覆盖范围 | 规模占比 | 观察时长 | 通过标准 |
|---|---|---|---|---|
Batch 0 | 监控/日志类非核心 | 5% | 30 分钟 | 错误率 < 0.1% |
Batch 1 | 只读查询类 | 15% | 1 小时 | 错误率 < 0.1%,P99 无劣化 |
Batch 2 | 核心交易只读从库 | 30% | 2 小时 | 业务成功率持平 |
Batch 3 | 核心交易主链路 | 50% | 4 小时 | 全量指标正常 |
Batch 4 | 剩余长尾 | 100% | 至稳定 | 旧版本可下线 |
"先边缘、后核心"的顺序保证即便新版本有问题,也只影响最小范围,并在扩散前被发现和拦截。
3.3 回退开关与回退窗口
灰度之所以安全,是因为随时可以"反悔"。全局回退开关(Rollback Switch)在指标异常时一键把 current 指回上一稳定版本,服务下次读取即取回旧值。
回退窗口定义旧版本轮换后保留多久:生产建议大于等于一个轮换周期的百分之二十(三十天周期约保留七天);测试可缩至一到两天;窗口到期后旧版本由 deprecated 转 revoked,系统才真正清除其值。窗口过短回退无门,过长则增加泄露面。
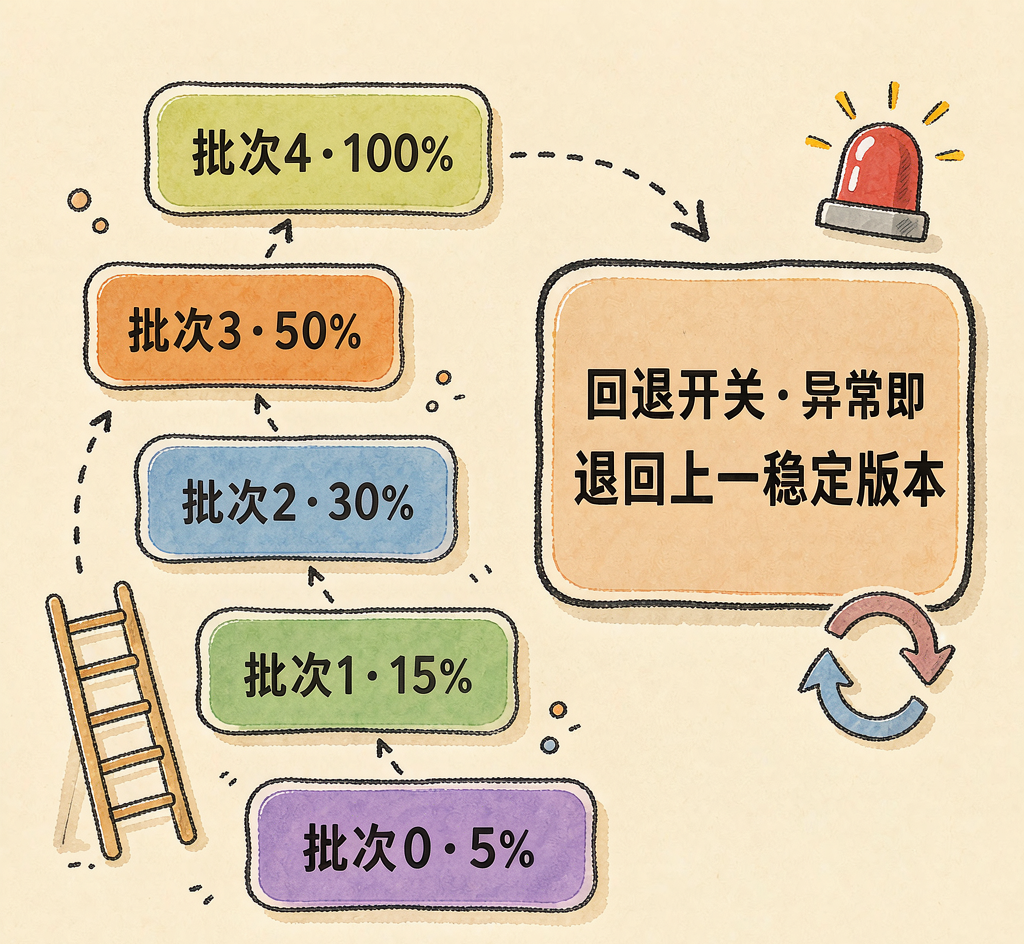
灰度批次推进与回退开关的零中断轮换模型
四、生产 / 测试周期差异:一套机制两种节奏
很多企业把生产和测试用同一套策略,结果测试太频繁打扰研发、或生产太久不符合合规。合理做法是区分周期、共用引擎:
维度 | 生产环境 | 测试环境 |
|---|---|---|
轮换周期 | 30 天 | 7 天 |
灰度批次 | 5 批,每批观察数小时 | 2 批,每批观察 30 分钟 |
回退窗口 | 约 7 天 | 1–2 天 |
加密算法 | 国密 SM4 + HSM 根密钥 | 同左,可共用根密钥域 |
人工介入 | 仅审批与异常处置 | 基本全自动 |
审计强度 | 全链路留存,合规举证 | 抽样留存 |
生产三十天、测试七天是"合规要求、系统稳定性、运维成本"三者取交集的结果,而非规定动作,团队应按风险评级微调。
五、落地细节:把理念变成可运行的系统
5.1 减少约八成人工操作的实现路径
传统轮换四步都要人:改配置、重启、验证、回退。版本化加灰度拆成"系统自动执行加人只做决策":调度器按周期触发生成新版本(自动);灰度控制器按批次推送 current 并采集指标(自动);异常时回退开关自动拦截告警、正常时自动进入下一批(半自动);全量成功后窗口到期自动回收旧版本(自动)。人工只在"放行下一批"和"异常介入"两个节点出现。某消费品牌多云环境实测,跨云轮换从三天协调降至五分钟触发、系统自走,人工操作量下降约八成。
5.2 中间件与框架层面的低侵入接入
很多团队担心"上凭据管理系统要改一堆代码"。以 Spring Boot 为例,引入组件后改动通常不超过五行——把明文配置替换为凭据名引用,运行时由组件从凭据中心拉取并注入:
// 原硬编码写法(不推荐)
// spring.datasource.password = P@ssw0rd_plain_text

// 接入凭据管理后的写法(示意,小于等于5行改造)
@Configuration
public class CredConfig {
    @Value("${cred.center.db-order}")   // 凭据名,而非明文
    private String dbCredRef;

    @Bean
    public DataSource dataSource() {
        return buildFromCenter(dbCredRef); // 由组件注入当前版本值
    }
}
方案还覆盖容器编排密钥注入、持续集成构建凭据与 SSH 密钥托管,支持 MySQL、PostgreSQL、Oracle、SQL Server、Redis、达梦、人大金仓等主流与国产数据库。
5.3 版本化灰度轮换伪代码
def rotate_credential(cred_name, batches):
    new_ver = create_version(cred_name, algorithm="SM4", root_key_in_hsm=True)
    set_status(new_ver, "pending")
    prev_stable = get_current_version(cred_name)
    for batch in batches:
        apply_label(cred_name, batch.targets, version=new_ver)  # 灰度推送
        metrics = observe(batch.duration)
        if metrics.error_rate > batch.threshold:
            rollback_switch(cred_name, to=prev_stable)          # 回退开关
            alert("批次 " + batch.id + " 异常,已回退")
            return ROTATE_FAILED
        mark_batch_passed(batch)
    set_status(new_ver, "current")
    set_status(prev_stable, "deprecated")
    schedule_revoke(prev_stable, after=rollback_window)         # 窗口到期回收
    return ROTATE_OK
新版本先 pending 再 current;每批都有观察与回退;旧稳定版本在窗口后才真正 revoked——这正是"版本号不覆盖旧凭据"的工程表达。
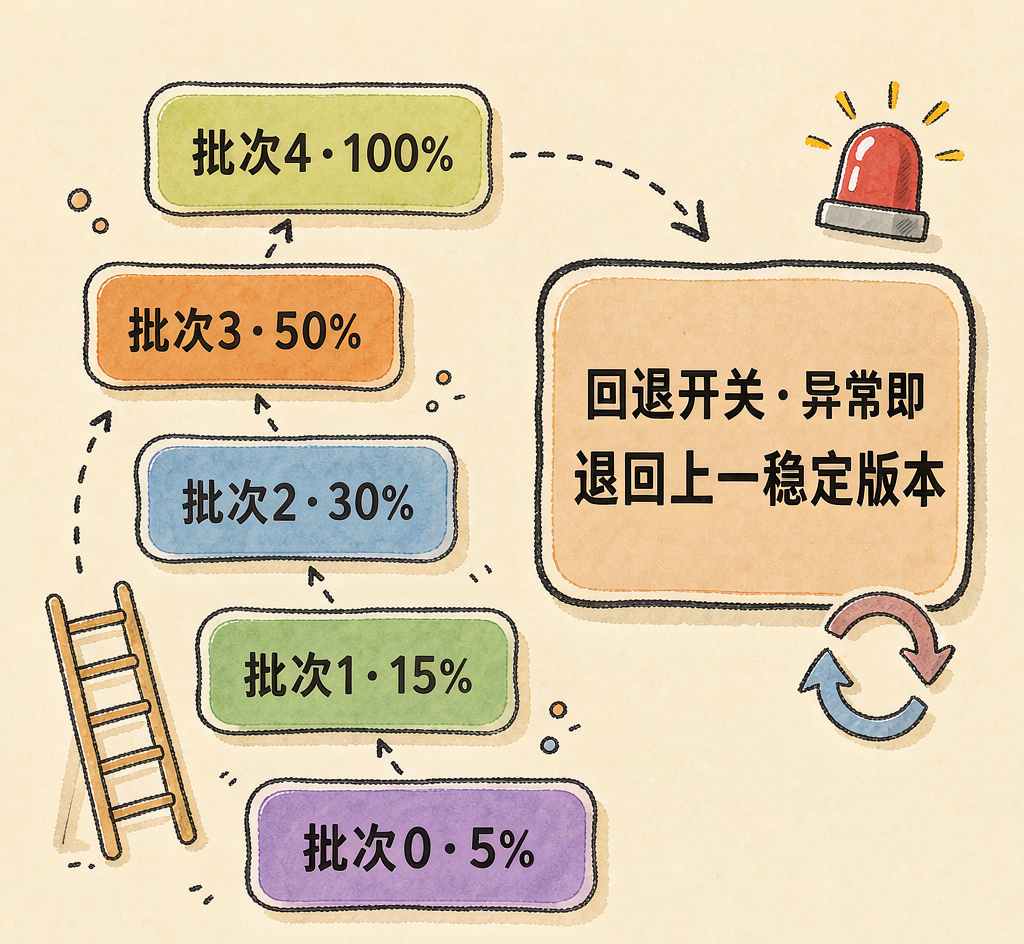
凭据版本链与元数据在合规举证中的作用
六、从两个真实场景看收益
某三甲医院对接各类医疗与影像系统及第三方接口,凭据散落在数十个系统与脚本中难以掌控。引入集中化凭据管理后,特权账号与接口密钥统一收敛到凭据中心,根密钥由硬件安全模块保护、读取行为全量审计,凭据泄露风险下降约九成,开通凭据从小时级压缩到分钟级。
某消费品企业业务跨多家云,凭据分散、轮换靠人工跨云协调,一次完整轮换要三天且易遗漏。采用集中化凭据管理与自动化轮换后,调度器按策略触发、灰度批次自动推进,跨云轮换链路压缩到约五分钟,人工操作减少约八成,同时满足多云场景的密钥安全与合规要求。
七、静态凭据与动态凭据:轮换对象的两种形态
讨论版本化与灰度轮换时,要先厘清轮换"对象"有两类,诉求并不相同。
静态凭据是长期存在、被多个服务反复读取的凭据,如数据库账号密码、API Key、SSH 私钥。生命周期长、引用方多,是硬编码重灾区,也是版本化灰度轮换的主要受益者。
动态凭据是按需生成、用完即销的短期凭据,如临时签发一小时有效的数据库只读账号、为构建任务临时发放的云访问令牌。本身带有效时长,天然降低长期泄露风险,但对签发与吊销能力要求更高:必须到期或任务结束时可靠回收,否则退化为另一种长期凭据。
工程实践中二者并存:核心数据库用静态凭据配合三十天版本化轮换,临时运维通道用动态凭据配合分钟级有效时长。一套凭据中心应同时覆盖两类形态,才算真正闭环。
灰度指标选型有三条原则:盯 P99 与错误率而非平均延迟;观察时长覆盖从低峰到高峰的完整周期,避免把业务自然波动误判为轮换故障;回退触发阈值留余量(如错误率超百分之零点一即回退)。轮换失败的反复出现的根因包括配置缓存未刷新、连接池持有旧连接、灰度批次定义过粗,把这些写进排障手册可显著提升成功率。
八、关于国密与合规的几点说明
在金融、政务、医疗等行业,加密算法与密钥保护设备有明确约束。采用国密 SM4 作为凭据存储加密算法、以硬件安全模块作为根密钥保护设备,是满足国家标准与行业合规的常见选择。合规不是买一个设备就完事——它要求根密钥不出硬件安全模块、每次加解密有设备侧日志、凭据全生命周期(创建、轮换、读取、销毁)可审计、审计记录防篡改。完整的版本链与元数据,正是监管问及"某凭据过去一年内如何被保护"时的答案。
方案参考
对于准备自建或选型凭据管理方案、落地版本化与灰度轮换的团队,给出一套通用落地建议:
1. 先收敛,再轮换。 第一步把散落在代码、配置、镜像里的硬编码凭据全部登记到凭据中心,消除硬编码是后续自动化的前提。
2. 分环境设周期。 生产采用较长周期(如三十天)配合多批次灰度与较长回退窗口;测试采用短周期(如七天)配合少量批次,按风险评级设定。
3. 灰度遵循"先边缘后核心"。 每批都要有可量化通过标准(错误率、延迟、业务成功率)并设置回退开关,异常即回退,绝不带病全量。
4. 版本元数据要完整。 至少记录版本号、创建时间、状态、触发主体、加密算法、根密钥句柄、建议存活时长,缺失任一字段都会让"可审计"变成空话。
5. 根密钥保护优先。 根密钥应驻留于硬件安全模块等合规密码设备,明文不出设备边界;存储加密建议国密 SM4,并规划好根密钥、数据密钥、凭据值的三层分层。
6. 把人工降到只做决策。 系统承担执行、人承担决策,人工只在批次放行与异常处理两个节点介入,把一次轮换的人工量压缩到原来的约五分之一。
7. 接入保持低侵入。 优先选择对框架侵入小的方式(Spring Boot 改不超过五行、容器密钥自动注入、持续集成凭据托管),并确认覆盖团队实际使用的数据库与中间件。
8. 周期性复盘。 定期回看回退窗口是否合理、批次阈值是否过松过紧、审计留存是否完整,持续打磨凭据管理方案。
以安当SMS为例,其凭据在存储层以国密 SM4 加密,根密钥由硬件安全模块保护,明文根密钥永不离开设备边界;每次凭据版本创建都会把根密钥句柄与加密算法写入版本元数据,并结合灰度批次与回退开关实现零中断轮换,为生产环境平滑演进的密钥自动轮换提供了一套可落地的工程样板。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号