GitOps 流水线凭据代填怎么做:密钥即代码与托管代填的工程实践
原创
GitOps 流水线凭据代填怎么做:密钥即代码与托管代填的工程实践
原创
安当加密 3
修改于 2026-10-08 14:56:53
修改于 2026-10-08 14:56:53
摘要:围绕密钥即代码与托管代填两条主线,拆解 GitOps 流水线中共享凭据不落明文、可审计、可回滚、可离职回收的落地路径。 正在上传图片... 关键词:企业密码管理器, 共享账号管理, 密码代填, 供应链审核, 密码不落地, 账号审计追溯, 凭据安全, 运维密码管理
一、为什么流水线里的凭据总是变成明文
在 DevSecOps 实践中,持续交付流水线要对接代码仓库、镜像仓库、制品库、配置中心、数据库、跳板机与各类业务系统。每一条流水线在运行阶段都要拿到对应账号的口令、密钥或令牌,否则拉代码、打镜像、推制品这些步骤跑不起来。
现实里,多数团队的凭据管理停留在三种危险形态。
第一种是把口令写进仓库配置文件或流水线变量。这类明文在仓库历史、运行日志、导出包里到处都是,只要有人克隆仓库,口令就跟着出去了。更麻烦的是口令被很多人知道后,想要轮换几乎不可能,因为你分不清谁还在用。
第二种是引入通用密钥管理系统,把口令存进去再在流水线里接口拉取。它只解决“存储”,没解决“使用”:令牌在节点上仍以环境变量或临时文件存在,日志里照样可能打印,能改脚本的人就能把明文转走。
第三种是依赖个人账号。所谓“凭据管理”其实是让每个人用自己的账号操作,出问题无法区分是张三还是李四执行的变更。在供应链审核视角下,这种无法追责的形态是硬伤。
三者共同点是:凭据“被使用”的那一刻仍是明文,且过程不可追溯。我们要把明文窗口压到最小,并让每次代填都可被完整记录。这也正是“企业密码管理器”“共享账号管理”“密码代填”等诉求背后的工程痛点。
二、核心思路:密钥即代码加上托管代填
2.1 密钥即代码(Secrets as Code)的边界
“密钥即代码”不是把口令写进仓库,而是把“凭据的位置、引用方式、获取策略”用声明式文件纳入版本管理。真实秘密值不进仓库,进仓库的只是引用。例如下面这段 GitOps 声明描述的是“应用需要引用名为 db-prod 的凭据”,真实口令存在哪里、何时取出、由谁取出,由托管侧决定:
apiVersion: argoproj/v1alpha1
kind: Application
metadata:
  name: order-service
spec:
  source:
    repoURL: git@internal-repo:platform/order-service
    path: manifests
  syncPolicy:
    managedSecrets:
      - name: db-prod
        ref: vault://prod/order/db
      - name: registry-pull
        ref: ssm://ci/registry/read
关键在于 ref 只是指针。评审者能评审“该不该访问 db-prod”,而无需接触口令。这就是密钥即代码的优势:把“该不该访问”变成可评审、可合并、可回滚的代码变更。
2.2 托管代填的工作机理
“托管代填”解决“值到了使用现场怎么办”。凭据真实值在保险箱加密保存,只在登录或调用的瞬间由本地代理把值填充到输入框或协议字段,填充结束不写磁盘、不进日志、不留环境变量。
对流水线而言,流水线节点永远不持有明文。脚本调用的是代填代理的本地接口,代理在内存里完成“取密文→解密→填充→用完即清”的闭环:
apiVersion: tekton/v1beta1
kind: Task
metadata:
  name: deploy-with-fill
spec:
  steps:
    - name: deploy
      image: deploy-tool:stable
      script: |
        fill-cli --target sys://prod-jump --account order-deploy \
                 --protocol ssh --once
        ansible-playbook deploy
fill-cli 只做一次性内存填充,口令不会落盘,不会出现在命令行参数,也进不了 shell 历史。
2.3 代填与令牌中转的本质区别
令牌中转服务的做法是流水线先去中转服务换短期令牌,再拿令牌访问目标。但换回的令牌在节点上仍是明文,只是有效期短一点,日志里照样可能打印。托管代填则根本不把“值”交给脚本,而是直接填充到目标协议层,脚本拿到的是已登录的会话。令牌中转解决“有效期”,代填解决“明文窗口”,两者可叠加:先代填登录,再在会话内换短期令牌,泄露范围仅限本次绑定的账号与系统。
代填不等于绕过目标系统认证。它只是把人手工输入的口令改成由代理在内存里输入,目标系统看到的流量与真人登录一致,不会破坏既有的账号锁定、风控、登录告警机制,对不能改造认证协议的老系统尤其重要。
三、GitOps 场景落地:接入编排系统
3.1 整体架构
把两条线落到 GitOps 体系,需明确四个参与方职责:
参与方 | 职责 | 是否接触明文 |
|---|---|---|
Git 仓库 | 保存声明式引用(ref),接受评审与回滚 | 否 |
编排系统 | 编排同步与执行,按 ref 申请凭据 | 否 |
代填代理(本地) | 取密文、解密、填充到目标协议 | 瞬间内存态,不落盘 |
加密保险箱(托管) | 保存密文、授权校验、留痕 | 仅自身持有 |
四方能形成职责分离:编排系统不知道口令,代理不知道授权全貌,保险箱不知道口令填充到哪个界面。任一单点被攻破,拿到的都是不完整拼图。
实际部署时,保险箱、代理、编排系统之间应通过受控内部通道通信,远程接入场景统一走企业内部的受控远程访问通道。代填代理只装在确需发起登录的节点上,避免为省事铺到每台编译机,以减少攻击面。
3.2 凭据注入不落明文
接入编排系统时,常见诉求是“同步前先登录制品库拉取 Chart”。改成托管代填后,让编排系统在同步前触发一次本地代理代填,代理把账号填充进凭据缓存,同步结束即刻清理:
argocd repo add git@internal-repo:charts --ssh-private-key-path <( \
  fill-cli --target sys://chart-repo --account ci-reader --protocol ssh --stdout
)
进程替换把取出的私钥直接喂给命令,私钥只存在于内存管道,不写磁盘,命令结束即失效。泄露面从“文件可读”降到“运行期内存”。
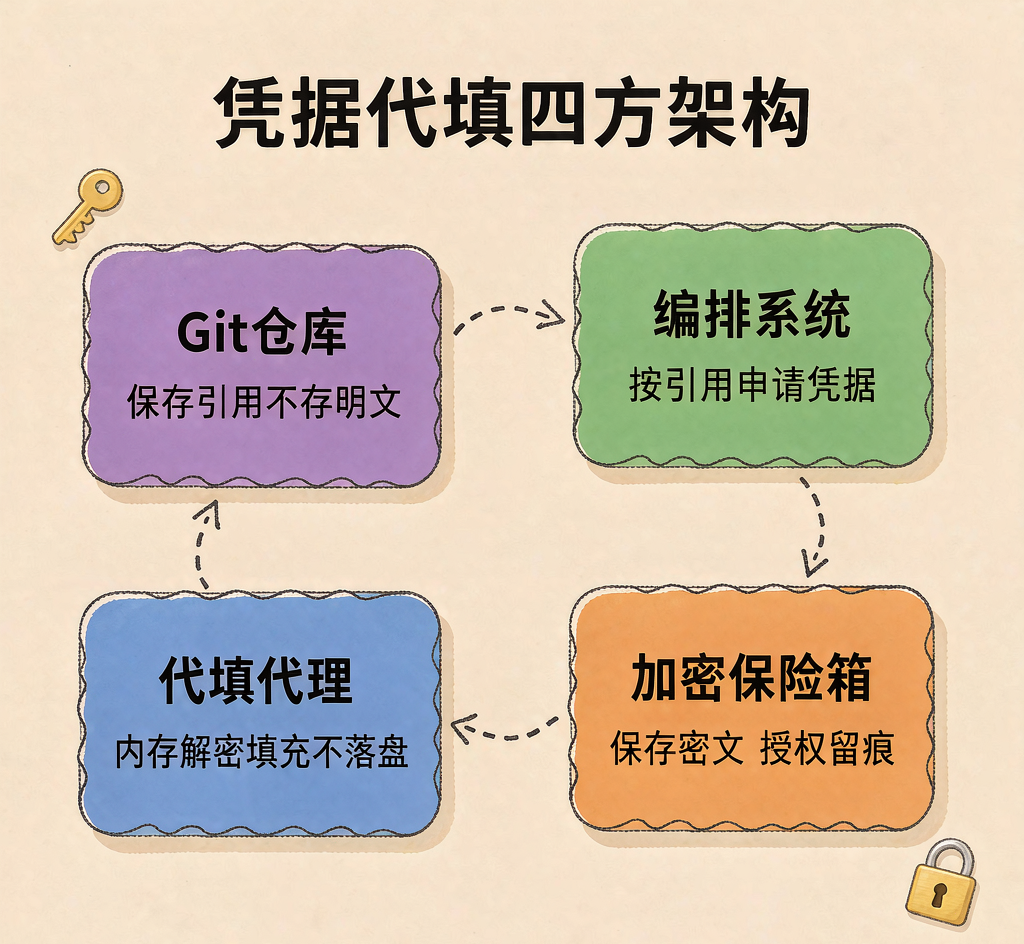
图1:GitOps 流水线凭据代填架构示意
3.3 流水线代填流程
Pipeline 由多个 Task 串联,每个 Task 可能访问不同系统。推荐给每个 Task 单独声明所需凭据引用,而非在共享 workspace 放一份通用令牌:
apiVersion: tekton/v1beta1
kind: Pipeline
metadata:
  name: release-pipeline
spec:
  tasks:
    - name: build
      taskRef: { name: build-image }
    - name: scan
      taskRef: { name: supply-chain-scan }
    - name: deploy
      taskRef: { name: deploy-with-fill }
把最小够用的凭据引用挂到每个 Task,既满足供应链审核对权限收敛的要求,又能在审计时看清某个 Task 访问了哪些系统。
3.4 托管代填的约束边界
托管代填通常采用浏览器插件加桌面代理的双架构:浏览器内登录由插件在内存填表,桌面应用(数据库客户端、终端、业务客户端)由本地代理接管。对流水线节点有意义的是桌面代理——它把“取密文、解密、填充到协议层”做成内存闭环,业务系统无需改造即被代填,因为口令从协议层注入,应用本身无感知。
只要代填代理能识别目标系统的登录协议,就能不改业务代码完成凭据注入。代理侧还支持多种认证叠加,例如硬件介质、扫码、动态口令、指纹、人脸,确保“谁能发起代填”也经过强认证,而非仅凭节点进程身份放行。
四、回滚与审计:可追责的持续交付
4.1 回滚时凭据怎么处理
GitOps 回滚是把 Git 声明恢复到旧版本,编排系统自动对齐集群状态。凭据以引用声明,回滚应用版本不会把口令带回旧值——口令版本由保险箱独立管理,应用回滚与凭据轮换互不干扰。
但要注意:若某旧版本依赖的凭据引用已被删除(如为收敛权限下线了旧账号),回滚会出现“引用不存在的凭据”。下线前必须先确认无历史版本仍引用它:
git log --all -p | grep -n "ref: ssm://ci/legacy-read" \
  && echo "存在历史引用,禁止直接下线" \
  || echo "无历史引用,可安全下线"
4.2 审计追溯要记到“谁、何时、哪个号、登什么系统”
供应链审核看重可追溯。审计不应只记“某任务执行了”,而要记“哪个真人、何时、用哪个共享账号、登录哪个目标系统、做了什么”,四维度缺一不可:
审计维度 | 说明 | 在流水线里的落点 |
|---|---|---|
谁 | 触发代填的真人身份 | 代理强认证日志 |
何时 | 精确到毫秒的时间戳 | 保险箱留痕 |
哪个号 | 被代填的共享账号 | 账号映射表 |
登什么系统 | 目标系统标识 | 代填协议层记录 |
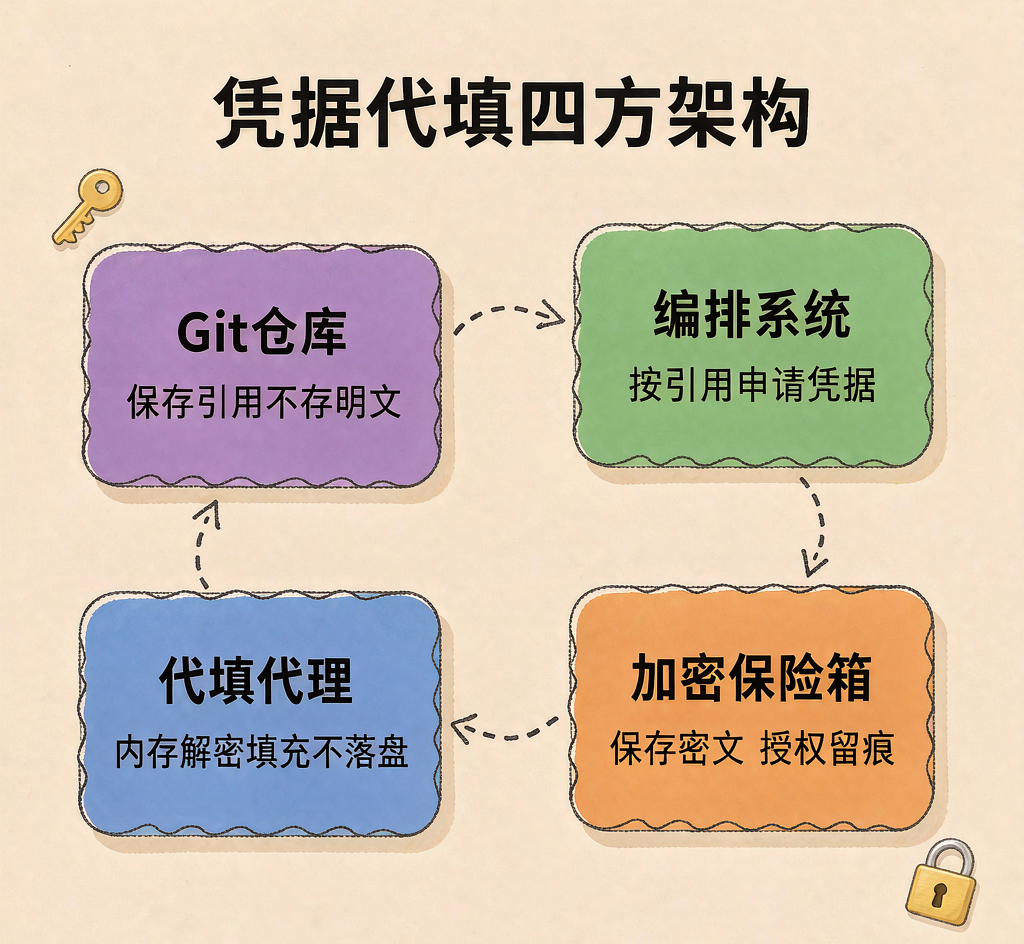
图2:托管代填审计追溯四维模型
审计追溯把四维度串成一条链路,谁在何时用哪个号登了什么系统都有据可查,满足等保与内控“操作可追溯”的要求。审计记录本身也要受保护:只写、不可改、不可删,且访问审计日志也要留痕。
五、离职回收与账号治理
5.1 离职场景的凭据回收
人员离职时,最危险的往往是他记着或用过的共享账号口令。若共享口令长期不轮换,离职人员离开后仍可能登录。
托管代填让这事变简单:共享账号口令由保险箱持有,个人从不接触明文。离职只需两步——撤销该真人在代理侧的代填授权,并对共享账号做一次口令轮换。因明文从未离开保险箱,轮换无需通知每个人重记新口令,系统侧代填自动用新值,人员无感知:
fill-cli --revoke-user zhangsan --reason offboard
fill-cli --rotate-account order-deploy --notify downstream
5.2 共享账号的常态化治理
日常要定期做几件事:梳理每个共享账号被哪些真人授权过,清理“幽灵授权”;冻结长期未用账号;对高权限账号启用复核机制,代填前需第二人确认;凭据引用纳入仓库评审,新增 ref 一律走合并请求,不允许脚本临时硬编码。
六、密钥即代码与代填配合的安全收益
密钥即代码负责“声明该不该访问”,托管代填负责“访问时不暴露明文”,审计负责“事后能追责”,离职回收负责“人走权限收得回”。组合后对应供应链审核的几条要求:凭据不落明文、权限最小够用、操作可追溯、账号可治理。
具体收益有五点:明文窗口压到最小,口令只在代理内存短暂出现;评审可前置,访问权限变成可评审、可回滚的变更;权限可收敛,每个 Task 只挂最小够用引用;责任可定位,四维度可追溯;回收可自动化,离职只需撤销授权加热换口令。
七、落地时的常见坑
坑一:把引用当成凭据本身。有人以为写了 ref 就安全,结果把保险箱路径命名得很规律,攻击者能推断凭据组织结构。建议引用路径随机化,仓库只留无意义别名。
坑二:代理认证太弱。若任何能登录节点的进程都能调用代填,那和“明文放节点”没区别。代理必须强认证,且身份映射到真人。
坑三:审计与凭据放一起。审计若能被改凭据的人顺手改掉就失去追责意义,二者应职责分离,审计只写不可改。
坑四:回滚复活旧引用。下线凭据前必须扫描历史版本,否则回滚会引用已删凭据,导致部署失败。
坑五:只管流水线不管人工。运维日常手工用共享账号登录跳板机、数据库,若不走代填,安全水位会被人工环节拉低,建议与流水线统一到同一套代填与审计体系。
八、性能与可用性的平衡
有人担心代填每次解密、强认证会影响速度。实际要注意两点:代理本地缓存解密后的会话密钥,但明文口令只在填充瞬间存在,不长期缓存,单次要解密的成本被摊薄;强认证尽量低摩擦,自动化节点可用绑定的硬件介质做机器侧强认证,真人只在首次授权或敏感账号代填时介入复核。
可用性上,保险箱应高可用部署,代理在保险箱短暂不可用时降级到本地缓存密文(仍不落明文),保证流水线不因凭据服务抖动大面积失败;降级窗口策略须明确,期间操作要打标便于补审计。
方案参考
面向要把凭据安全接进 GitOps/DevSecOps 流水线的团队,给出一套通用落地建议,不绑定具体产品:
落地形态上可参考一个通用基线:共享账号代填采用浏览器插件加桌面代理的双架构,业务系统无需改造即可被代填,代理侧支持硬件介质、扫码、动态口令、指纹等多种认证方式叠加,确保“谁能发起代填”也经过强认证;评估同类方案时可把这一形态作为比对起点。
架构层面
- 声明式凭据引用纳入版本库,真实值只存保险箱,仓库只见指针不见明文。
- 明确划分 Git 仓库、编排系统、代填代理、保险箱四方职责,任一方被攻破都拿不到完整凭据。
- 保险箱与目标系统、审计系统职责分离,审计只写不可改,访问审计也要留痕。
流程层面
- 凭据引用一律走合并请求评审,不允许脚本临时硬编码,新增权限要可评审、可回滚。
- 每个 Task、每个应用只挂最小够用引用,避免通用令牌通吃。
- 回滚前扫描历史版本是否仍引用即将下线的凭据,确认无引用再下线。
- 代填动作只做内存级一次性填充,不落盘、不进日志、不留环境变量。
运维层面
- 离职回收标准化为“撤销代填授权 + 共享账号口令轮换”两步,明文不离开保险箱,人员无感知。
- 常态化巡检幽灵授权、长期未用账号、高权限账号复核。
- 代填代理要求强认证且身份映射到真人;保险箱高可用部署,明确降级窗口与补审计策略。
- 把人工登录与流水线操作纳入同一套代填与审计体系,避免人工环节拉低整体水位。
上述架构、流程、运维要点,是任何企业密码管理器或共享账号管理方案接入持续交付时应满足的基本要求,按此推进即可在“凭据安全”“运维密码管理”“密码不落地”等维度形成可举证、可追责、可回收的闭环。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号