函数计算的短时凭据怎么供给:Serverless 冷启动下的密钥注入实践
原创
函数计算的短时凭据怎么供给:Serverless 冷启动下的密钥注入实践
原创
安当加密 3
修改于 2026-10-08 14:55:40
修改于 2026-10-08 14:55:40
摘要:Serverless 与 FaaS 架构下函数实例按需拉起、无长驻进程,传统"静态凭据加连接池"机制彻底失灵。本文从工程视角拆解函数计算短时凭据的供给模型——按调用最小授权、用完即销、TTL 硬约束,给出冷启动密钥注入的时序方案与伪代码,并从凭据缓存、连接复用、实例预热三个维度优化冷启动延迟,最后对比 K8s 动态凭据的异同,落到云函数访问数据库与对象存储等真实场景。 正在上传图片... 关键词:凭据管理、消除硬编码、密钥自动轮换、国密凭据、特权账号管理、DevOps凭据、密钥安全、函数计算、Serverless、冷启动
一、为什么 Serverless 让传统凭据体系失灵
函数计算(FaaS)的核心特征是"无状态、无长驻、按调用计费"。函数实例收到请求时被拉起,执行完即被回收或挂起,下次请求可能落在全新实例上。这种模型对凭据管理提出三个传统架构从未认真面对的约束。
第一,没有地方放连接池。传统应用启动后在内存维护数据库连接池,凭据只在进程启动时加载一次。函数实例可能在毫秒级创建,也可能被复用,但无法保证上一秒实例还在。把连接池塞进函数入口并不现实——实例被回收时连接随之丢失,下次冷启动又要重建。
第二,长生命周期凭据的风险被放大。若函数硬编码一个数据库密码且长期不换,任何部署到公网或上传到制品库的函数版本都是暴露面,凭据散落概率远高于单体应用。
第三,调用间最小授权难以落地。A 调用只读一张表,B 调用写另一张表,但函数拿到的往往是一把"万能钥匙"——拥有整库权限的账号。在 FaaS 场景下,"一个函数等于一个身份"的粗放划分,让越权与凭据滥用几乎无法在凭据层面被拦截。
这就引出一个核心命题:函数计算需要的是"短时凭据"——按调用维度发放、用完即销毁、带 TTL 的临时凭证,而非写死在环境变量里的长期密码。把长期密码塞进无状态函数,本质是用有状态的安全假设去套无状态的运行模型,模型错配必然漏水。
很多团队第一反应是"把密码放进环境变量总可以了吧"。环境变量比硬编码好一点,但它仍是长期凭据——跟着函数版本走,版本不更新密码就不变,且运行时对函数代码完全可见,日志、错误堆栈、依赖库上报都可能把它带出去。环境变量只是把明文从代码挪到配置,并未改变"凭据长生不老、权限一给到底"的本质,必须从凭据形态本身换思路,这正是下一节要讲的短时凭据供给模型。
二、短时凭据的供给模型
短时凭据与传统静态凭据的本质区别,在于生命周期绑定对象不同。静态凭据绑定"配置",改配置重启服务才变化;短时凭据绑定"调用或会话",发放即倒计时,到点或调用结束即失效。
维度 | 静态长期凭据 | 动态短时凭据 |
|---|---|---|
生命周期锚点 | 与配置文件绑定 | 与调用或会话绑定 |
授权粒度 | 通常整库、整桶权限 | 可细化到表、前缀、操作 |
泄露半径 | 泄露后长期有效,检测窗口以月计 | TTL 到点自动失效,窗口以分钟计 |
轮换成本 | 改配置加重启服务 | 无需运维介入,自动过期 |
越权拦截 | 依赖应用自身逻辑 | 凭据本身携带策略强制 |
适用场景 | 长驻有状态服务 | 函数、临时任务、CI、批处理 |
短时凭据要真正起作用,必须守住三条纪律,少一条都会退化回静态凭据:
- 最小授权。每次调用只申请本次操作必需权限,不超额。只读报表函数绝不该拿到删除权限,即便数据库账号本身支持。
- 用完即销。函数执行结束(无论成功或异常)或凭据 TTL 到期,凭据立即作废。残留凭据是传统架构最常见隐患,短时凭据通过生命周期把这一隐患直接消除。
- TTL 硬约束。凭据有效期从秒级到分钟级,由系统强制而非靠约定。即便传输途中被截获,攻击者可用窗口也极短,且凭据与具体调用绑定,难以挪作他用。
值得强调,最小授权和 TTL 必须同时存在:只有最小授权没有 TTL,凭据仍可能被长期持有;只有 TTL 没有最小授权,攻击者拿到凭据后仍能超额操作。两者叠加才构成函数场景的安全闭环。
三、冷启动密钥注入的时序方案
冷启动指函数实例从"不存在"到"可执行"的过程。若每次冷启动都向凭据管理系统申请动态凭据,会引入额外网络往返。下面给出注入时序伪代码,核心是把凭据的"申请、使用、吊销"收敛在一次调用边界内。
# 冷启动密钥注入时序(伪代码,平台无关)
def handler(event):
    # 1. 读取临时函数角色身份
    role_token = env.get("FUNCTION_ROLE_TOKEN")

    # 2. 用函数角色申请短时凭据(携带 TTL 与最小权限范围)
    cred = credential_client.issue(
        role=role_token,
        scope=event.required_scope,   # 例如 "db:orders:read"
        ttl=300,                       # 秒,短于函数最大执行时长
        bind_ip=current_runtime_ip,    # 可选:绑定运行实例,防凭据被挪走
    )

    # 3. 用短时凭据建立数据库连接(仅本次调用有效)
    conn = db.connect(cred.username, cred.password, cred.host)

    # 4. 执行业务逻辑
    result = process(event, conn)

    # 5. 返回前主动吊销,确保用完即销(TTL 兜底失效)
    credential_client.revoke(cred.id)
    conn.close()
    return result

# 异常路径同样吊销,用 finally 兜底
def handler_safe(event):
    cred = issue(event)
    try:
        return process_with(event, cred)
    finally:
        credential_client.revoke(cred.id)   # 异常也不留残留凭据
短时凭据服务返回的对象可抽象如下,用户名、密码与地址都由系统按角色策略临时派生,函数侧只消费。
{
  "cred_id": "tmp-9f3a2c",
  "username": "fn_order_readonly_9f3a",
  "password": "short-lived-secret",
  "host": "db.internal",
  "scope": "db:orders:read",
  "issued_at": 1717000000,
  "expire_at": 1717000300,
  "bind_ip": "10.12.3.7"
}
这段伪代码有三点不能省略。其一,角色身份 FUNCTION_ROLE_TOKEN 是平台注入的临时令牌,非业务长期密钥,带有效期,用于向凭据服务证明"我是哪个函数",再由服务按角色策略换算出真实数据源凭据。其二,第 5 步吊销必须有 finally 兜底,否则异常时凭据残留到 TTL 到期,仍有复用风险。其三,吊销失败不能阻塞主流程,TTL 是最后兜底,不依赖人为操作,到点必失效。
四、冷启动延迟优化
若每次调用都走完整"申请、使用、吊销"流程,冷启动会多出数十到一百多毫秒的凭据往返开销。对延迟敏感函数需分层优化。
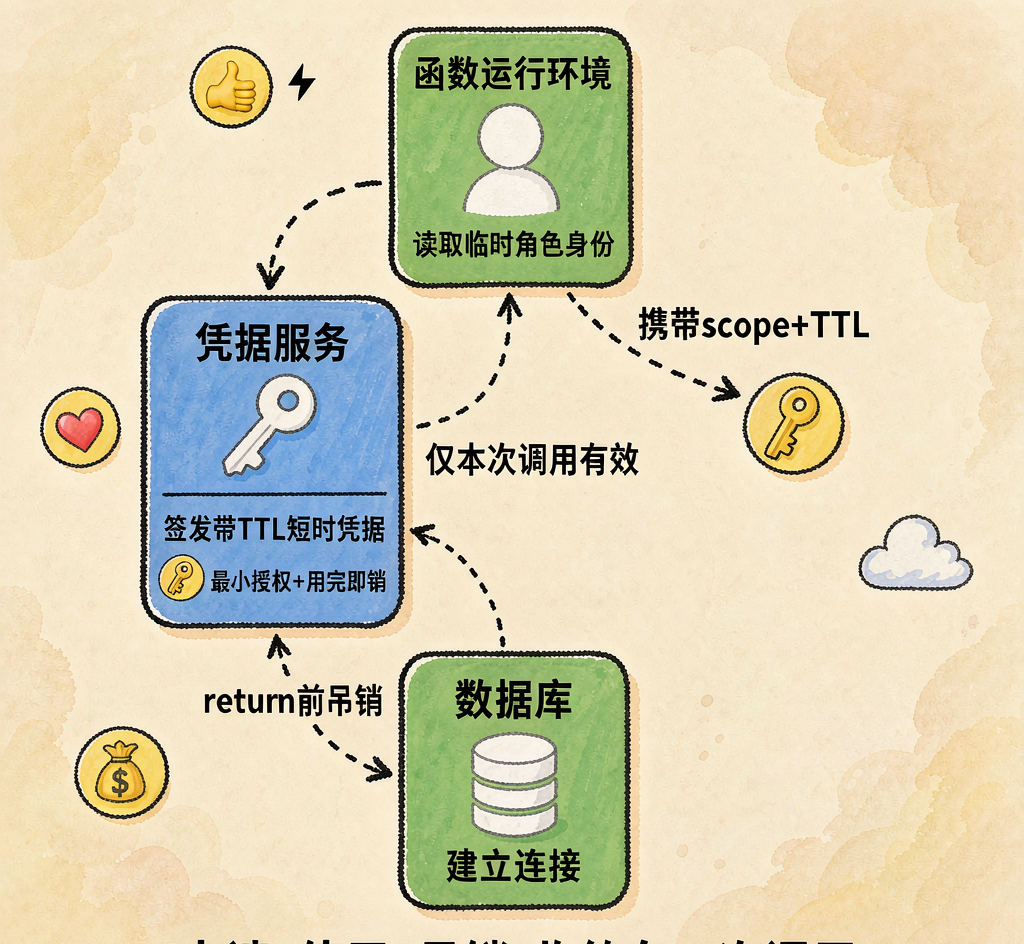
冷启动短时凭据注入时序
4.1 凭据缓存:调用级而非实例级
函数实例若被平台复用(warm 实例),可在实例内存缓存凭据直至 TTL 临界,避免重复申请,但缓存必须绑定实例生命周期,实例回收即清空,绝不落盘到镜像或共享存储。
缓存策略 | 命中率 | 额外延迟收益 | 风险与适用 |
|---|---|---|---|
每次调用都申请 | 无缓存 | 无 | 最安全,延迟最高的场景可用 |
实例内缓存至 TTL | 高 | 省去重复申请往返 | 需防跨调用越权,缓存键要带 scope |
全局共享缓存 | 高 | 省去大量申请 | 越权风险大,不推荐用于函数 |
要点是缓存键必须带 scope:同一 warm 实例处理"读订单"与"写物流"时,绝不能复用同一份凭据,否则最小授权被破坏,应做到"同 scope 命中、异 scope 重申请"。
4.2 连接复用
把数据库连接从"每次新建"改为"实例级连接句柄复用",凭据只在连接建立时消费一次。实践上可为 warm 实例维护轻量连接句柄池,用短时凭据鉴权后复用;实例挂起或回收时连接池整体释放、凭据随之作废,既享吞吐又不破坏"用完即销"。
4.3 实例预热
对延迟敏感的函数,设置最小实例数,预先完成冷启动与首次凭据注入,使真实流量直接命中 warm 实例,并在空闲期周期性"空跑"注入流程,保持凭据与连接新鲜度。
预热的代价是常驻实例带来的成本上升,因此不是所有函数都该预热。一个实用标准是:把函数按"延迟敏感度乘调用频次"划分,高频且敏感的核心链路值得预热;低频或离线批处理类函数则放任冷启动。预热实例同样要遵守 TTL 纪律,到期后要随连接一起刷新。
优化手段 | 主要收益 | 代价 | 适用函数 |
|---|---|---|---|
凭据缓存 | 降低重复申请延迟 | 需严格按 scope 隔离 | 高频、同 scope 调用 |
连接复用 | 降低建连延迟 | 凭据 TTL 需更长 | IO 密集、长事务 |
实例预热 | 消除冷启动本身 | 常驻成本上升 | 延迟敏感、核心链路 |
五、与 K8s 动态凭据的对比
K8s 环境有 Sidecar 或准入控制器常驻,可在 Pod 创建时注入并定期轮换;FaaS 没有常驻代理,必须靠函数自身在运行期主动拉取。两者底层可接入同一套凭据管理系统,差异集中在"谁触发发放"与"凭据生命周期锚点"。
对比项 | K8s 动态凭据 | 函数计算短时凭据 |
|---|---|---|
注入时机 | Pod 启动(常驻代理完成) | 调用开始(函数内主动拉取) |
轮换方式 | Sidecar 定期静默轮换 | 调用结束即吊销,下次重发 |
连接池 | 可用,长连接稳定 | 受限,依赖实例级复用 |
最小授权 | 按 Pod 或 ServiceAccount | 按调用或角色,更细 |
冷启动影响 | 无,代理随 Pod 常驻 | 需优化注入延迟 |
残留凭据风险 | 中(Pod 销毁才清) | 低(TTL 加吊销双保险) |
可见函数计算的短时凭据在"最小授权"与"残留风险"上反而优于 K8s 常驻模式,因它将生命周期压到单次调用;代价是冷启动延迟需专门优化,即第四节内容。
对已使用 K8s 动态凭据的团队,向 FaaS 迁移最大的认知转变是:不要"给函数一个长期身份",而是"给每次调用一个临时身份"。中间件接入一脉相承——Spring Boot 应用引入 Starter 并改动少量配置即可获取动态凭据,K8s 通过 Sidecar 拉取,函数计算在入口处主动签发,三者共享同一套凭据治理策略。
迁移常见两个坑值得单独说。第一,不要因函数"偶尔"被复用 warm 实例,就认为缓存凭据可跨调用共享;warm 实例复用是平台行为且不可预测,缓存必须以 scope 为键,宁可多申请一次,不可越权一次。第二,不要把 K8s 里"长连接常驻"的习惯带进函数——实例随时可能被回收,写在全局变量里的长连接下次调用可能变僵尸连接,应把连接句柄视为随实例生命周期的对象,与凭据一起在挂起时整体释放。
六、密钥托管与审计:短时凭据不会凭空安全
短时凭据之所以安全,不只是因为"短",更因为发放它的系统本身可信。若凭据服务把主密钥明文放磁盘,或发放记录不可追溯,再短的 TTL 也救不了底层信任崩塌。函数场景把凭据拉到调用边界,反而更依赖底层密钥托管与审计能力。
根密钥不应与业务同机共存。合理做法是将根密钥托管在 HSM 中,动态凭据的派生与加解密都在 HSM 内完成,业务侧即便被攻破也拿不到根密钥;存储层凭据落库用国密算法(如 SM4)加密,内存临时明文只在发放瞬间与运行期存在,不进日志、不落盘。
审计链路同样关键。每个函数的每次凭据申请、吊销、越权拦截都应有结构化记录:谁、什么时间、申请了什么范围、是否成功、何时失效。这些记录是合规举证的硬证据——当审计方问"这个函数上周三凌晨是否越权访问过用户表",你要能用一条带时间戳和策略 ID 的日志回答,而非翻代码去猜。
特别要区分"凭据自动轮换"与"短时凭据"。前者解决长期凭据"长生不老"问题,属被动兜底;后者把生命周期压到调用级,属主动收敛。两者并不互斥:即便数据源账号靠自动轮换保鲜,函数侧仍应申请短时凭据,因为轮换周期(通常小时或天)远大于单次调用安全窗口,只有短时凭据才能把单次暴露面压到最小。
七、落地场景
短时凭据真正发挥价值的地方,是函数碰敏感数据的高频场景。
6.1 云函数访问关系型或 NoSQL 数据库
数据面函数需要读业务库做轻量聚合。传统做法把密码写进函数环境变量,一旦代码仓库或镜像泄露即泄露。改为函数入口申请"只读、TTL 5 分钟"的短时凭据,业务代码零改动,凭据绝不落盘;现代凭据系统通常覆盖主流关系型与 NoSQL 数据源,发放逻辑一致,迁移成本低。
6.2 云函数访问对象存储
文件处理类函数需临时读写对象存储桶。用短时凭据签发"仅本桶、仅本次任务前缀"的临时 token,任务结束自动失效,避免函数拥有整桶长期写权限。
6.3 跨云或多云函数调用
企业在多家云上运行函数,凭据散落各云自带密钥服务,难以统一审计与轮换。集中式系统统一发放与吊销,函数侧只认一个角色身份,无论跑在哪朵云,凭据策略与审计口径一致。
八、工程落地 checklist
- 函数镜像与配置中不得出现任何长期凭据,凭据只来自运行期注入。
- 凭据 TTL 须短于函数最大执行时长并留余量,避免连接中途断掉。
- 出口务必用
finally吊销,避免函数异常时凭据残留到 TTL。 - 角色权限按最小授权配置,不应通吃所有数据源。
- 缓存凭据时必须带 scope 键,杜绝跨调用越权复用。
- 对延迟敏感路径启用预热与连接复用,把注入延迟控制在基线内。
- 用统一审计日志观察各函数凭据申请范围,定期收敛超额权限。
借助命令行同样能直观验证签发与吊销闭环,例如在函数构建阶段预置如下封装:
# 以函数角色申请只读 5 分钟的短时凭据
credential-client issue \
  --role order-readonly \
  --scope "db:orders:read" \
  --ttl 300

# 调用结束吊销,确保用完即销
credential-client revoke --cred-id tmp-9f3a2c
角色与凭据策略建议以声明式配置沉淀到代码仓库,随函数版本一同评审:
function_roles:
  order-readonly:
    scope: "db:orders:read"
    ttl_seconds: 300
    allowed_sources:
      - mysql
      - postgresql
    bind_instance_ip: true
  report-writer:
    scope: "db:reports:write"
    ttl_seconds: 600
    allowed_sources:
      - mysql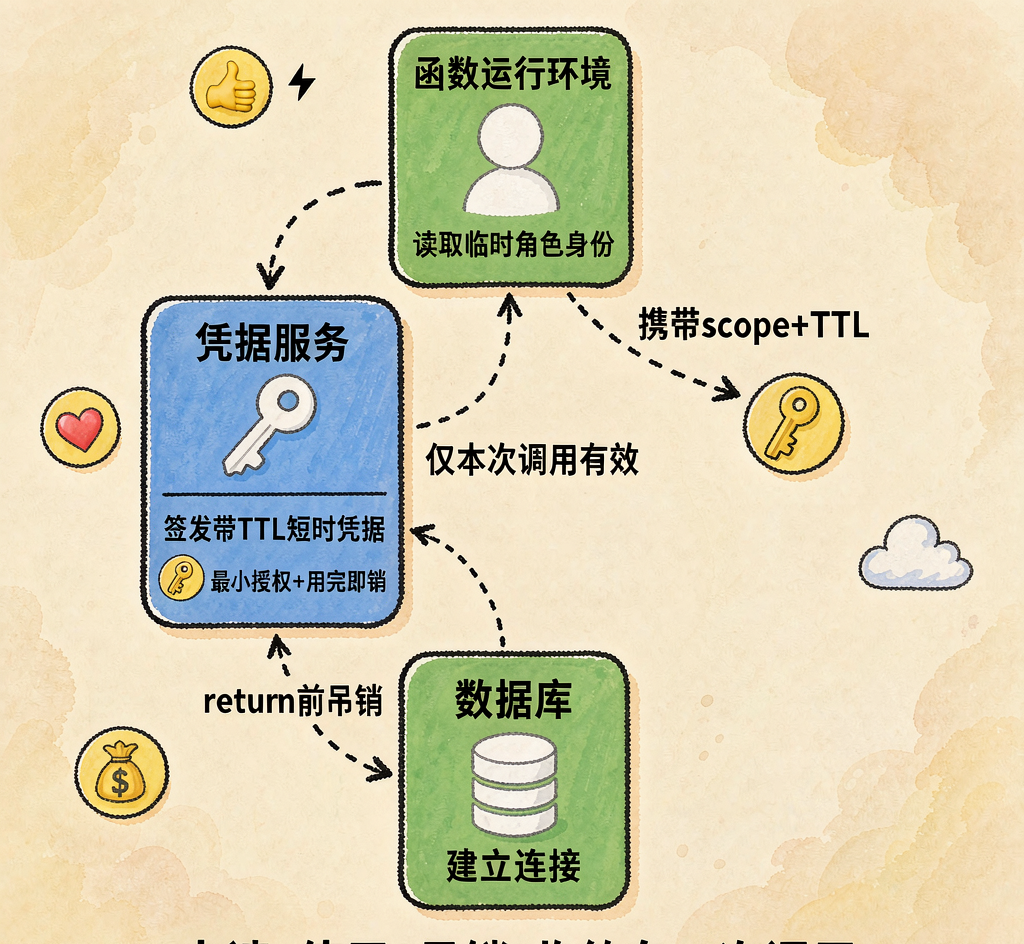
静态凭据与动态短时凭据对比
方案参考
落地函数计算短时凭据供给时,建议先从"数据源分类"做起:把函数要访问的数据库、对象存储、消息队列逐一登记,明确每个数据源的最小权限集合。其次建立"函数、角色、权限"三级映射,让每次调用只拿必需权限。第三,在 CI 阶段把凭据申请与吊销写成可复用包装层(如中间件或装饰器),业务代码保持纯净,安全逻辑集中在边界。第四,用统一审计日志观察每个函数实际申请的凭据范围与频次,定期收敛超额权限。最后,对延迟敏感函数做冷启动基线测量,结合凭据缓存与实例预热把注入延迟控制在可接受区间。整体思路是"凭据跟着调用走、权限按动作切、生命周期有硬约束",而非把长期密码塞进无状态函数。
评估现成方案时可关注几个硬指标:根密钥是否落在 HSM 一类硬件保护边界内、能否按函数角色维度签发带 TTL 的动态凭据、是否提供 Spring Boot Starter 与 K8s Sidecar 这类低改造接入形态、数据源覆盖是否包含 PostgreSQL、MySQL、Oracle、SQL Server、MongoDB、Redis、达梦、人大金仓等主流数据库、审计日志能否对接 SIEM 系统。这类能力的价值不在于堆砌功能,而在于把"可信根密钥"与"细粒度、短生命周期的调用级凭据"真正落到工程闭环里。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号