SRv6 DCI数据中心互联详解:Option A/B/C跨域模式选型与SRv6 TE实践指南
原创
SRv6 DCI数据中心互联详解:Option A/B/C跨域模式选型与SRv6 TE实践指南
原创
星融元Asterfusion
发布于 2026-10-09 10:52:18
发布于 2026-10-09 10:52:18
在AI大模型训练与分布式算力调度爆发增长的今天,SRv6 DCI(Segment Routing over IPv6,数据中心互联)正在成为新一代云网融合架构的核心技术。
本文将系统解析SRv6 DCI的三大跨域模式——Option A、Option B、Option C,剖析其技术原理与使用场景,提供基于差分服务和流量工程的高性能调度实践方案。
为什么传统DCI架构难以支撑智算时代?
技术栈割裂:VXLAN与MPLS的双重负担
传统企业与云网中,数据中心内部网络通常采用VXLAN封装,而外部广域网则依赖MPLS技术。这种"内部VXLAN + 外部MPLS"的组合,导致数据中心与骨干网之间形成了明显的技术孤岛。
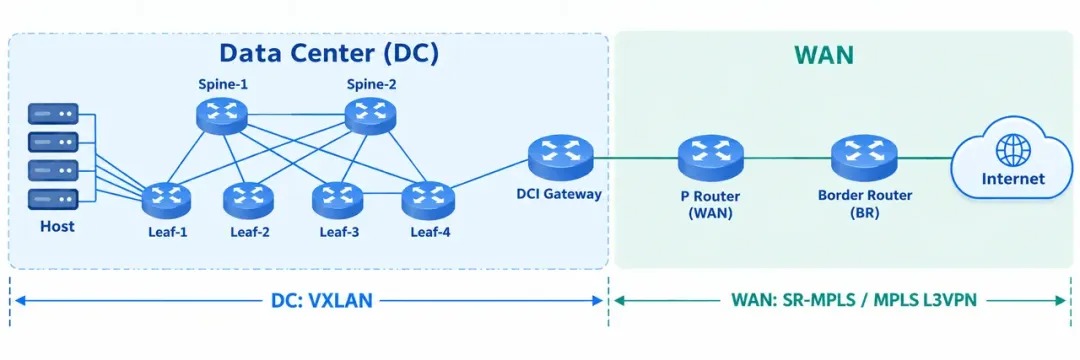
数据中心边界设备(ASBR)需要同时运行两套完全不同的控制平面与数据平面,必须进行复杂的双向协议转换——VXLAN与SR-MPLS/MPLS L3VPN之间的互相翻译,同时还要维护全网的VRF路由状态。这不仅容易成为扩展性瓶颈,更是单点故障的高发区域。此外,跨域网络状态丢失、边界安全服务链架构僵化等问题,都严重制约了云网的可扩展性。
AI大模型训练对DCI网络的新要求
随着AI大模型训练、边缘计算的快速发展,跨数据中心的分布式算力调度(如GSE-DCI、智算中心互联)对网络提出了前所未有的要求:
- 高吞吐:参数同步流量呈爆发式增长
- 低时延:纳秒/微秒级的确定性互联时延
- 灵活动态接入:业务快速部署与按需调度
SRv6 DCI通过统一IPv6平面,实现架构归一、端到端流量工程与随路检测,为智算与云网融合奠定了极简高效的底座。当前,SRv6 DCI跨域模式主要有Option A、B、C三种。
SRv6 DCI跨域模式一:Option A(VRF-to-VRF背靠背)
控制面与数据面工作原理
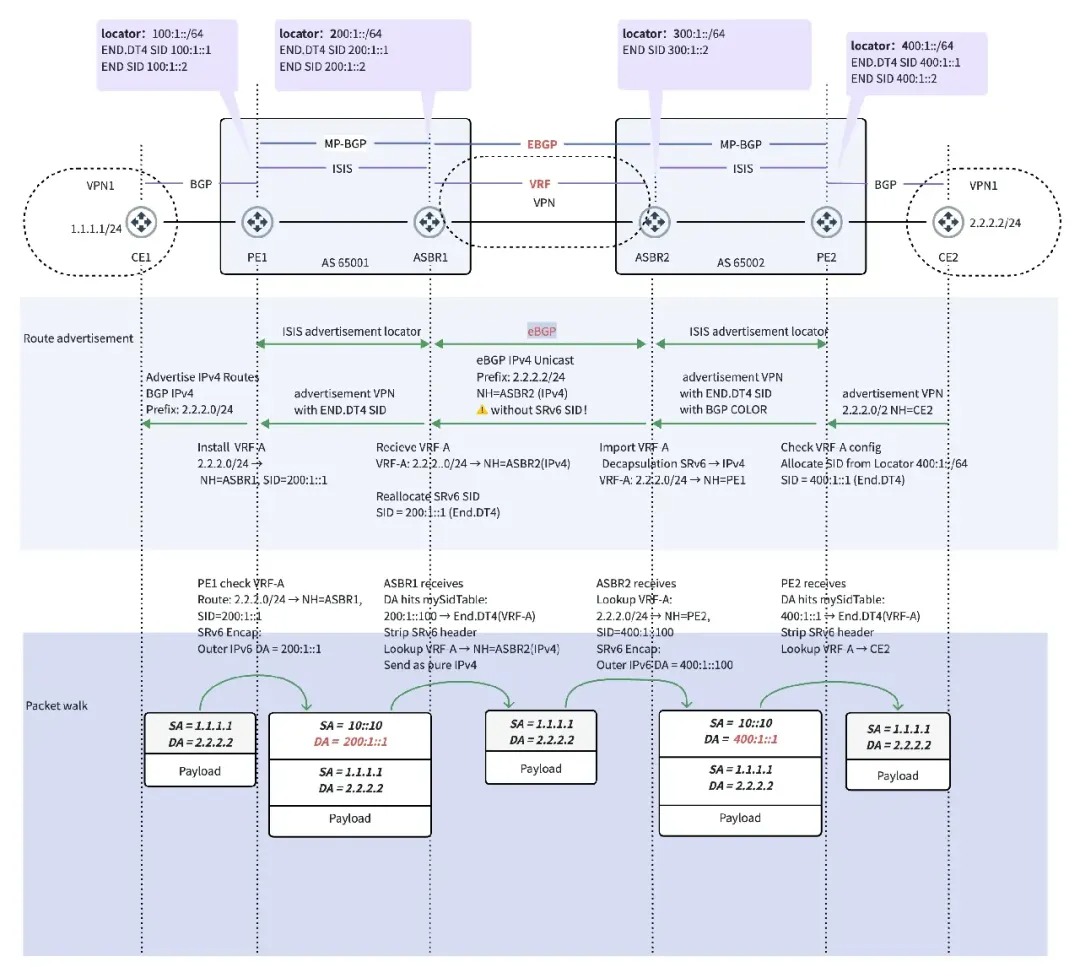
Option A是最直观的跨域互联方式。两个自治系统的ASBR(自治系统边界路由器)之间通过物理链路或VLAN子接口直连,每个子接口绑定到一个独立的VRF实例。ASBR之间运行普通的IPv4/IPv6或BGP单播协议,互相学习对方VRF的路由。
在数据面上,数据包到达本域ASBR后会被彻底解封装,外层隧道(MPLS标签或SRv6 SID)被完全剥离,还原为普通纯IP报文;随后根据子接口绑定的VRF路由表转发给对端ASBR,对端ASBR接收后重新打上其域内的隧道头。
优缺点与适用场景
- 优点:配置简单,隔离性极高,各域完全独立运维。
- 缺点:可扩展性极差。每个VPN租户都需要在ASBR间占用一个接口/VLAN,ASBR还需感知并存储所有租户的VPN路由,硬件开销巨大。
- 适用场景:金融政企等强合规隔离场景、跨厂商异构网络的渐进式迁移过渡期、租户规模较小的存量DCI互联。
SRv6 DCI跨域模式二:Option B(ASBR间MP-eBGP交换)
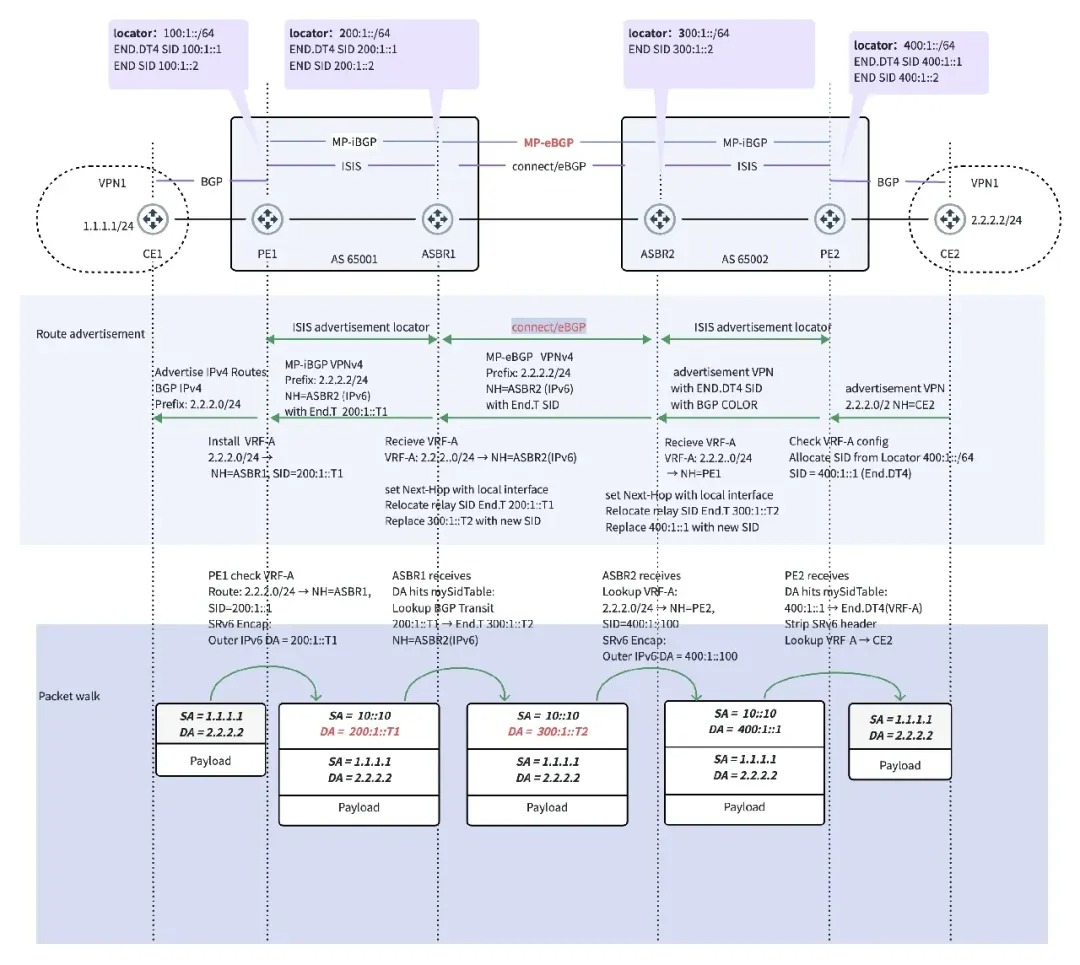
Option B的核心变化在于:本域PE与ASBR建立MP-iBGP邻居,ASBR之间建立MP-eBGP邻居,VPN路由在ASBR之间直接传递。ASBR转发VPN路由时,会修改下一跳为自身,并重新分配一个新的标签或Binding SID。
数据面层面,数据包跨域时ASBR无需解封装至内层IP/VRF级别。在MPLS场景中表现为标签替换(Label Swap);在SRv6场景中,报文的目的地址会被替换为对端ASBR宣告的Binding SID或Cross-Connect SID,实现隧道的无缝拼接。
优缺点与适用场景
- 优点:无需为每个租户在ASBR间划分子接口,扩展性显著优于Option A,同时保留了较强的安全隔离能力。
- 缺点:ASBR仍需保存和维护所有跨域VPN的路由明细,当租户数量达到数千规模时,边界设备的内存压力依然较重。
- 适用场景:跨运营商互联(Inter-AS)、大规模公有云、中立多租户骨干网——是多数企业部署SRv6 TE的折中首选。
SRv6 DCI跨域模式三:Option C(端到端路由穿透)
Option C是SRv6跨域的终极演进形态。其控制面架构为:跨域的源PE与目的PE之间直接建立多跳(Multi-hop)MP-eBGP邻居,端到端交换VPN路由信息。关键之处在于,ASBR节点完全不感知任何VPN路由——它仅通过BGP相互宣告各自域内PE节点的Loopback/Locator地址,实现底层路由互通。
数据面上,端到端建立一条贯穿两域的隧道,数据包直接打上目的PE的标签/SID,ASBR仅负责纯粹的底层公网路由转发或标签/SID外层转接,不对报文做任何业务层解封装。
优缺点与适用场景
- 优点:ASBR性能瓶颈被彻底释放——只需维护少量PE地址/Locator路由,无需保存海量VPN路由,极具扩展性,且能完美配合端到端SRv6 TE路径编排,是超大规模云计算中心/自营DCI的终极演进方向。
- 缺点:跨域PE节点之间需要相互打通底层Loopback路由,网络边界控制相对复杂。
- 适用场景:新建全栈纯IPv6云数据中心、AI智算集群、极致时延场景、统一管控运维体系、依赖端到端SFC(服务功能链)与原生网络切片的敏捷云原生环境。
DCI差分服务与流量工程:SRv6的高级调度能力
跨域模式构筑了SRv6 DCI路由控制面与数据面拼接的骨架,而差分服务与流量工程则是运行在这个骨架之上的高性能流量调度机制。
熵注入与线速多路径负载均衡
深层封装(如SRv6/VXLAN)会导致中间网络设备(P节点)无法识别内层五元组,从而引发ECMP/UCMP负载均衡极化问题。熵注入(Entropy Injection)通过在数据包中注入哈希因子——例如利用IPv6报头中的Flow Label字段——让中间节点能够基于流量特征进行线速多路径负载均衡,显著提升DCI链路利用率。
SLA驱动的SRv6 TE Policy
SRv6 TE Policy基于延迟(Delay)、丢包率、带宽等SLA指标,通过Segment List动态约束数据包的转发路径。这一能力使网络管理员能够为AI训练流量、关键业务流量定义差异化的转发策略,实现真正的SLA保障型数据中心互联。
跨域高可用与50ms故障自愈
当链路或节点发生故障时,SRv6 DCI可利用预计算的保护路径——如TI-LFA(Topology-Independent Loop-Free Alternate)实现50ms级局部收敛——或控制器驱动的全局重路由,实现跨域故障的快速自愈,保障业务连续性。
值得注意的是,不同跨域机制对高级调度能力的支持程度不同:Option A限制了SRv6 TE的端到端调度与线速负载均衡能力;Option B兼顾安全隔离与路径编排;而Option C + SRv6 TE Policy打破了跨域边界,使熵注入、SLA路径编排与端到端故障自愈发挥最大效能。
SRv6 DCI跨域模式选型决策指南
Option C是SRv6跨域的终极形态,ASBR彻底成为纯三层IPv6转发器,控制面与数据面开销降至最低:
- AI/大模型算力前端网络:要求纳秒/微秒级确定性互联时延,消除DCI网关解封装或改写带来的抖动
- 统一管控运维体系:跨域网络属于同一组织或高度可信实体,可接受全网PE Locator互通
- 敏捷云原生流量调度:依赖端到端SFC与原生网络切片打通多中心资源
Option B在性能与隔离性之间实现最佳平衡,既避免Option A的资源爆炸,又规避Option C的拓扑泄露风险:
- 跨不同运营主体:多数据中心分属不同运营团队或租用第三方运营商骨干,出于合规严禁暴露内部PE拓扑
- 大规模多租户交付:租户规模达数千以上,边界网关无法为每个租户单独划分VRF资源
Option A实现逻辑最直观,双域在控制面与数据面完全物理解耦:
- 异构网络渐进式迁移:一侧已升级SRv6,另一侧仍为传统三层或异构网络
- 金融/政企强合规隔离:审计要求隧道在边界终结并还原明文报文,执行接口级安全过滤
- 租户规模可控:跨域VPN业务实例通常在几十至几百个以内,ASBR表项资源无溢出风险
常见问题(FAQ)
Q1:SRv6 DCI相比传统MPLS DCI有哪些核心优势?
SRv6 DCI统一了IPv6数据平面,消除了VXLAN与MPLS双栈并存的复杂性,支持原生IPv6单栈部署,同时提供端到段流量工程、网络切片与随路检测(OAM)能力,运维复杂度大幅降低。
Q2:Option B和Option C的主要区别是什么?
核心区别在于ASBR是否感知VPN路由。Option B中ASBR需维护所有跨域VPN路由并参与标签/SID交换;Option C中ASBR只做底层Locator路由转发,VPN路由由PE端到端直接交换,扩展性更强。
Q3:SRv6 TE Policy如何实现SLA保障?
SRv6 TE Policy通过控制器收集链路延迟、丢包率等SLA指标,动态计算满足约束的Segment List(SID列表),并将策略下发至头节点,数据包沿指定SID路径转发,实现细粒度的路径级SLA控制。
【参考文档】
- https://www.ietf.org/archive/id/draft-filsfils-srv6-converged-dc-frontend-wan-00.html
- https://www.ietf.org/archive/id/draft-filsfils-srv6ops-srv6-e2e-dc-frontend-wan-02.html
- https://www.ietf.org/archive/id/draft-lll-srv6ops-dci-srv6-lb-00.html
- https://www.segment-routing.net/images/20250213-CLEUR_BRKSPG-3198-nebius.pdf
- https://www.segment-routing.net/images/Upperside-WC-2026/Cisco_Clarence_Filsfils_SRv6_Update.pdf
- https://www.segment-routing.net/conferences/2023-03-30-lead-operators-at-srv6-workshop-japan/
- https://www.ciscolive.com/c/dam/r/ciscolive/emea/docs/2025/pdf/BRKSPG-3198.pdf
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号