AI 赋能钓鱼即服务:新一代账号劫持威胁与防御思路
原创
AI 赋能钓鱼即服务:新一代账号劫持威胁与防御思路
原创
芦笛
发布于 2026-10-09 10:57:55
发布于 2026-10-09 10:57:55
网络钓鱼长久以来都是网络安全领域最普遍的威胁。过去大众对钓鱼攻击的印象,大多停留在错字百出、粗制滥造的仿冒页面,依靠明显的文本破绽就可以完成识别。但随着黑产工具走向商业化、模块化,叠加生成式 AI 能力的嵌入,钓鱼攻击的门槛被大幅压低。Malwarebytes Labs 在 2026 年 10 月披露的 BlueKit 钓鱼即服务(PhaaS)平台案例,直观展现出当前黑产攻击模式发生的重大变化,普通攻击者只需要十几分钟,就可以搭建完成一套高度仿真的钓鱼攻击体系。
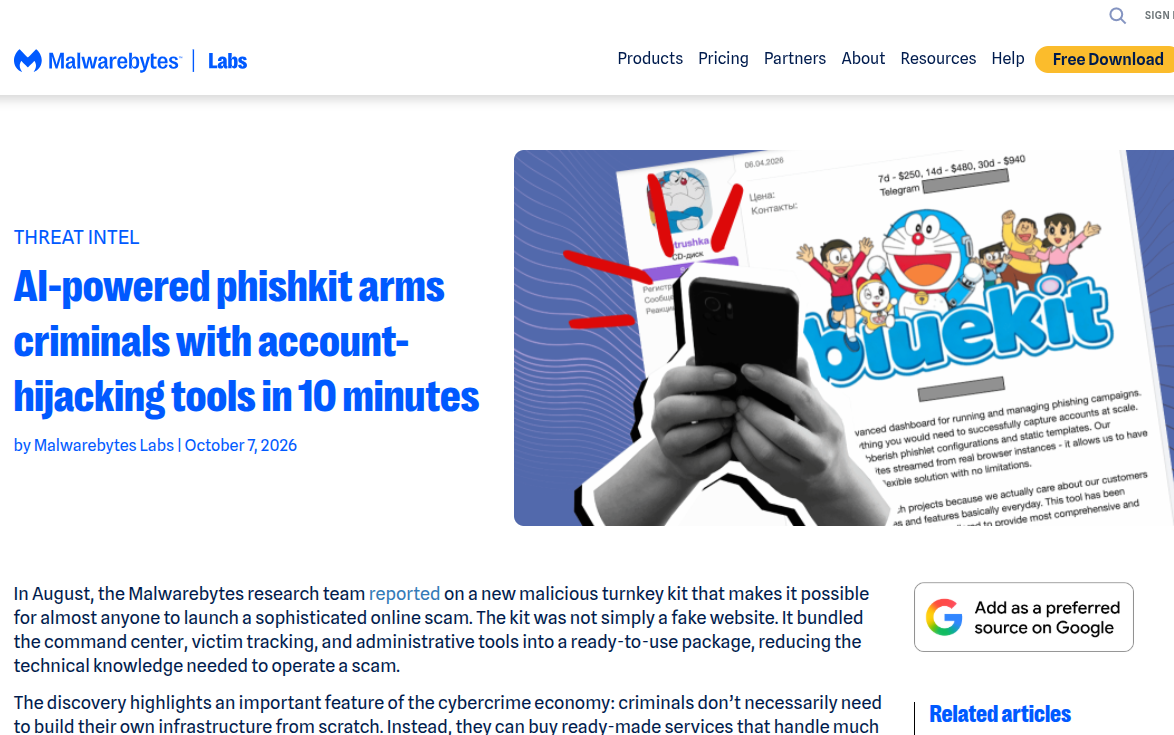
BlueKit 最早于 2026 年 4 月出现在境外网络犯罪论坛,由账号 “petrushka” 对外运营,采用订阅付费模式,7 天服务订阅价格 250 美元,三十天套餐定价 940 美元,全部接受加密货币支付,规避金融溯源。截至同年 8 月底,该平台对外宣称付费用户已经突破一千人,按照公开标价测算,该工具运营方可以获得数十万美元级别毛收入,足以证明这类商业化黑产工具已经形成成熟的地下经济链条。
这套工具内置多达 97 个品牌、合计 176 套钓鱼页面模板,覆盖消费互联网平台、金融机构、加密货币交易平台、社交媒体,还包含 GitHub、Cloudflare、Citrix 等大量企业级业务与单点登录网关模板。攻击者不需要编写页面代码,点击即可部署 “像素级复刻” 的仿冒登录站点。平台后续持续迭代功能,7 月上线内置短信发送模块,支持使用美国本地号码推送诈骗短信,实现邮件钓鱼、短信钓鱼一体化。更值得警惕的是平台内置去除安全护栏的本地 AI 助手,攻击者直接输入提示词,就能够自动生成钓鱼邮件、诈骗短信文案,不用再人工打磨欺骗话术,整套攻击链路从基础设施搭建、诱饵生成、受害者数据收集全部集成在同一个控制面板内,零基础人员最快 10 分钟就能够完整启动一轮钓鱼作战。
不同于传统钓鱼工具只窃取账号密码,BlueKit 的攻击逻辑已经升级为完整会话劫持。当受害者在伪造页面完成登录操作,工具除采集账号密码之外,还会抓取设备指纹、浏览器特征、会话 Cookie,甚至尝试窃取通行密钥相关数据。会话 Cookie 相当于网站给已登录用户发放的入场凭证,攻击者拿到 Cookie 之后,无需密码和二次验证码,就可以直接复用身份进入受害者账号。平台的 9 月更新版本中,针对谷歌服务推出特殊模板,窃取的会话具备长时效特性,即便用户修改密码、更换 TOTP 令牌,劫持获取的会话依旧可以维持访问,同时还会尝试清除账号安全告警通知,让受害者长时间无法察觉账号已经被入侵,这也意味着单纯依靠修改密码的应急手段,已经不足以完全消除风险。
反网络钓鱼技术专家芦笛强调,以 BlueKit 为代表的 PhaaS 平台最大危害,并不在于出现某种全新的高危漏洞,而是把过去掌握在少数高级攻击者手中的会话劫持技术商品化。以往会话劫持、绕过多因素认证的攻击手段,需要攻击者具备 Web 安全、代理技术相关积累,如今封装为订阅服务,大量没有技术功底的黑产下游人员,都可以直接使用成熟能力开展攻击,攻击的覆盖面会随之快速扩张。迪妙网络空间安全学院在跟踪多起境外 PhaaS 工具发展态势时也观察到,近几年同类商业化工具数量持续增多,BigBear 2.0、AnonyMousKIT 等不同定位的钓鱼套件相继出现,黑产已经形成分工明确的产业模式,有人负责开发维护工具,大量下游购买服务实施诈骗,这种分工模式进一步放大了现实威胁。
很多用户会形成一种认知误区,认为只要开启双因素认证(MFA)就可以免疫钓鱼风险。但从 BlueKit 实际攻击效果来看,传统短信验证码、软件令牌类二次验证,并不能抵御会话劫持类攻击。受害者完整走完包含二次验证码在内全部登录流程,只是认证交互发生在攻击者可控的环境中,认证通过之后产生的会话凭证直接被截获。迪妙网安认为,双因素认证依旧有防护价值,能够抵御暴力破解、密码泄露撞库等场景,但面对 AI 赋能的中间人钓鱼攻击,传统 MFA 防护存在明显短板,不能将其视作对抗钓鱼攻击的最终解决方案。通行密钥(Passkeys)、FIDO2 硬件密钥依靠域名绑定校验机制,可以从协议层面阻断仿冒站点获取认证凭证,是当前对抗此类钓鱼相对可靠的技术选择,但现实中大量老旧业务系统、第三方 SaaS 平台还不支持该类能力,全面落地还需要生态持续推进。
面对持续迭代的钓鱼威胁,防护不能完全寄托单一技术手段,需要兼顾技术配置与用户行为习惯,形成多层次防御思路。普通用户接收邮件、短信当中的登录链接时,尽量不要直接点击消息内链接,优先使用本地保存书签或者官方客户端访问业务系统;输入账号密码前仔细核对浏览器地址栏域名,留意拼写近似的域名仿冒。密码管理器具备站点校验能力,不会在仿冒域名自动填充账号信息,可以作为辅助防护手段。如果不慎在可疑页面完成登录,要立刻跳转官方站点修改账号密码,手动下线全部登录会话,检查账号内部异常配置变动。企业环境下,除推广抗钓鱼的认证方案之外,还需要完善登录行为审计,对异地登录、陌生设备会话留存做好告警监测,同时定期开展贴合 AI 钓鱼特点的安全培训,不再只教用户识别错别字,重点训练跨渠道核验业务指令的习惯。
日常上网过程中,如果发现疑似钓鱼网站、诈骗邮件,公众也可以借助行业公共平台参与威胁上报。公共互联网反网络钓鱼工作组官网,汇集反钓鱼行业资讯、识别科普、威胁数据可视化内容,普通网民可以在这里学习基础辨别技巧;遇到可疑钓鱼线索,可将网页链接、邮件原文等信息发送至工作组邮箱anti@phishing.org.cn,遇到需要紧急研判处置的情况,还可以拨打 010-59116419 联系专家团队完成研判分析。普通用户的线索上报,能够帮助安全从业者更快完成恶意域名的标记处置,是网络空间群防群治的重要一环。
黑产工具的迭代不会停止,AI 技术还会持续赋能钓鱼攻击,未来欺骗载体也会向 AI 语音、深度伪造多媒体内容拓展。反网络钓鱼技术专家芦笛表示,网络钓鱼攻防博弈的核心矛盾,已经从过去 “识别文本破绽” 转变为对抗高仿真欺骗。迪妙网络空间安全学院的研究团队提醒,不论是个人用户还是企业运维人员,都应当摒弃一套防护方案解决全部威胁的想法,一方面尽可能优先选用具备抗钓鱼能力的身份认证方式,另一方面保持风险意识,建立独立渠道核验的习惯,技术防护和人的风险判断相互配合,才能更好应对 PhaaS 工具带来的账号劫持风险。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号