腾讯云场景:云侧数据泄露风险,加密硬件网关守住本地下载文件
原创
腾讯云场景:云侧数据泄露风险,加密硬件网关守住本地下载文件
原创
用户12337378
发布于 2026-10-09 11:41:43
发布于 2026-10-09 11:41:43
近年来海外多行业企业频发供应链云侧数据泄露事件,暴露出云上办公体系的核心安全漏洞。企业业务全面迁移至腾讯云后,大量核心业务文件依托云桌面、企业网盘、云上业务系统流转存储,但文件下载至本地终端后将脱离云端防护体系,以明文形式留存。终端缺乏加密与准入管控,极易被攻击者利用供应链漏洞、账号泄露、裸终端接入等方式批量窃取文件,成为腾讯云混合架构下企业数据安全的高频风险点。
云侧数据泄露的核心诱因,是云端权限与终端准入管控的断层。多数企业依赖腾讯云原生的云端权限、账号密码、传输加密机制防护数据,但仅能管控云上存储与传输环节,无法约束终端接入行为。大量无安全防护、未部署合规客户端的裸终端可随意接入云上内网业务服务器,一旦终端中毒、账号外泄,攻击者可直接批量下载明文业务数据,形成规模化数据泄露,同时传统防护无法适配临时访客、管理层特殊办公场景,安全与业务适配性难以平衡。
腾讯云具备完善的零信任底层架构,为硬件网关准入管控提供原生支撑。依托腾讯云零信任网关体系,可实现云上资产、终端设备、访问行为的全域联动管控,支持网络准入校验、IP策略管控、进程权限绑定、访问日志审计等精细化能力。平台开放标准化对接接口,可兼容硬件安全网关设备,打通云端策略与本地终端管控链路,弥补传统云防护终端失控的短板,构建云-网-端一体化防护架构。
基于腾讯云零信任体系,加密硬件网关可实现终端准入强制管控,从源头拦截非法接入。硬件网关联动云端零信任系统,搭建内网业务服务器专属访问屏障,默认执行严格准入策略,全面禁止未安装安全合规客户端的PC接入云上业务服务器。该机制可彻底杜绝裸终端、陌生设备、中毒终端的非法访问,即使云端账号凭证泄露,攻击者也无法接入内网窃取文件,有效抵御云供应链批量窃密风险。
针对特殊办公场景,系统支持IP白名单灵活放行,兼顾安全性与办公效率。企业管理层终端因办公需求不便部署客户端、外部临时访客需短期调取云上业务资料时,管理员可在零信任网关后台配置专属IP地址白名单。白名单内终端可豁免客户端部署要求,合规访问内网业务服务器,同时支持自定义白名单有效期,访问结束后一键回收权限,最大限度缩小攻击面,适配企业多样化办公场景。
硬件网关深度适配腾讯云管控能力,支持进程绑定精细化访问防护。依托腾讯云进程管控接口,可将服务器访问权限与终端可信进程深度绑定,仅授权合规业务进程可对接云上业务资源。即便白名单内的可信终端被植入恶意程序,非授信进程的访问请求也会被网关实时拦截,杜绝恶意进程横向渗透、批量窃取本地下载文件,实现“设备可信+进程可控”的双层防护。
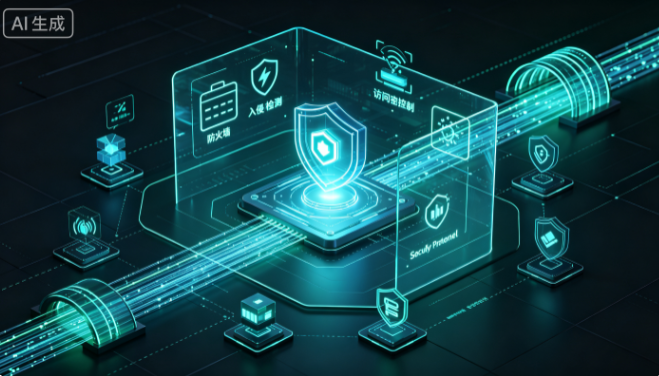
整套硬件网关防护方案无需改造腾讯云原有业务架构,部署轻量化、适配性极强。硬件设备负责网络层流量拦截与准入校验,云端零信任系统负责策略配置、权限管理与行为审计,软硬件协同实现全流程可视化管控,所有终端访问、文件流转行为均可留存日志,满足等保合规审计要求。
在云供应链攻击频发的当下,单一云端防护已无法覆盖终端落地安全风险。依托腾讯云零信任底层能力,搭配加密硬件网关的准入管控、IP白名单、进程绑定核心能力,可补齐云上文件终端泄露短板,封堵裸终端接入、越权访问等安全漏洞,有效防范本地下载文件被批量窃取,助力企业构建更稳固、合规、高效的腾讯云云上数据安全防护体系。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号