内网穿透安全风险分析:基于边缘网关实现地域访问控制实践
原创
内网穿透安全风险分析:基于边缘网关实现地域访问控制实践
原创
零讯
发布于 2026-10-09 13:01:33
发布于 2026-10-09 13:01:33
前言
内网穿透技术,解决了无公网 IP 环境下,外勤远程访问内网业务的需求。企业和个人可以借助该技术,把 OA、ERP、内部业务 API、本地大模型、SSH、RDP、数据库等内网资源映射为公网 HTTPS 或 TCP 访问入口。
但很多运维人员容易忽略一个安全问题:一旦内网隧道对外开放,内网服务就暴露在全球互联网之下。市面上不少内网穿透解决方案缺少 IP 黑白名单、地域访问控制等边界安全能力,境外扫描器、撞库、暴力破解流量能够直接抵达内网业务,带来较高安全隐患。
对于业务仅面向国内用户的场景,如果可以在网关入口实现访问来源的地域限制,仅放行来自可信地区的访问请求,就能够有效减少内网遭受恶意攻击的面。
本文介绍边缘网关 Geo‑Location 地域访问控制(地理围栏)技术思路:根据访问来源的国家、地区做访问准入判断,非授权地区请求直接在网关侧拒绝,流量不会进入加密隧道。内网业务无需修改业务代码,也不需要在内网部署和维护 GeoIP 地址库。
一、地域访问控制实现原理
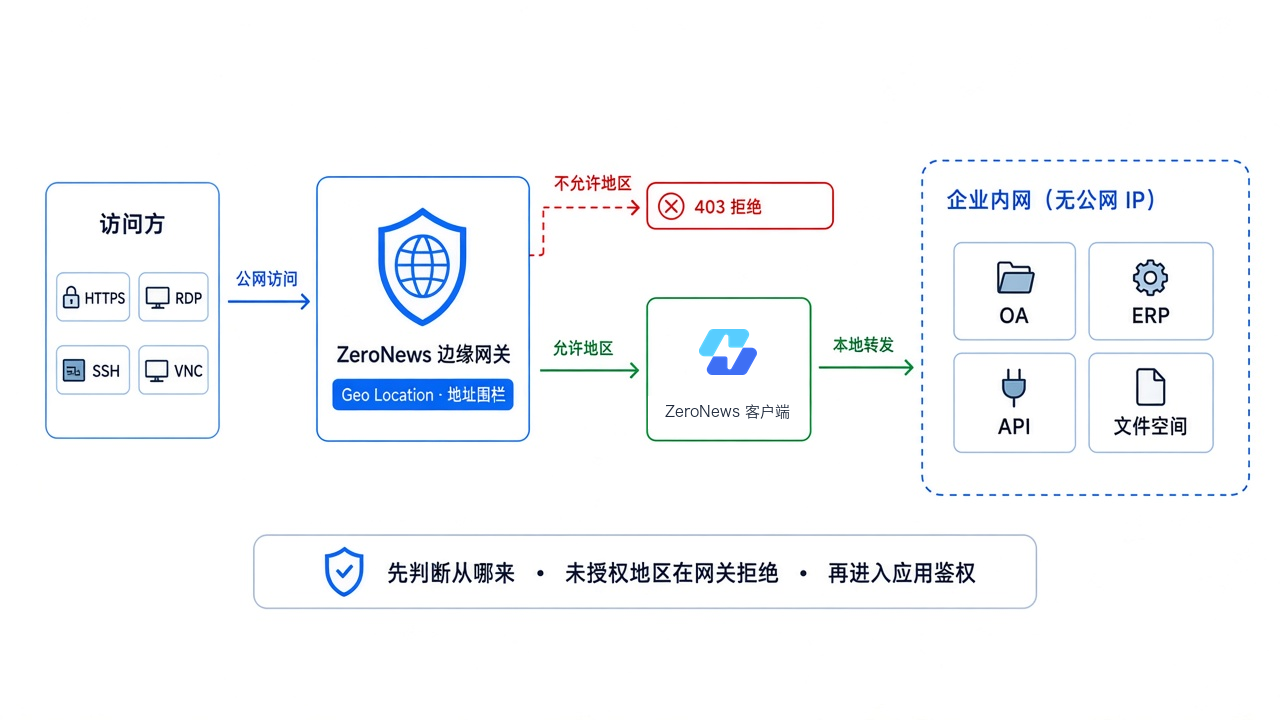
地域访问控制策略作用于单条隧道,HTTPS 与 TCP 隧道支持独立配置不同的安全规则。
公网用户发起访问,流量到达边缘网关之后,网关会解析访问源 IP 对应的地理位置,执行访问判断:
- 来源属于非允许访问地区:网关直接拒绝请求,请求不会下发至客户端,不会触达内网业务;
- 来源属于允许访问地区:流量才会经过加密隧道转发,访问后端内网服务。
整套访问控制逻辑运行在网关入口,支持和 IP 黑白名单、基础身份认证、路由白名单等安全策略叠加使用。内网服务器无需修改 Nginx 等配置文件,全部访问策略在网关侧完成生效。
二、地域访问控制的技术价值
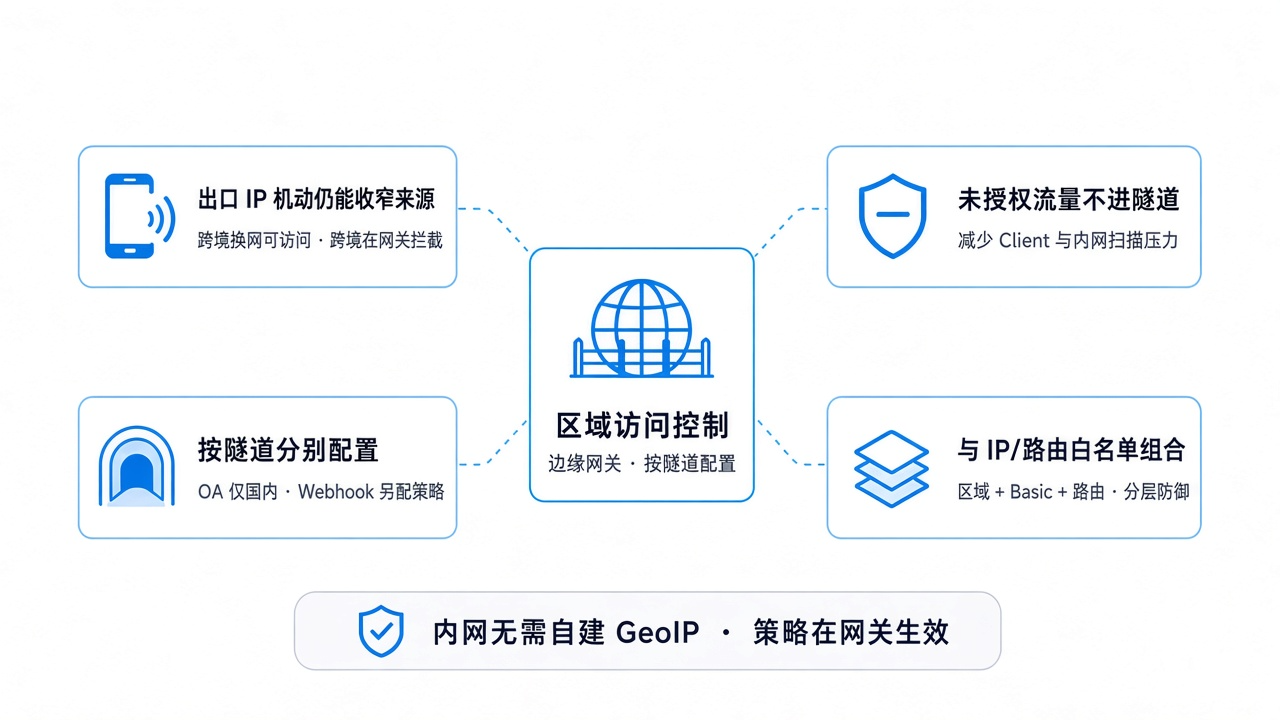
- 适配动态 IP 访问场景 外勤、办公人员经常使用家庭宽带、移动网络访问内网,公网出口 IP 经常发生变化。传统 IP 白名单维护成本高。地域访问控制可以在划定地理范围之后,允许范围内动态 IP 正常访问,拦截范围之外的来源。
- 恶意流量在网关层阻断,降低内网压力 区别于在内网业务层完成鉴权校验,扫描、探测类流量直接在边缘网关丢弃,不会转发到客户端以及内网,降低内网系统被扫描爆破的压力。
- 隧道粒度精细化策略,适配多业务差异化需求 不同业务隧道可以配置独立的地域规则。例如办公业务隧道仅放行国内访问;Webhook 回调隧道可放开海外访问;隧道销毁,对应的访问策略同步失效,不需要全局统一规则约束全部业务。
- 与其他安全策略组合,构建分层防御 IP 黑白名单更适合出口地址固定的合作对接场景;地域访问控制适合人员 IP 动态变化、业务访问集中在特定地域的场景,二者搭配,形成多层边界防护。
说明:全部安全策略运行在边缘网关,内网侧无需任何改造。
三、典型业务落地场景
场景 1:OA、ERP 办公系统,屏蔽境外访问来源
泛微、用友等 OA、ERP 系统通过内网穿透对外提供远程访问,外勤员工网络来源分散,很难维护完整 IP 白名单。
隧道配置仅允许国内地区访问,境外扫描流量直接被网关阻断;国内用户切换网络可以正常接入,后续由业务系统本身完成账号密码身份校验。
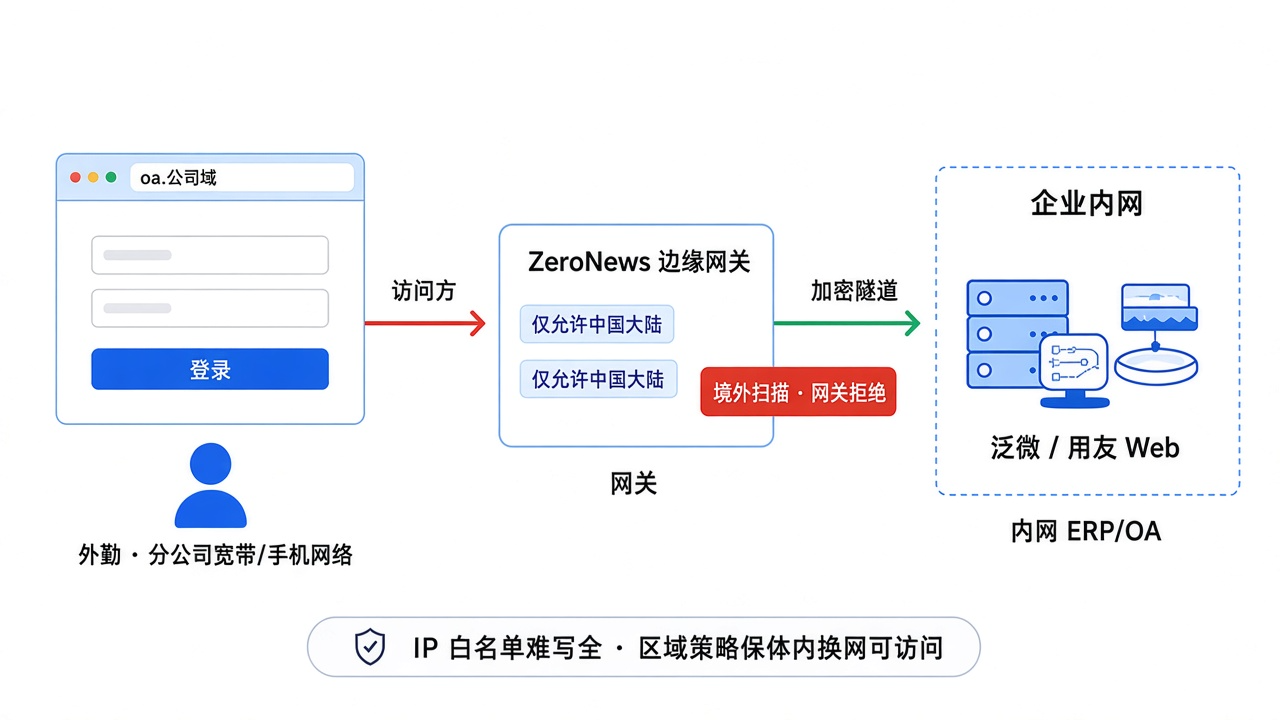
解决痛点:IP 白名单很难覆盖全部动态 IP,地域策略保障国内网络正常接入。
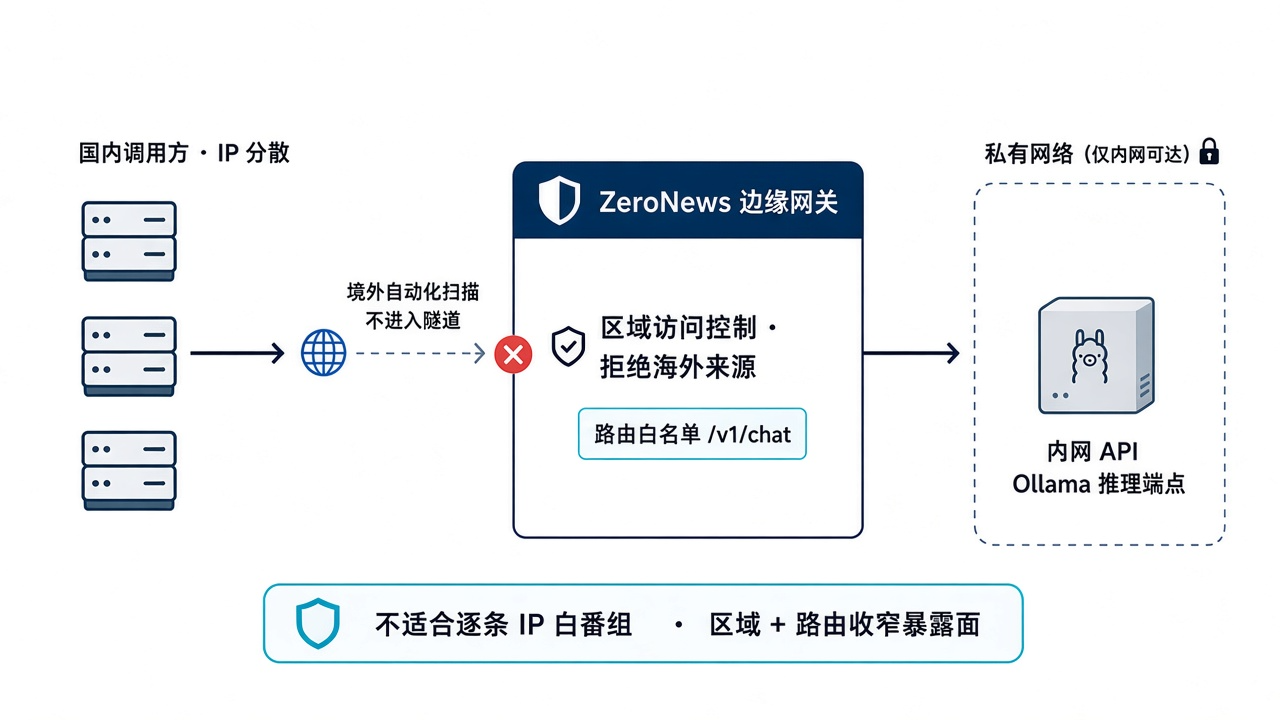
场景 2:内网 API、本地大模型推理端点防护
内网业务接口、本地大模型推理服务对外暴露公网地址,调用方 IP 分散,逐条维护 IP 白名单可行性低。
业务仅面向国内用户时,启用地域访问控制拦截海外访问,降低被境外自动化扫描工具探测的概率。
💡运维实践建议:除地域限制之外,建议叠加路由白名单,仅放行
/v1/chat等业务必要接口路径,进一步缩小攻击暴露面。
场景 3:高风险 Web 控制台访问管控
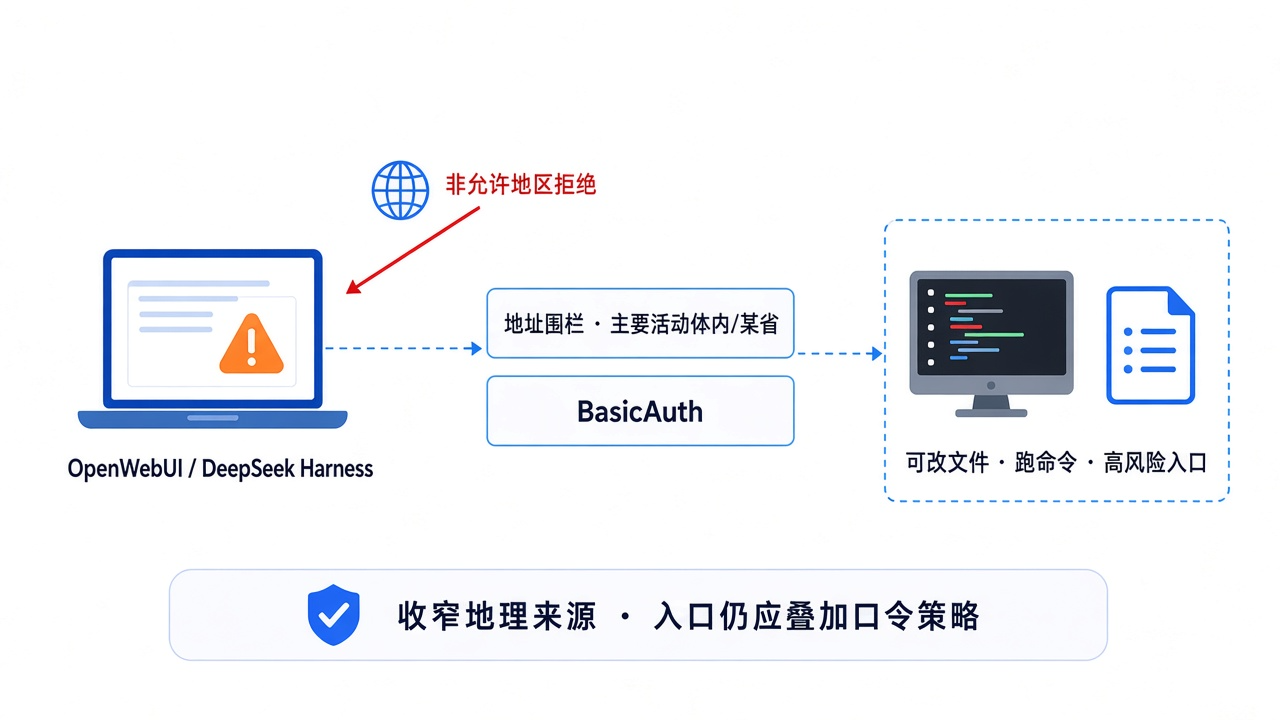
OpenWebUI、Harness 这类控制台具备修改文件、执行系统命令的能力,公网暴露属于高风险入口。团队访问来源集中在国内特定地域,可以借助地域访问控制收窄访问来源。
对比维护大批量家庭宽带 IP 白名单,地域策略维护成本更低。
⚠️重要安全提示:地域访问控制仅用于缩小访问来源范围,不能作为唯一安全防线,务必叠加身份口令认证。
场景 4:SSH、RDP、MySQL 数据库 TCP 隧道安全加固
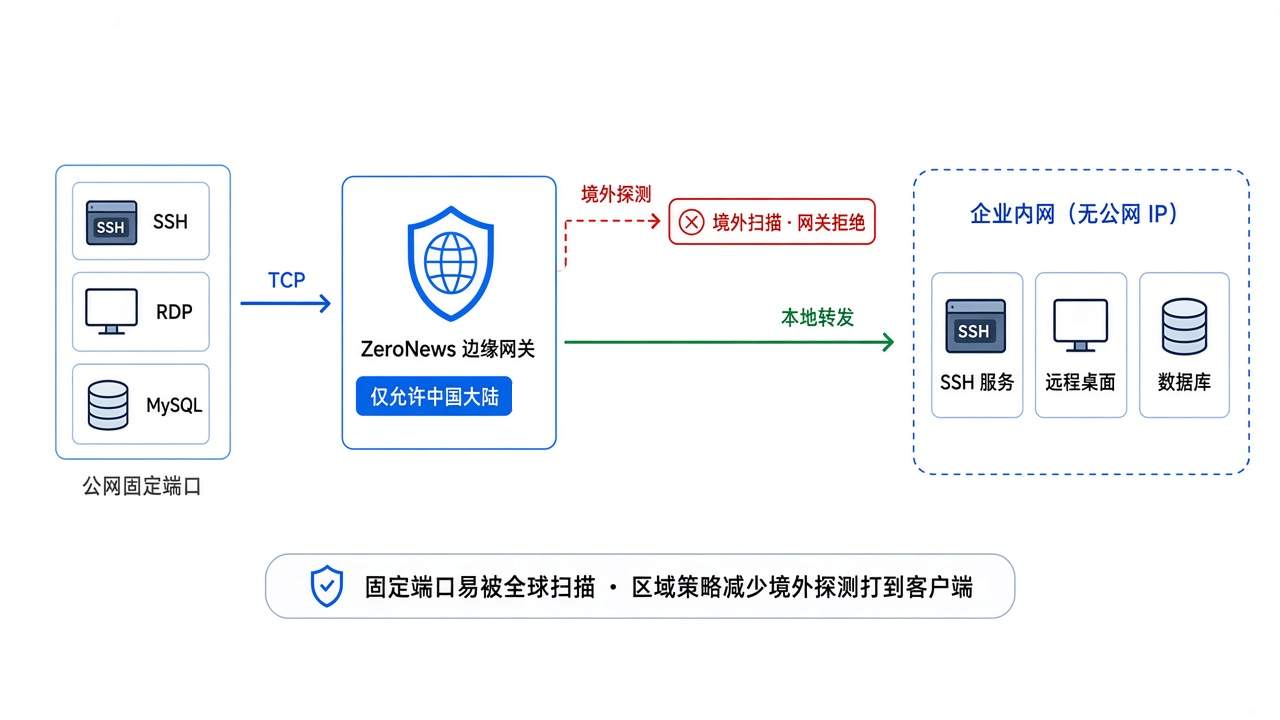
SSH 终端、RDP 远程桌面、MySQL 数据库 TCP 隧道映射公网端口,极易遭受全球端口扫描、暴力破解攻击。
在 IP 白名单的基础之上,增加地域访问策略,减少境外探测流量到达客户端。
💡运维建议:优先使用 IP 白名单,尽量使用临时隧道,业务使用完毕及时删除。
四、配置逻辑简述
地域访问控制是以隧道为单位进行配置,针对不同业务隧道按需开启防护。
进入隧道管理页面,选中目标业务隧道,打开流量策略配置面板。
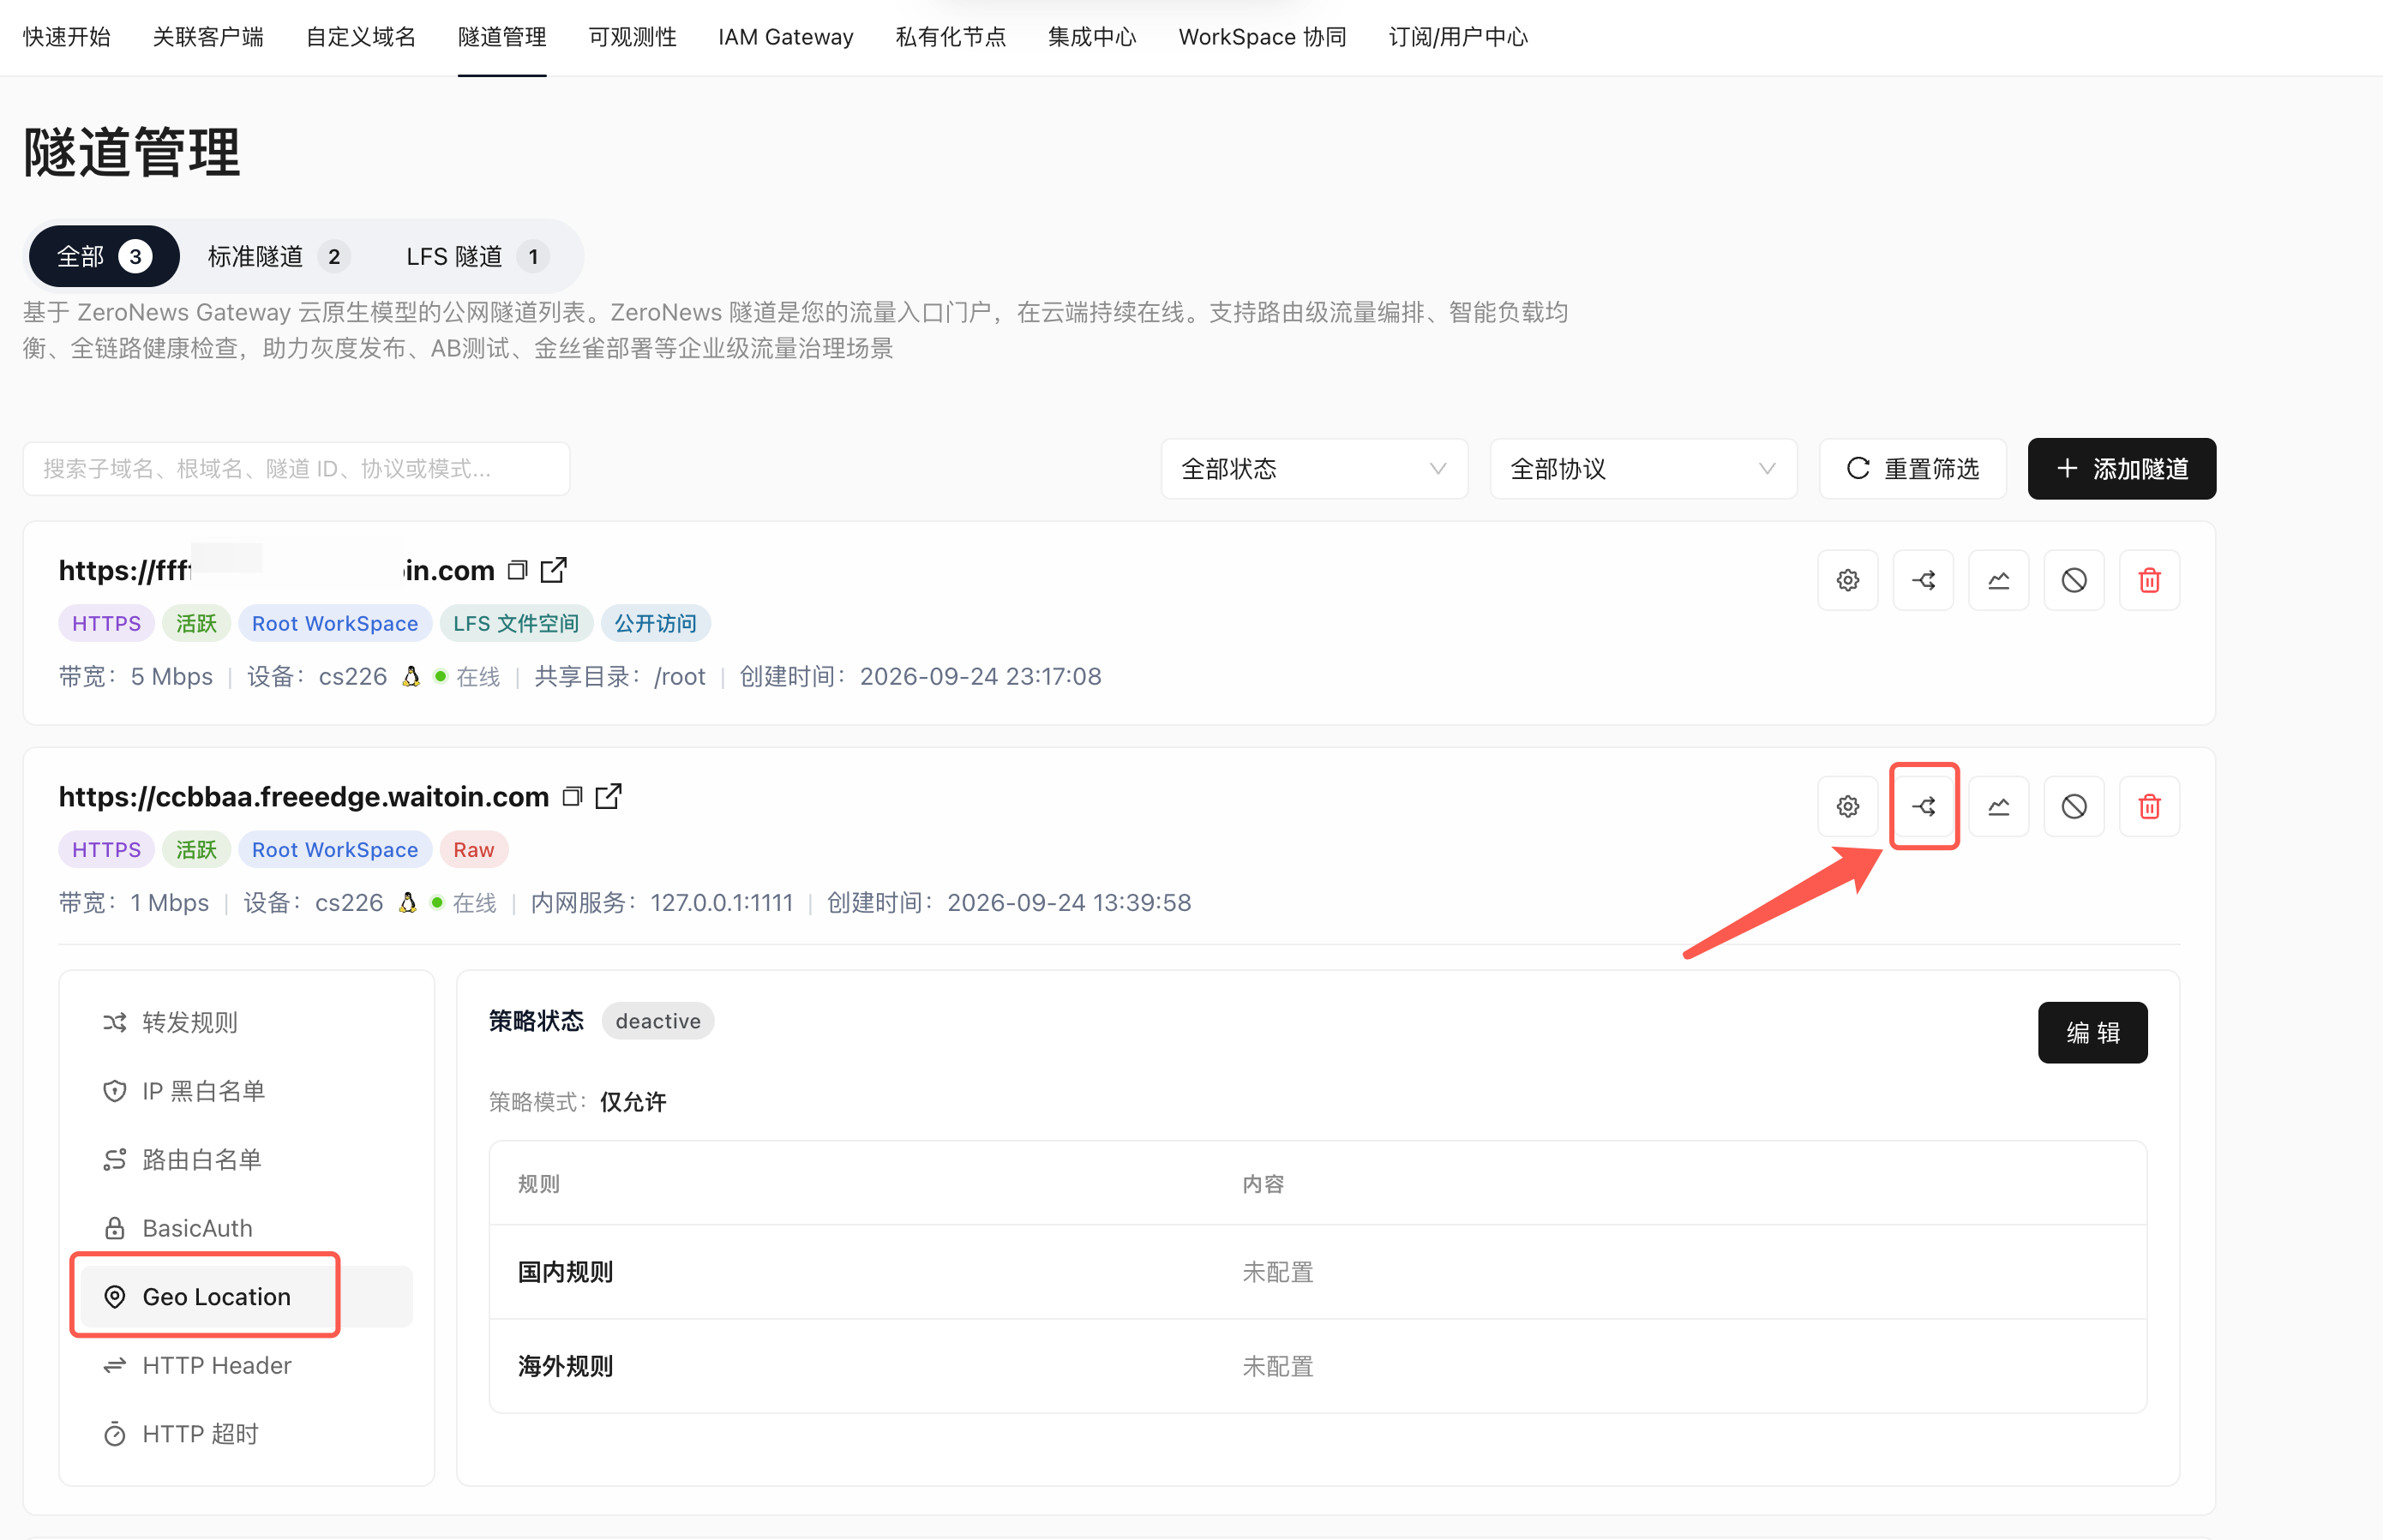
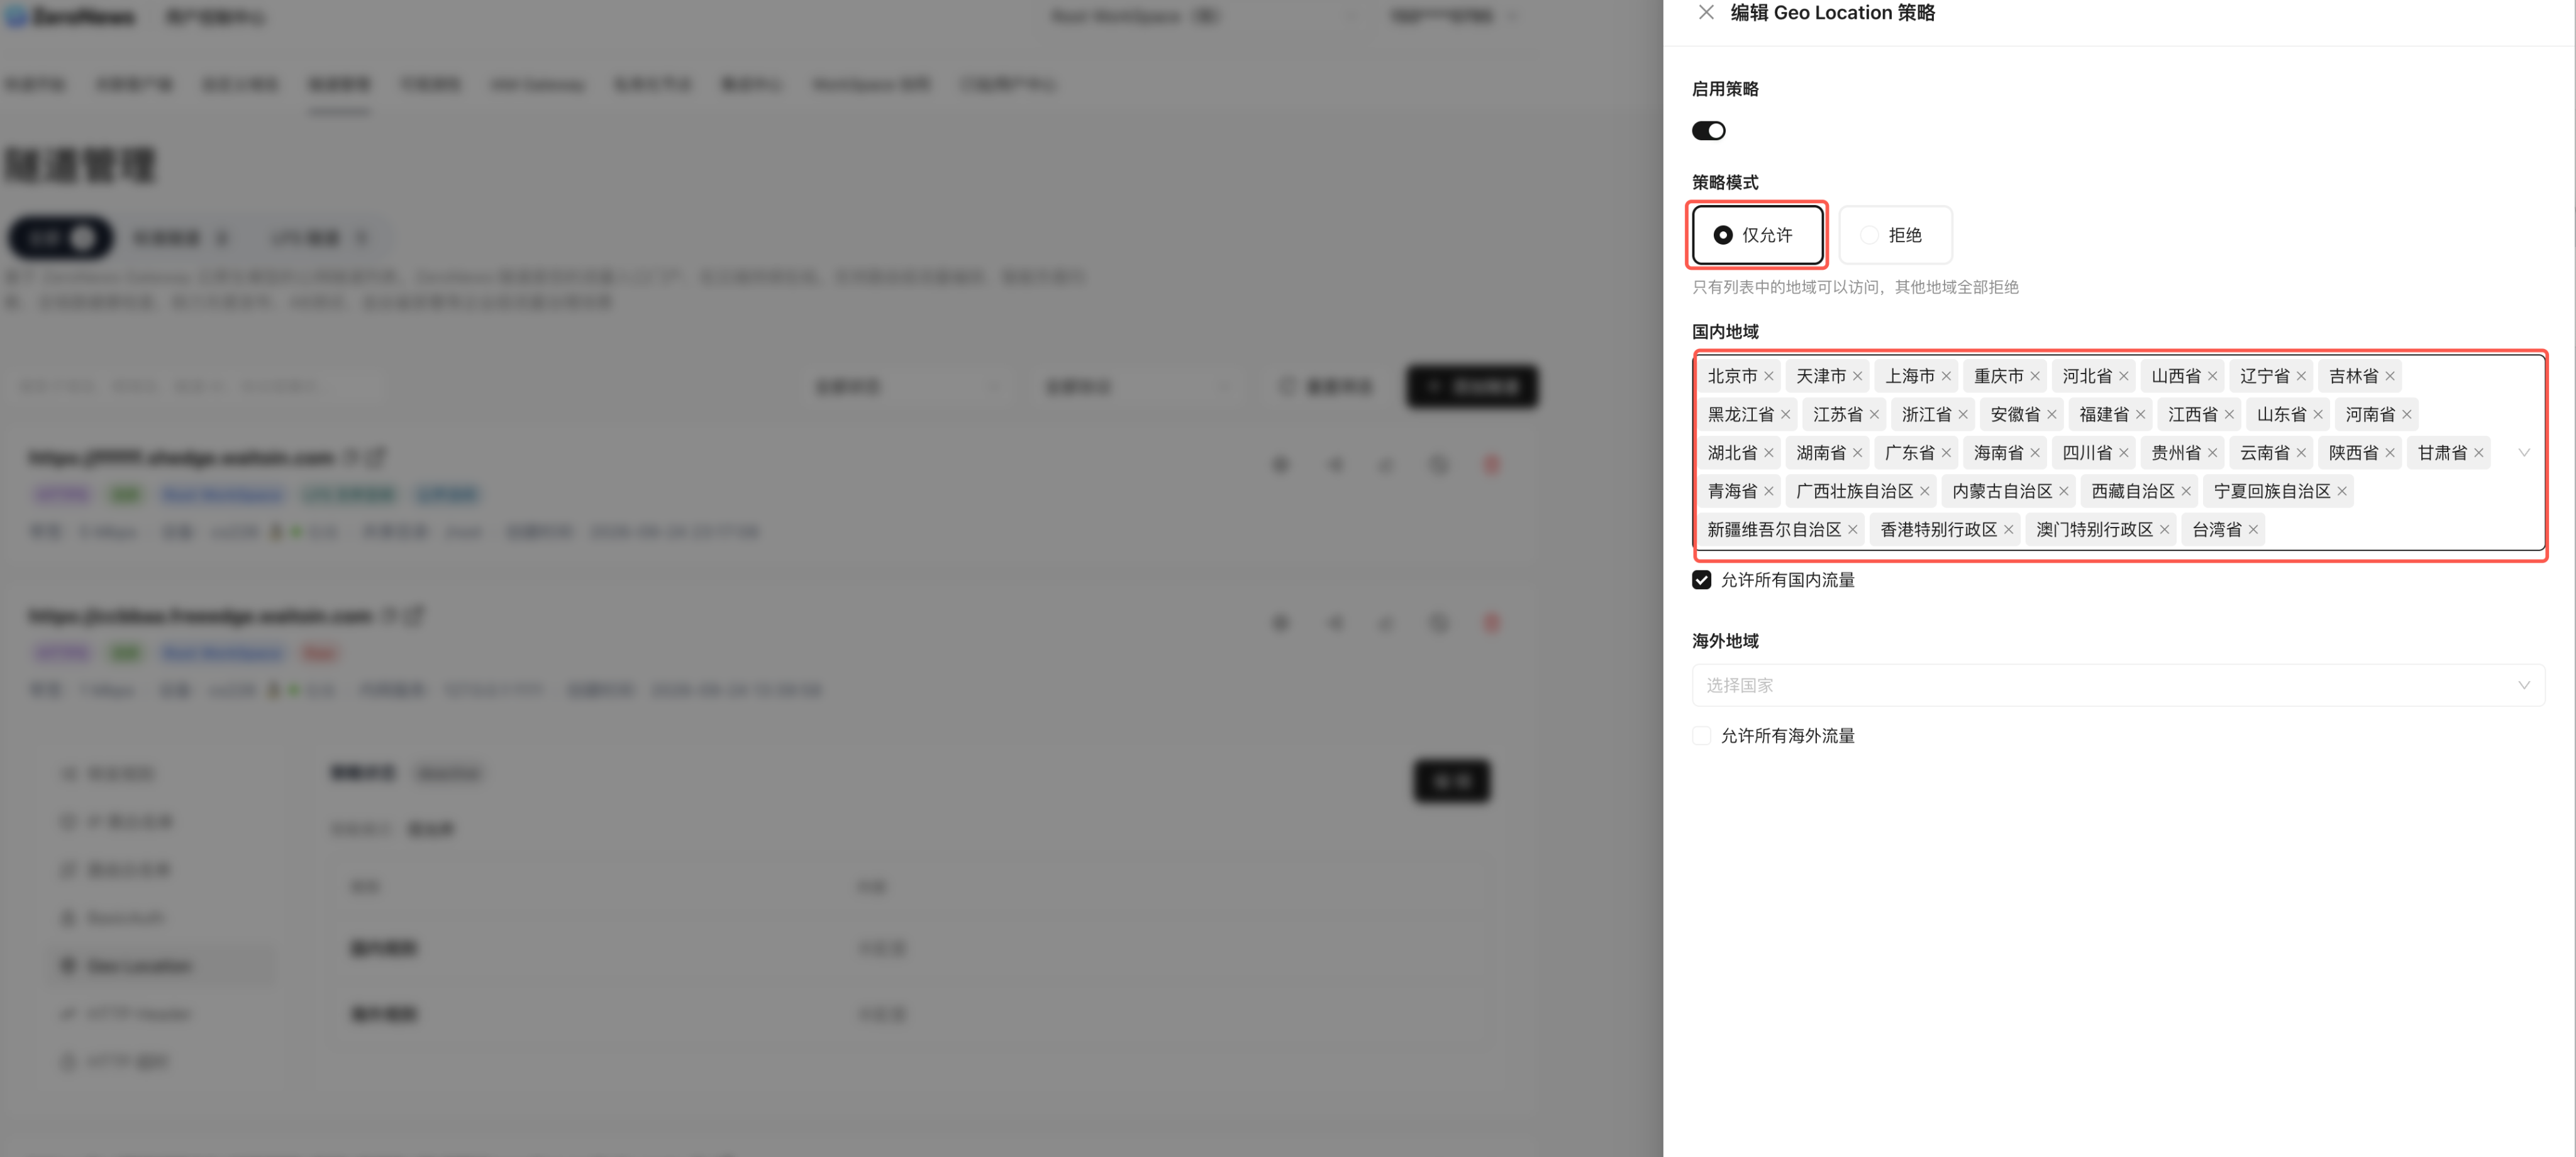
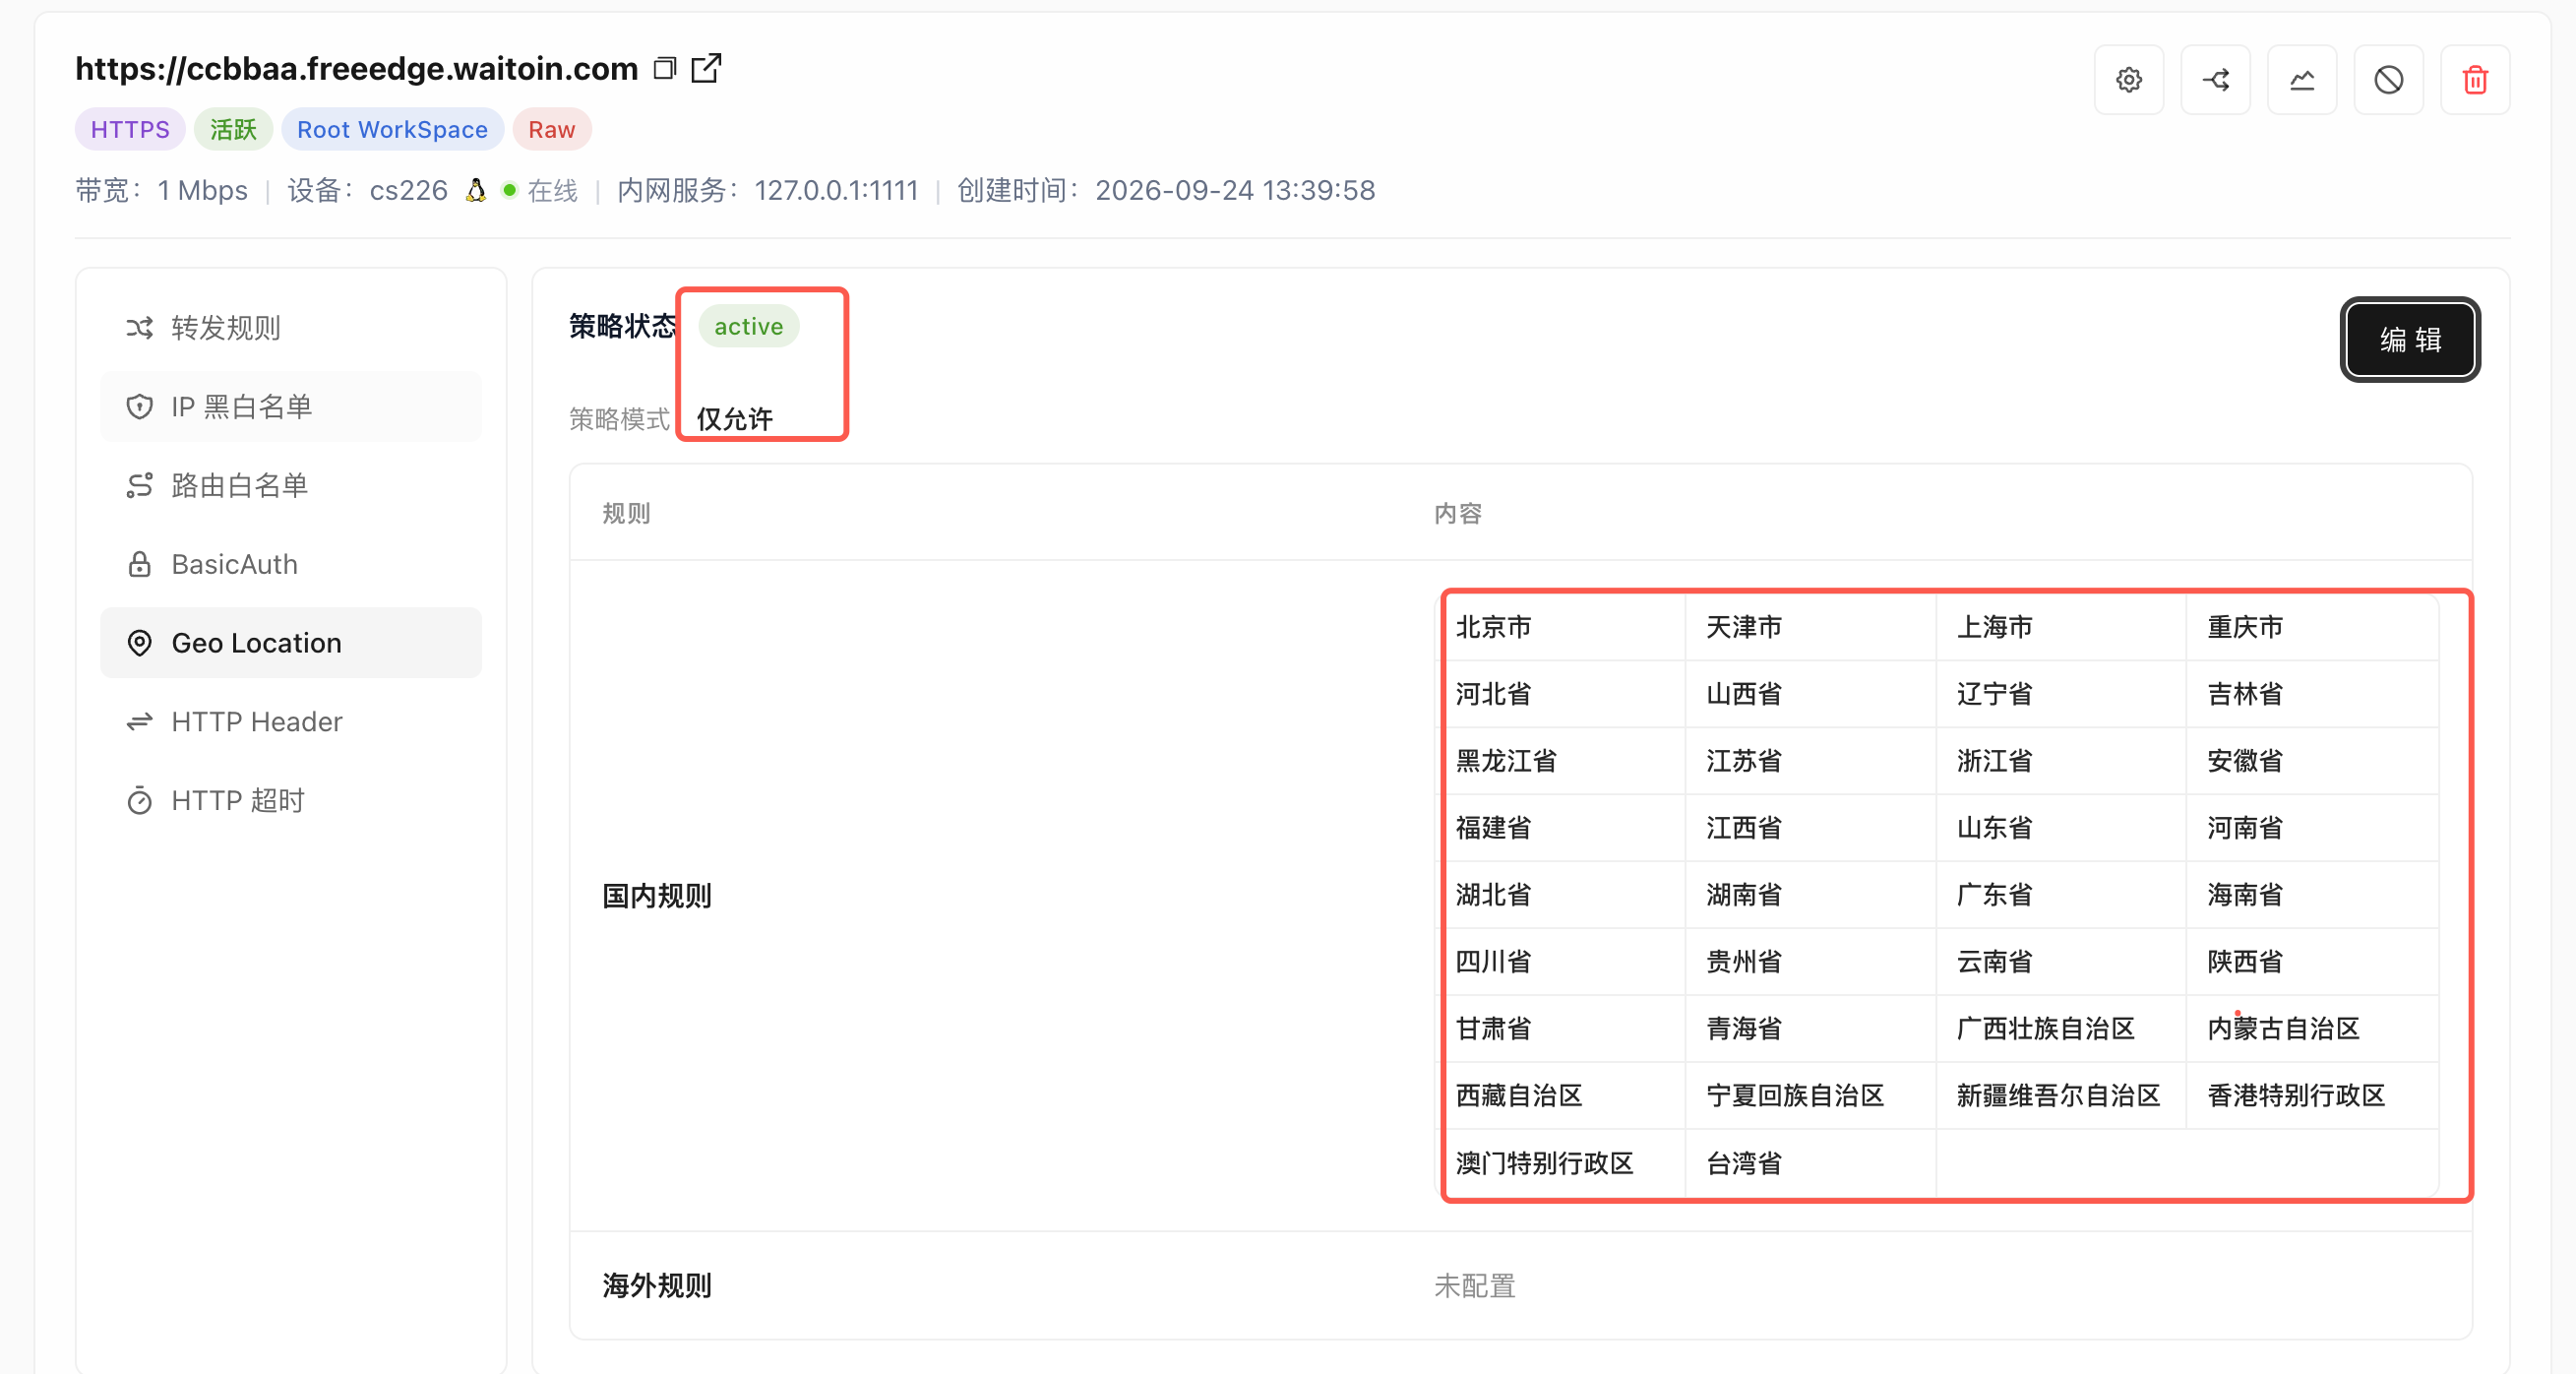
开启 Geo Location 地域访问控制,策略模式选择「仅允许」,勾选需要放行的国家 / 地区;勾选全部国内省份,即可实现仅允许中国大陆访问,保存策略。
策略保存后在边缘网关实时生效,无需重启隧道。
小结
内网穿透解决的是内网服务公网可达的问题,但网络可达不等于访问安全。很多业务直接将内网服务暴露公网,把全部安全压力交由内网应用承担。
边缘网关地域访问控制,在流量抵达内网之前,就完成来源地域校验,非许可地区访问请求直接在网关拒绝,拦截大量无关境外扫描与恶意探测,将访问来源收敛到业务可信的地理范围,把风险拦截在网关外侧。
地域访问控制属于边界防护手段,建议搭配 IP 黑白名单、身份认证、路由白名单共同使用,搭建完整多层安全防护体系。
互动:在内网穿透运维过程中,大家遇到过哪些境外扫描相关问题,欢迎评论区交流探讨。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号