无人机机群的设备身份与密钥治理:从安全启动到防克隆的工程实践
原创
无人机机群的设备身份与密钥治理:从安全启动到防克隆的工程实践
原创
安当加密 3
发布于 2026-10-09 13:12:24
发布于 2026-10-09 13:12:24
摘要:低空经济快速铺开,无人机机群规模化部署,把"每台设备是谁、固件是否被篡改、私钥能否被复制"推到安全工程最前线。本文从汽车电子已验证的密钥治理方法论出发,拆解设备身份签发、安全启动链、固件签名、私钥保护、机队隔离与远程身份校验的落地要点,并把这套思路迁移到低空飞行器,对照 GB 44495 与 UNECE R155/R156 收敛出可审计的工程框架。 正在上传图片...
关键词:设备身份、密钥治理、安全启动、固件签名、防克隆、硬件加密机、SM2证书体系、无人机机群、GB 44495、R155合规
一、为什么低空飞行器也要认真谈"密钥治理"
汽车网络安全是被法规推着走出来的。GB 44495 把汽车网络安全上升为强制性要求,UNECE R155/R156 把网络安全管理体系与软件更新管理体系写进型式认证。满足这些要求的核心抓手不是某个安全芯片,而是贯穿研发、生产、运维全周期的密钥治理体系——把"身份、密钥、签名、审计"当成基础设施来建。
低空经济正在重走类似的路。无人机机群从消费级走向物流、巡检、应急的规模化运营后,单机身份、机间信任、固件可信、指令来源可信成了绕不开的工程命题。一架没有可信身份的飞行器,飞控指令可被伪造,固件可被刷成恶意版本,调试接口可被接入读出算法,整机甚至可被物理克隆后批量复制。这些风险在汽车上已被验证,治理方法论也成熟,迁移到无人机机群是成本最低、踩坑最少的路径。
低空安全不只是"飞得稳不稳",更是"这台机是不是它声称的那台机"的信任问题。前者归飞控与导航,后者归身份与密钥,本文聚焦后者,因为它决定所有安全努力有没有可信起点。机群越大,身份与密钥治理从"可选项"变"必选项"的拐点越早到来。
二、设备身份与密钥治理要解决的五个核心问题
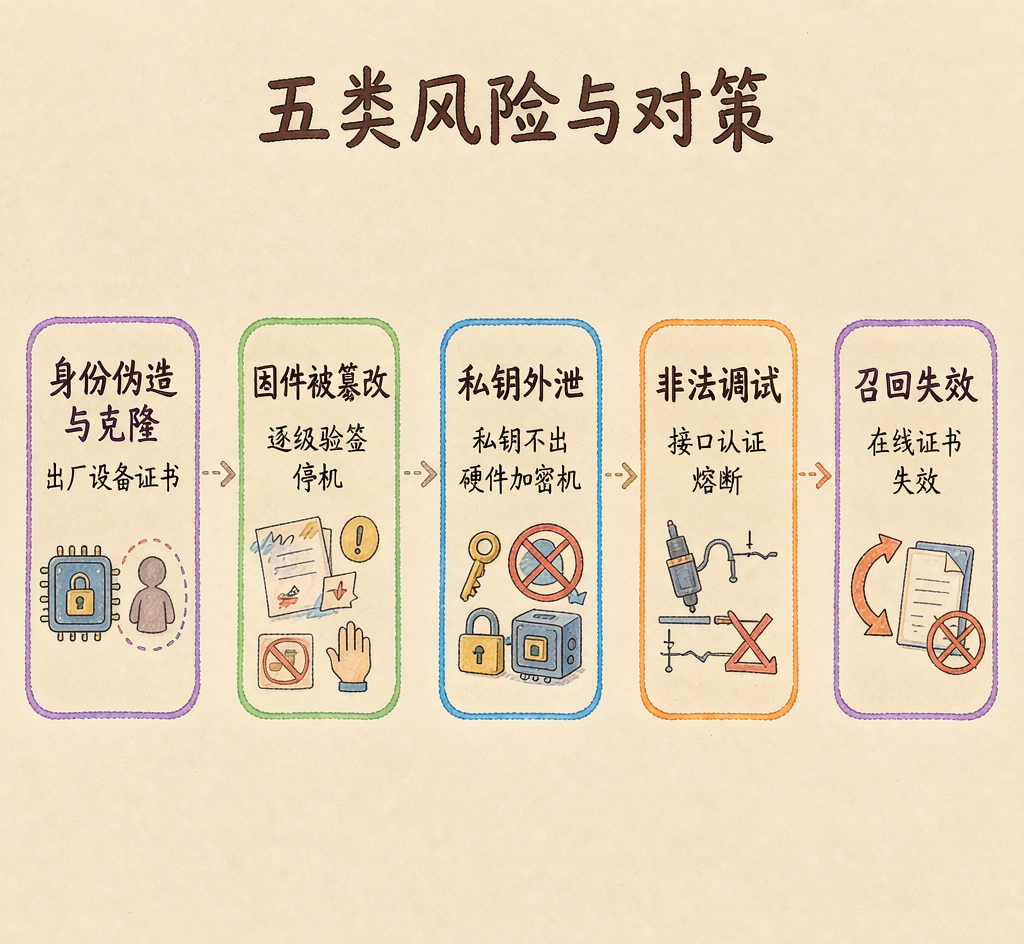
机群身份与密钥治理围绕五个风险点展开:
- 身份伪造与克隆:复制合法设备的身份混进机群,骗取调度信任。
- 固件被刷写与篡改:Bootloader 或飞控固件被替换,执行攻击者代码。
- 私钥外泄:设备私钥一旦明文可读,身份彻底失效且难低成本补救。
- 非法调试与远程接入:调试端口或远程访问通道未认证,任何人可读密钥、改配置。
- 召回与失效困难:问题设备无法快速确定失效,只能物理回收,运维成本极高。
汽车侧对应明确的工程实践:ECU 安全烧录、诊断接入 Secure Access、固件完整性 Secure Boot、调试端口保护,以及支撑它们的 HSM 密钥体系。风险与对策对齐如下:
风险点 | 汽车侧对应实践 | 无人机侧迁移做法 |
|---|---|---|
身份伪造与克隆 | ECU 安全烧录 + 设备证书 | 出厂签发唯一设备证书,私钥硬件加密机保护 |
固件被刷写 | 固件完整性 Secure Boot | 飞控逐级验签,失败即停机 |
私钥外泄 | HSM 密钥生成/存储/运算 | 设备密钥不出硬件加密机,远程只验签不取钥 |
非法调试接入 | 调试端口保护 | JTAG/SWD 认证锁,未授权熔断 |
召回失效困难 | 证书吊销 + 全链路审计 | 在线证书失效,远程校验即拒 |
表:五类风险与汽车—无人机对策映射。
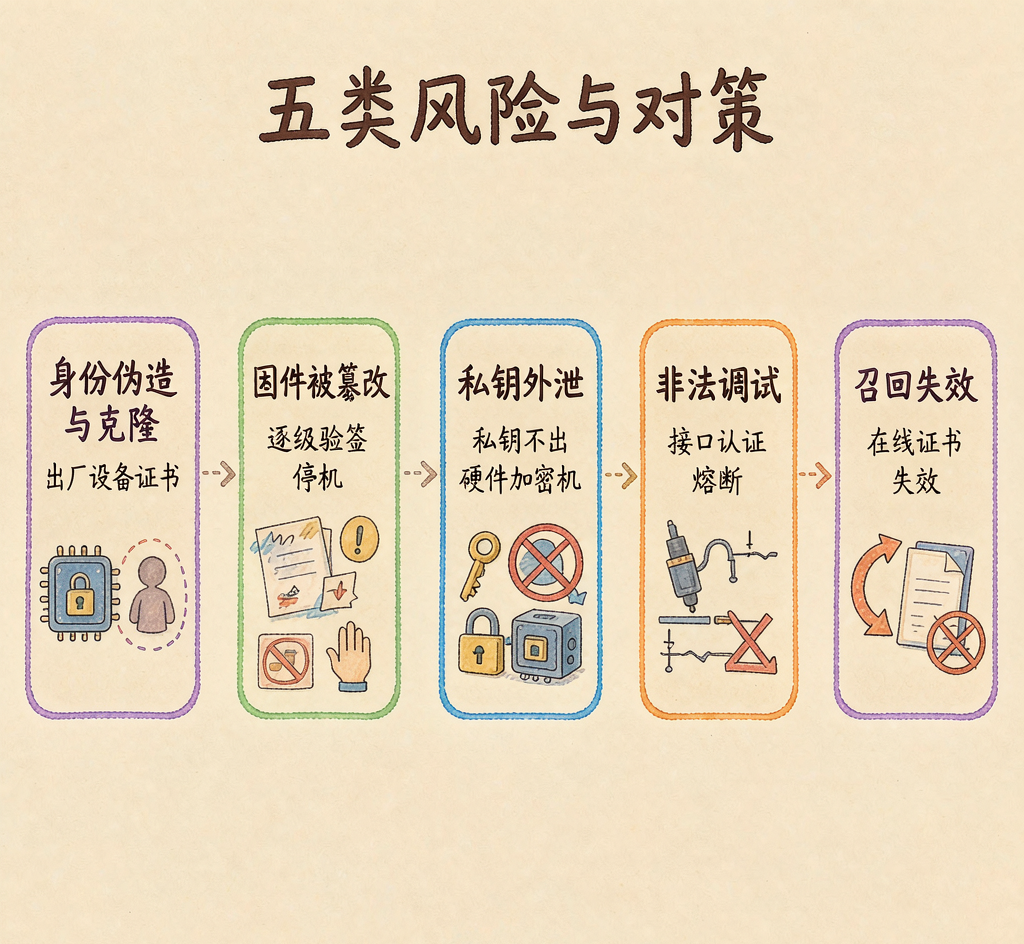
五类风险与对策映射(手绘信息图)
三、从汽车到无人机:方法论的迁移
汽车侧沉淀的四大场景——ECU 安全烧录、诊断接入 Secure Access、固件完整性 Secure Boot、调试端口保护——对应上面五个风险点的关键拼图。逐块拆解,看无人机机群如何复用同一套机制。
3.1 设备身份签发:每台机一个不可复制的"出生证"
汽车产线在硬件加密机保护下为芯片生成或注入唯一密钥,并向内部 CA 申请设备证书。迁移到无人机,就是为每架飞行器在出厂或入网环节签发唯一设备身份:
- 根密钥在硬件加密机内生成、存储、运算,私钥永不导出明文;
- 由厂商 CA(支持 SM2 证书体系)签发设备证书,绑定序列号、型号、机队归属等属性;
- 身份与证书随设备入库,形成可审计的"设备—身份—证书"映射。
出生证的价值不在"有证书",而在"证书对应的私钥别人拿不到"。私钥一旦可读,证书就只是张可复制的纸。
3.2 安全启动链:飞控上电先验身
固件完整性 Secure Boot 保证 ECU 上电后每一级镜像都经签名校验。无人机同样需要一条不可绕过的安全启动链:
// 安全启动链(Secure Boot Chain)校验伪代码
bool verify_boot_chain(image_list) {
    pub_key = load_root_pubkey_from_otp();   // 根公钥固化在一次性可编程区
    for each stage in image_list:            // BootROM -> Bootloader -> RTOS -> 飞控应用
        sig  = stage.signature;
        hash = sha256(stage.payload);
        if not ecdsa_verify(pub_key, sig, hash):
            return FALSE;                     // 任一阶段校验失败则停机
        pub_key = derive_next_pubkey(stage);  // 逐级移交校验权
    return TRUE;
}
关键点:根公钥固化、逐级验签、失败即停机。常见失败模式是"为产线方便留跳过校验的拨码开关",等于把安全门焊死在平时开着——任何方便都要用受控通道换,不能用后门换。
3.3 固件防刷与签名:发布侧统一管控
固件发布必须具备统一签名入口,而非研发本地随手打包。密钥治理平台提供固件签名能力,支持 RSA、ECDSA、SM2:
环节 | 无管控做法 | 密钥治理做法 |
|---|---|---|
固件产出 | 研发本地编译直接烧写 | 统一签名服务出包,带版本与机队标签 |
算法选择 | 自定,难合规 | RSA / ECDSA / SM2 可选项,匹配国密与海外要求 |
签名私钥 | 散落工程师机器 | 落在硬件加密机,运算不出域 |
版本回溯 | 靠文档记录 | 全链路审计留痕,版本—签名—设备可追溯 |
表:固件发布从"散养"到"统一签名"的对比。
3.4 防克隆与私钥保护:让复制失去意义
克隆可怕在复制出的假设备拥有同样的密钥与证书。破解办法是让密钥"物理上不可读":
- 设备私钥只在硬件加密机内参与运算,调试接口、远程访问都拿不到明文;
- 调试端口保护对 JTAG/SWD 等高权限接口加认证锁,未授权接入直接熔断或锁死;
- 远程校验时设备用私钥对挑战值签名应答,服务器只验证签名,从不索要私钥。
即便攻击者拿到实体机逆向,得到的也只是"一台特定设备的一次性身份",无法批量克隆混进机群——防克隆的本质是让复制硬件拿不到可信身份,进不了信任网络。
3.5 机队隔离与召回失效:故障不跨池扩散
按机队、按运营主体划分密钥域,A 机队证书不被 B 机队信任;单设备召回只撤销该证书,不影响同机队其他成员;隔离配合全链路审计,越域访问必留记录。核心收益是"爆炸半径可控":无隔离时一次根密钥泄露要全量换发,有隔离时影响限制在单设备。远程接入场景里,可疑设备证书加入失效清单后,下次握手即被拒,召回从物理回收变成一次密钥治理操作。
四、关键技术实现要点
4.1 密钥的分级与生命周期
L0 根密钥(Root CA)     —— 硬件加密机内生成,极少使用,只签发下级
L1 设备/机队签发密钥   —— 签发设备证书,按机队隔离
L2 设备身份密钥       —— 每架机唯一,硬件加密机保护,用于验签与认证
生命周期含生成、注入、使用、轮换、撤销。其中"轮换"对长期运营尤为关键:算法迁移(EC 曲线升级、国密改造)或密钥疑似泄露时能在在线换发而不必回厂。密钥注入要考虑侧信道与供应链风险,尽量由硬件加密机在芯片侧就地生成而非外部导入,导入则密钥材料加密传输且不留明文副本,配合审计定位到具体批次。
4.2 设备证书与 CA 体系及调试端口保护
设备密钥治理平台的 CA 支持 SM2 体系,既满足国内合规又在资源受限飞控芯片上跑得动。证书字段至少含:唯一序列号(serialNumber)、型号与固件版本(model/fwVersion)、机队归属(fleetId)、用途约束(keyUsage)。证书体系配套吊销通道:CRL 适合离线低频,在线校验适合实时调度握手,两者并存,本地缓存兜底、在线实时拦截。
调试端口"出厂即风险",生产烧录完成后应通过 Secure Access 风格认证锁定接口,口令或密钥由硬件加密机域管理;未通过认证的接入触发熔断或只读降级,锁定动作写入审计。调试能力不是删掉,而是收口到受控、可审计的通道。
4.3 OTA 完整性、算法选型与审计
OTA 信任模型与 Secure Boot 同源:升级包由统一签名服务签发,校验通过才写入,下次启动仍走安全启动链复核;升级包带版本号与机队标签,支持断点校验,回滚目标也须为已签名版本。算法选型看算力、合规与互信:
算法 | 典型密钥长度 | 签名速度 | 适用场景 | 合规倾向 |
|---|---|---|---|---|
RSA | 2048/3072 位 | 较慢 | 与传统体系互操作 | 海外通用 |
ECDSA | P-256 等 | 快 | 资源受限飞控 | 国际主流 |
SM2 | 256 位 | 快 | 国密合规、国内互信 | 国内强制/推荐 |
表:三类签名算法的取舍。实务常做"双证书":SM2 满足国内合规,ECDSA/RSA 兼顾海外协作。全链路审计记录每次密钥生成、签名、证书签发、失效操作,并由"操作、审批、审计"三员分离避免单人既签发又撤销还能抹账;审计日志写入只追加、带完整性校验的存储。
密钥三层分级(手绘信息图)
五、合规视角与端到端示例
低空强制网络安全法规仍在完善,但汽车侧标准极具参考:GB 44495 强调全生命周期安全管理;R155 要求网络安全管理体系与风险识别处置,R156 要求软件更新可管可验证可追溯(即 OTA 的本质);FIPS 140-2/3 是硬件加密机的密码模块合规基线。对齐后,身份与密钥治理能写进合规文档、应对检查。
一架无人机从出厂到运营的可信链路:①产线烧录,硬件加密机内生成密钥并向厂商 CA 申请证书,写入只读区,调试口加锁;②入网激活,平台校验证书建立"设备—机队"映射并记录审计;③日常运行,上电走 Secure Boot 链,远程接入双向认证,指令与升级须带有效签名;④异常处置,可疑设备证书入失效清单,下次校验即拒;⑤退役,证书吊销、密钥域清理、审计归档。硬件加密机守护私钥、CA 背书身份、隔离划清边界、审计兜底责任——这套骨架在机群从几十架涨到上万架时几乎不需重新设计。
方案参考
对准备落地机群身份与密钥治理的团队,工程上较稳妥的参考方向:
- 根密钥与硬件加密机先定。优先选满足 FIPS 140-2/3 的硬件密码模块承载根密钥与设备密钥,避免裸放私钥。
- 安全启动链逐级固化。根公钥烧进一次性可编程区,各级逐层验签,失败即停机,不留跳过校验后门。
- 固件发布统一收口签名服务。研发、测试、量产同一套签名能力(RSA/ECDSA/SM2 按需选),版本、机队、签名、设备全程可追溯。
- 调试接口认证后才开放。JTAG/SWD 产线烧录后即加锁,未授权接入降级或熔断并写审计。
- 按机队而非单机粗放管理。密钥域切开,单设备失效只影响自身;召回失效做成一次证书撤销而非物理回收。
- 审计与分权前置设计。每次密钥与证书操作留记录,操作、审批、审计分角色负责。
- 合规跟汽车侧成熟框架走。把 GB 44495、R155/R156、FIPS 140-2/3 作基线,提前对齐降低整改成本。
- OTA 与安全启动共用信任根。升级包签名与启动校验同源,回滚也须已签名版本。
在落地设备身份与密钥治理时,也可以参考如安当CAS这类已对接硬件加密机、支持国密SM2证书体系的密钥治理产品,把根密钥与设备密钥的托管、证书签发与吊销能力直接复用,减少自研成本。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号