跨域共享账号的屏幕隐形水印与泄露溯源:审计追溯闭环的工程实践
原创
跨域共享账号的屏幕隐形水印与泄露溯源:审计追溯闭环的工程实践
原创
安当加密 3
修改于 2026-10-09 13:16:37
修改于 2026-10-09 13:16:37
摘要:本文围绕跨域单点登录环境中共享账号的凭据安全与泄密取证问题,说明如何在"密码不落地、可审计、对业务系统零改造"的代填能力之上叠加屏幕与文档隐形水印,将"谁、何时、用哪个账号、登录了哪个系统"的审计记录与屏幕像素中的隐形标识打通,形成泄露后的责任反向定位闭环,并给出取证材料合规留存与落地节奏的工程建议。 正在上传图片...
关键词:共享账号管理、密码代填、密码不落地、账号审计追溯、凭据安全、屏幕隐形水印、泄露溯源、运维密码管理
一、问题背景:跨域单点下的共享账号困局
企业里 IT、运维、财务、供应链协同等岗位长期存在"一对多"账号使用:一个系统仅少数账号由多名同事轮班使用,或一个外包团队共用供应商账号登录后台。这带来三个痛点。
第一,账号与自然人脱节。日志只见"admin"登录核心系统,说不清背后哪人、哪终端、何时操作。数据外泄时只能归咎"账号泄露",无法指向责任人。
第二,密码在终端留痕。共享账号常把口令写在群聊、记事本、共享表格,或多人记忆手动输入。口令在键盘输入、剪贴板、截屏环节都可能被抓;代填若无专门托管机制,口令会在用户侧明文短暂出现,给键盘记录器、剪贴板监控留可乘之机。
第三,跨域单点放大暴露面。多系统经单点统一登录,一个共享凭据泄露就顺信任链横向扩散到多子系统。远程接入、外包协同让终端不再完全受控,屏幕被截屏、拍照、录屏风险显著上升,"内网即安全"已不成立。
共享账号管理要解决的不仅是"把口令存好",更是"用的时候谁在用、泄露后能否追到具体的人"——密码不落地、账号审计追溯、凭据安全三条主线在此交汇。
二、共享账号密码代填的核心能力要求
2.1 密码不落地与代填
口令由保险箱托管,用户侧不直接接触明文。登录时客户端代理在输入框内自动填充,口令不写剪贴板、不出现在页面外。即便终端被截屏,截图也不含可复制明文口令;即便内存抓取,攻击者也只拿到一次性填充动作而非长期凭据。
2.2 双架构适配浏览器与桌面
业务系统既有网页端也有桌面客户端。代填须同时覆盖浏览器插件(BS)与桌面代理(CS),否则会留下只能手工输入口令的盲区。缺少任一侧都意味着可追溯性不完整。
2.3 多维认证与授权
共享账号意味着"账号共享、权限因人而异"。代填前对操作人做强认证(USBKey、扫码、OTP、指纹、人脸),并要求其授权与该账号匹配才触发代填。认证解决"你是谁",授权解决"能用哪个号",二者叠加把动作绑定到自然人。
2.4 完整审计追溯
每次代填留下可追溯记录,关键字段:谁(操作人)、何时(时间戳)、哪个号(被代填账号)、登什么系统(目标系统)。这些字段构成取证索引,也是屏幕水印回指责任人的锚点。共享账号管理系统主打密码不落地、可审计、对业务系统零改造,采用 BS 与 CS 双架构,凭据存于硬件加密机级保险箱,支持 7 种以上认证方式,已适配常见业务与运维系统,代填审计闭环在产品层面具备基础,不必从零自建。
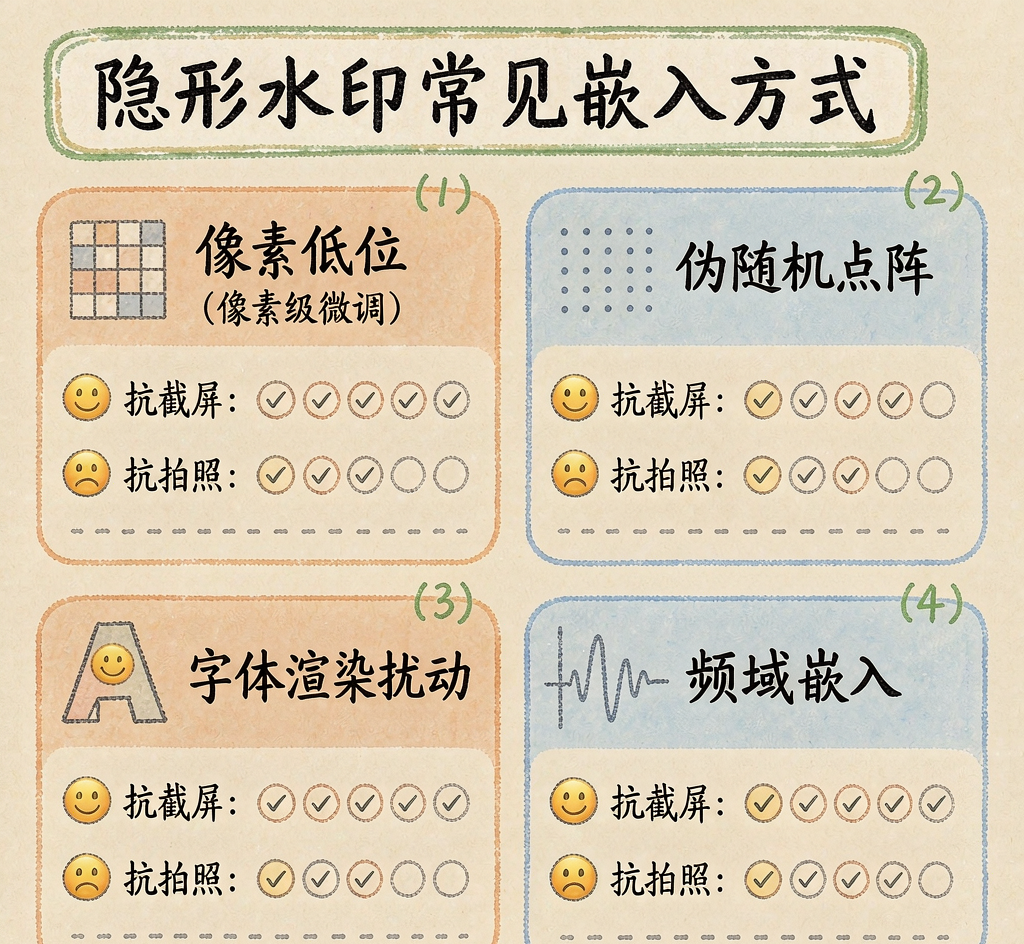
隐形水印常见嵌入方式(手绘信息图)
三、跨域单点的特殊挑战
其一,身份域不统一。不同子系统可能归属不同身份源,代填审计须以代填侧强认证身份为统一锚点,而非依赖各系统自身登录名,才能跨域对齐同一个人。其二,会话跨系统延续。一次单点登录派生多系统会话,水印须把主会话标识透传到各子系统屏幕与文档,否则取证只能在某子系统内闭环。其三,终端异构。不同系统、分辨率、缩放比需对显示参数归一化,否则同份泄露物解码质量差异过大影响定位。
四、屏幕与文档隐形水印的技术原理
代填审计记录"操作发生时",泄密却多发生在"操作之后"——截屏、拍照、转发的文档流出边界。隐形水印把责任人痕迹留在泄露物上。
4.1 可见与隐形水印的区别
可见水印肉眼可见,警示强但易被裁剪抹除且碍阅读。隐形水印(盲水印、隐写水印)以人眼难察方式嵌入图像或文档,不破坏观感,泄露后可解码还原。二者可组合:内部高敏界面叠轻量可见水印威慑,导出截屏与文档叠隐形水印取证。
4.2 常见隐形嵌入方式
嵌入位置 | 原理简述 | 抗截屏 | 抗拍照 | 抗压缩 |
|---|---|---|---|---|
屏幕像素低位(LSB) | 色彩通道最低位写比特流 | 中 | 弱 | 弱 |
伪随机点阵 | 按会话密钥在屏幕坐标叠微弱点 | 强 | 中 | 中 |
字体渲染扰动 | 微调字符边缘像素表达信息 | 强 | 强 | 强 |
文档元信息 + 内容扰动 | 元数据中写标识并辅以排版微调 | 强 | 强 | 中 |
频域嵌入(DCT/小波) | 标识写入图像中低频分量 | 强 | 强 | 强 |
工程上常"多重嵌入":屏幕层用点阵或渲染扰动,文档层用元信息加内容扰动,必要时叠频域嵌入,三者互为备份提高还原率。
4.3 抗拍照与鲁棒性设计
手机拍照引入透视畸变、光照变化、摩尔纹,需几何校正、频域嵌入(写中低频而非空域像素)、冗余编码(同一标识重复写多区块)。方案在"不可见"与"可还原"间权衡:嵌入越强越易还原也越易被察觉,故用人类视觉系统(HVS)掩蔽模型分配强度,纹理复杂区多嵌、平滑区少嵌。
# 屏幕隐形水印的典型编码流程(示意)
session_id = hash(user_id + account + timestamp)
wm_bits    = encode(session_id)                 # 转为比特流
key        = derive_key(session_id)             # 由会话派生的伪随机种子
coords     = prng_points(key, screen_w, screen_h, density)
for (x, y) in coords:
    pixel = read_screen(x, y)
    pixel.low_bit = next(wm_bits)               # 写入最低位或微小亮度偏移
    write_screen(x, y, pixel)
标识必须与会话绑定,会话又绑定"谁、何时、哪个号、登什么系统",泄露物水印才能回指审计记录。解码侧先几何与光照归一化,再按同密钥提比特流,用纠错码(如 RS 码)修损伤。
五、代填审计与隐形水印结合,构建溯源闭环
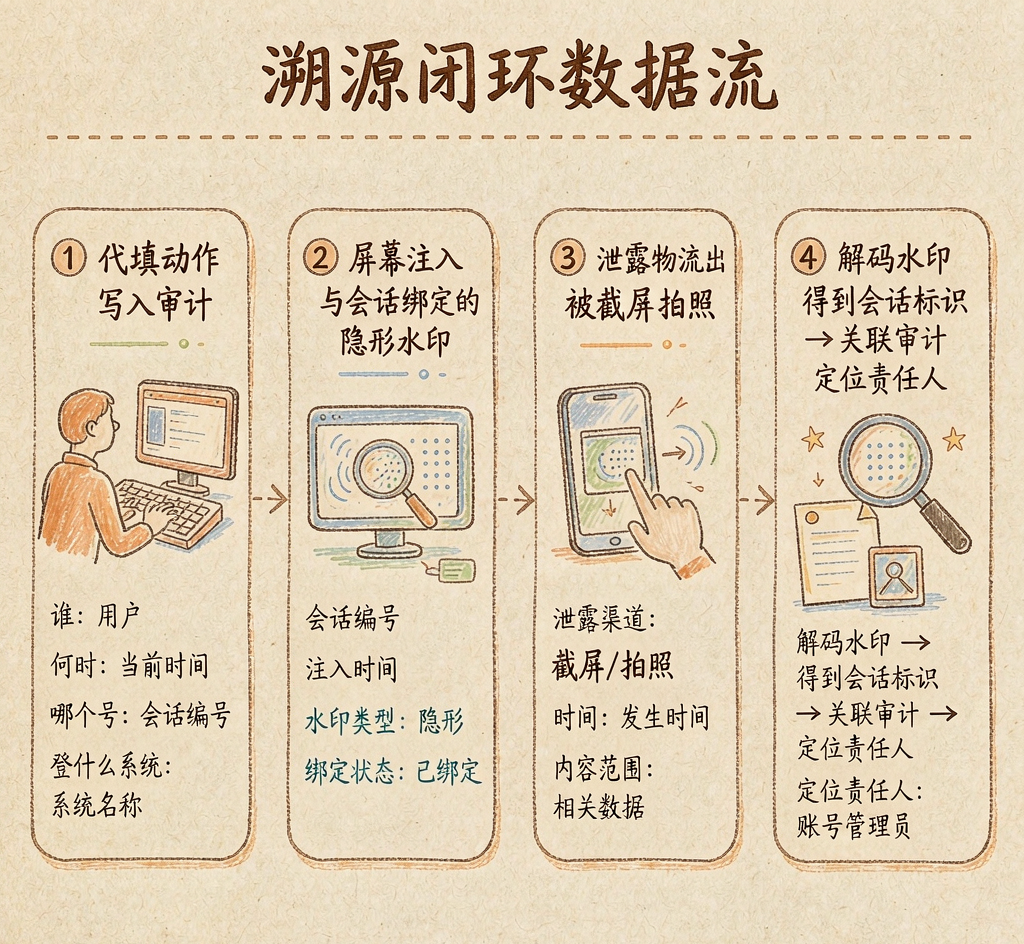
单独看,代填审计是"动作日志",隐形水印是"泄露物证"。打通后链路为:泄露物证 → 解码水印得会话标识 → 关联审计日志 → 还原责任人。
5.1 闭环的数据流
# 溯源闭环数据流(示意)
# 操作人 --强认证--> 多维授权校验 --通过--> 触发代填
#   代填写入审计: {user, account, system, ts, session_id}
#   渲染层注入与会话绑定的隐形水印(session_id 编码)
# 正常: 使用结束无泄露;泄露: 截屏/拍照/录屏流出
#   取证解码泄露物水印 --> 得到 session_id
#   以 session_id 检索审计日志 --> 定位 user / account / system / ts
session_id 须同时出现在审计日志与屏幕水印,取证直接查表,无需人工比对截图时间。
5.2 审计是闭环基石与部署边界
只有水印无审计,session_id 只是随机数无法映射自然人;只有审计无水印,泄露截屏无任何痕迹,日志再全也无法证明"图就是那次操作产生"。二者缺一不可,审计供索引、水印供物证。共享账号管理系统的审计追溯围绕"谁/何时/哪个号/登什么系统"设计,水印方案可直接复用其索引,不必自建责任人映射表。屏幕与文档隐形水印是代填审计之上的增强层,替代不了口令托管:代填负责"用得安全、用的人可记录",水印负责"流出后可定位",覆盖事前事中事后纵深。
六、操作绑定到自然人
溯源闭环成立的前提是代填动作绑定到具体自然人。触发条件设为"通过强认证":USBKey 硬件证书或指纹人脸比对后才允许代填,动作天然绑定该硬件或生物特征对应的自然人。仅靠"知道口令"脆弱,因共享口令不区分人。多维授权解决"这人能用哪些账号",授权信息应与审计同存,溯源时既能答"是谁"也能校验"是否越权"。审计字段外还可记终端标识、网络来源(内网/远程接入)作旁证,排除"被盗用而非本人操作"的辩解。
七、泄露取证与反向定位
泄露物(截屏、拍照图、录屏帧、导出文档)送解码模块,先几何校正与去噪,再按约定算法提比特流还原 session_id,用纠错码修损伤:
# 泄露物解码流程(示意)
img = load(leaked_image)
img = geometric_correct(img)               # 校正拍照畸变
bits = extract_lowfreq(img, key_hint)      # 从频域提取比特
session_id = decode(bits)
if session_id is valid:
    record = query_audit(session_id)       # 关联审计日志
    report(record)                         # 生成责任人报告
用 session_id 检索代填审计库取出 user、account、system、ts 即输出责任人报告,依赖审计数据完整可检索,故审计存储须防篡改。解码应输出置信度评分(比特还原率、纠错是否通过),标注"确凿"或"疑似";疑似结论结合终端上下文、时间窗、授权范围二次研判,避免低质量水印仓促定性。水印非万能:重度裁剪模糊二次压缩可能解码失败,纯文本无从附着屏幕水印;对策是对关键文档启文档水印、高敏操作提密度冗余、纯文本通道改用访问控制与导出审批兜底。
八、取证材料合规留存与落地节奏
审计记录写入只追加(append-only)存储并定期哈希链或硬件加密机时间戳签名,确保事后不可篡改。审计数据、解码报告、原始物证分角色访问:安全运营可检索、审计员可复核,任何单角色不能既写又删;留存周期匹配合规与监管下限,到期归档或销毁。取证报告至少含:泄露物来源与时间、解码 session_id、审计四要素、水印置信度、完整时间线——置信度诚实标明可靠程度,避免把"可能"当"确凿"。
落地不必推倒重来:先在高风险系统启代填与审计,利用对业务系统零改造的浏览器插件与桌面代理避免代码改造;代填审计稳定后再于高敏感终端叠屏幕/文档隐形水印,复用既有 session_id 与审计索引;代填能力可较短时间完成初始部署,后续分批纳入控制变更风险。这种"先审计、后水印、分批纳入"的节奏既尽快拿到溯源能力,又避免一次性大改的业务中断。
九、常见误区
误区一:上了共享账号管理就天然能溯源。必须确认产品输出"谁/何时/哪个号/登什么系统"结构化审计,否则只藏了口令仍追不到人。误区二:把隐形水印当唯一防线。它是事后取证,替代不了事前托管、强认证与授权。误区三:忽视审计防篡改,审计库可改则结论站不住脚。误区四:纯文本通道期望屏幕水印生效,应按媒介(图像、文档、文本)选手段。误区五:低置信度解码当确凿结论,误判比无法定位危害更大,应辅上下文二次研判。
溯源闭环数据流(手绘信息图)
方案参考
评估共享账号管理与泄密溯源的团队,可从维度做选型与规划:
- 审计字段优先:把"是否提供谁/何时/哪个号/登什么系统"结构化审计作硬性门槛,是溯源基础。
- 架构覆盖度:确认代填同时覆盖网页端与桌面端,避免留可追溯盲区。
- 认证强度:代填触发绑定强身份认证,使操作关联自然人而非停留共享账号维度。
- 水印作为增强层:代填审计稳定后于高敏感终端叠屏幕与文档隐形水印,复用会话标识与审计索引降成本。
- 取证可信:审计数据只追加存储并完整性校验,报告留置信度与时间线确保可采信。
- 分批落地:先高风险系统启代填与审计,再逐步纳水印增强,控制业务中断风险。
- 介质适配:针对不同泄露媒介分别设计防护与取证,不依赖单一方案。
- 置信度管理:为解码引入置信度评分与二次研判,避免低质量水印误判。
技术选型外应配套制度:明确共享账号授权清单、远程接入操作规范、泄露事件取证与处置流程,让技术闭环与管理制度相互印证。
对于共享账号的代填与审计,也可以参考如安当SYP这类支持密码不落地、结构化审计输出与多端代填能力的产品,在其之上叠加屏幕隐形水印,快速补齐泄露溯源闭环。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号