密钥销毁的可证明不可逆性:密文永不可恢复的工程闭环与密评举证
原创
密钥销毁的可证明不可逆性:密文永不可恢复的工程闭环与密评举证
原创
安当加密 3
发布于 2026-10-12 13:52:14
发布于 2026-10-12 13:52:14
摘要:从密码工程与等保密评双重视角,拆解密钥销毁从"逻辑删除"到"密文可证明永不可恢复"的完整工程闭环、验证方法与举证路径,给出一套与具体产品形态无关的通用落地框架。
关键词:密钥管理,数据脱敏,密评合规,国密,透明数据加密,数据安全,信封加密,GM/T 0051
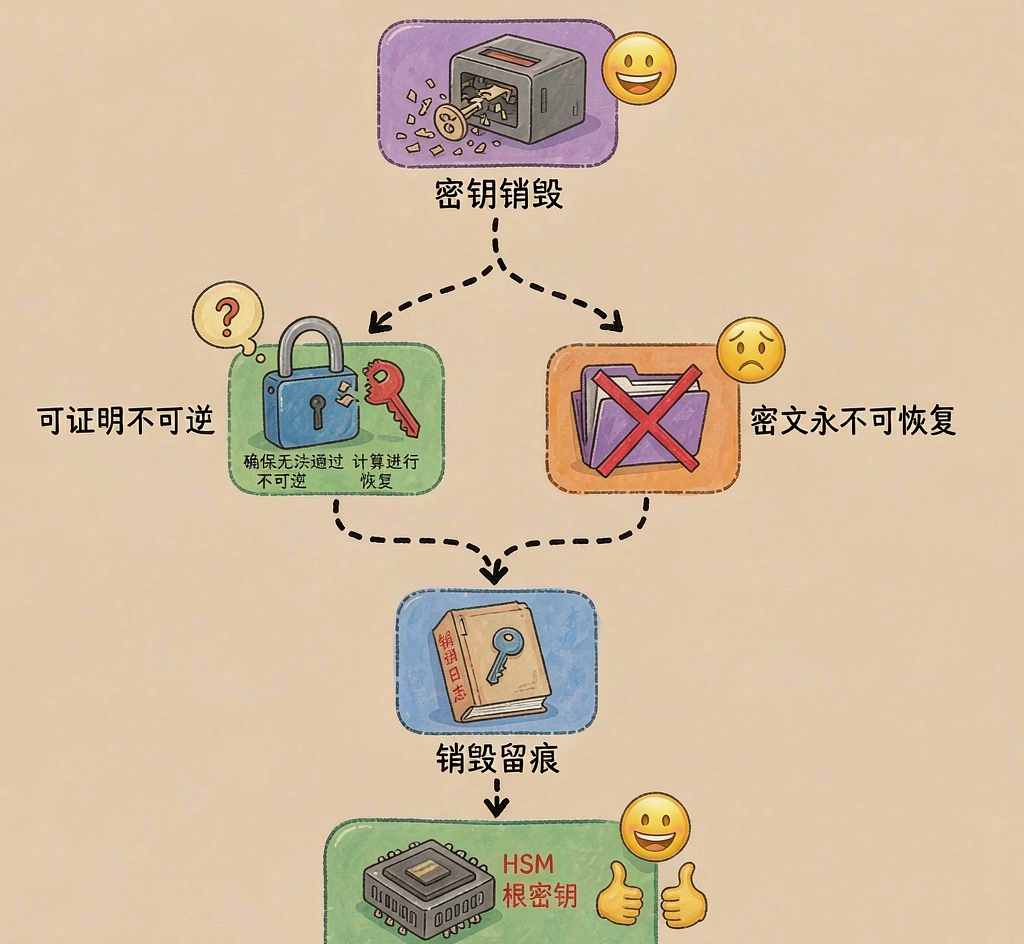
一、为什么"删除密钥"不等于"密文不可恢复"
在很多自研加密方案里,工程师习惯把密钥落盘成一个文件,加密完成后执行 rm key.bin 就认为数据已经安全销毁。这种朴素认知在合规视角下存在三个根本漏洞。
第一,文件系统的删除只是解除索引,原始扇区上的比特仍可被恢复。即使做了多次覆写,若密钥曾被交换到内存交换分区、被核心转储捕获、或被运维快照备份,明文密钥的残留副本依旧存在。第二,密钥一旦离开硬件边界以明文形式参与运算,就违背了"密钥永不明文导出"的设计底线,销毁动作无法形成闭环。第三,缺乏可验证证据——你无法向审计员证明"这把密钥确实不存在了",只能口头保证。
真正的密钥销毁,目标不是"让密钥文件消失",而是让所有依赖该密钥的密文在密码学意义上永不可恢复。这一点恰恰是国密密钥管理落地的难点,也是密评合规里最容易丢分的环节。下面以密钥状态机为起点,逐步给出可证明不可逆的工程实现。
二、密钥全生命周期状态机:销毁是终态而非分支
在符合 GM/T 0051 的密钥管理体系中,密钥不是静态对象,而是沿状态机迁移的受控实体。业界通用方案可把密钥归纳为七个主状态,销毁处于不可逆终态:
状态 | 含义 | 是否可用于加解密 | 是否可回退 |
|---|---|---|---|
预激活(Pre-Active) | 已生成并安全注入,尚未启用 | 否 | 是 |
激活(Active) | 当前正在服务业务 | 是 | 是 |
注销(Deactivated) | 停止对外服务但仍保留 | 否 | 是 |
归档(Archived) | 冷存储,用于历史密文解密 | 受限 | 是 |
受损(Compromised) | 疑似泄露,立即停用 | 否 | 否 |
销毁(Destroyed) | 密钥材料已不可恢复擦除 | 否 | 否 |
失效(Destroyed+Retained) | 元数据保留、密钥材料已删 | 否 | 否 |
需要注意,状态机里"注销"与"销毁"是两个完全不同的语义。注销只是把密钥从可用集合摘出,密钥材料仍可恢复,目的是暂停使用或准备轮换;销毁则意味着任何持有该密钥句柄的运算都会返回"密钥不存在",且底层密码材料被不可逆覆写或清零。
把销毁设计为终态有工程上的必要性:它强制系统在状态迁移前做一次"是否还有密文依赖此密钥"的静态检查。如果业务库里仍存在由该密钥加密、且没有其他密钥可解密的密文,状态机应当拒绝迁移到销毁态,转而进入归档态。这正是把密钥管理与数据加密方案绑定的价值——只有掌握密文与密钥的映射关系,才能安全推进销毁。
2.1 状态迁移的形式化约束
用一组约束可以更清晰地表达销毁的不可逆性:
# 状态迁移规则(简化描述)
transition:
  PreActive   -> Active:      需要激活审批
  Active      -> Deactivated: 需要停用审批
  Deactivated -> Archived:    需要留存策略匹配
  Archived    -> Active:      仅用于历史解密回灌
  "*"         -> Compromised: 紧急事件触发,强制
  Compromised -> Destroyed:   泄露后强制销毁
  Active      -> Destroyed:   禁止直接迁移,需先注销
Destroyed -> "*": 禁止,终态不可达出关键点在于最后两行:Active 不允许直接到 Destroyed,必须经过注销或受损中间态;而 Destroyed 是吸收态,任何出边都被禁止。这一约束避免了"正在加密的密钥被意外销毁"导致业务中断,也保证了销毁动作必然伴随一次显式的人工确认。
三、HSM 基座:销毁不可逆性的物理与逻辑根基
为什么基于软件的文件密钥难以做到可证明销毁,而硬件安全模块可以?根因在于密钥材料的存储位置。
在 HSM 架构中,根密钥(KEK,密钥加密密钥)从生成起就只在安全芯片内部存在,永远不以明文形式离开边界。系统对外暴露的只是密钥句柄(handle)和密钥校验值(KCV)。所谓"使用密钥解密",实际是向 HSM 下发"用句柄为 K1 的密钥对这个密文块做 SM4 解密"的指令,芯片内部完成运算后只回传明文结果(或仍包裹在会话内)。当执行销毁时,HSM 执行的是密码擦除(crypto-erasure):把安全存储区内对应槽位的密钥比特覆写为随机噪声或全零,并作废句柄映射。
这种设计带来两个可证明属性:
其一,密钥材料从未以明文存在于 HSM 之外,因此不存在"外部残留副本"问题,销毁的范围被收敛到单一信任根内部。其二,销毁后的句柄变为悬空引用,任何调用都会因找不到槽位而失败,这种失败是确定且可观测的,而非"可能恢复"的模糊状态。
3.1 密码擦除 vs 物理归零
工程上销毁有两种强度,需要按数据分级选择:
强度一(逻辑销毁 / crypto-erasure):
  动作:覆写 HSM 内部密钥槽位的比特
  适用:绝大多数业务密钥,依赖 HSM 防篡改保证槽位不可被读取
  验证:销毁后句柄调用返回 KEY_NOT_FOUND

强度二(物理归零 / zeroization):
  动作:触发 HSM 的物理清零指令,整片安全存储区随机化
  适用:根密钥、主密钥,或设备报废场景
  验证:设备需重新初始化,所有密钥句柄集体失效
对于单把业务密钥的销毁,强度一足够;当整台 HSM 退役、或主密钥需要彻底下线时,应走强度二并在物理层面确认设备已不可逆初始化。
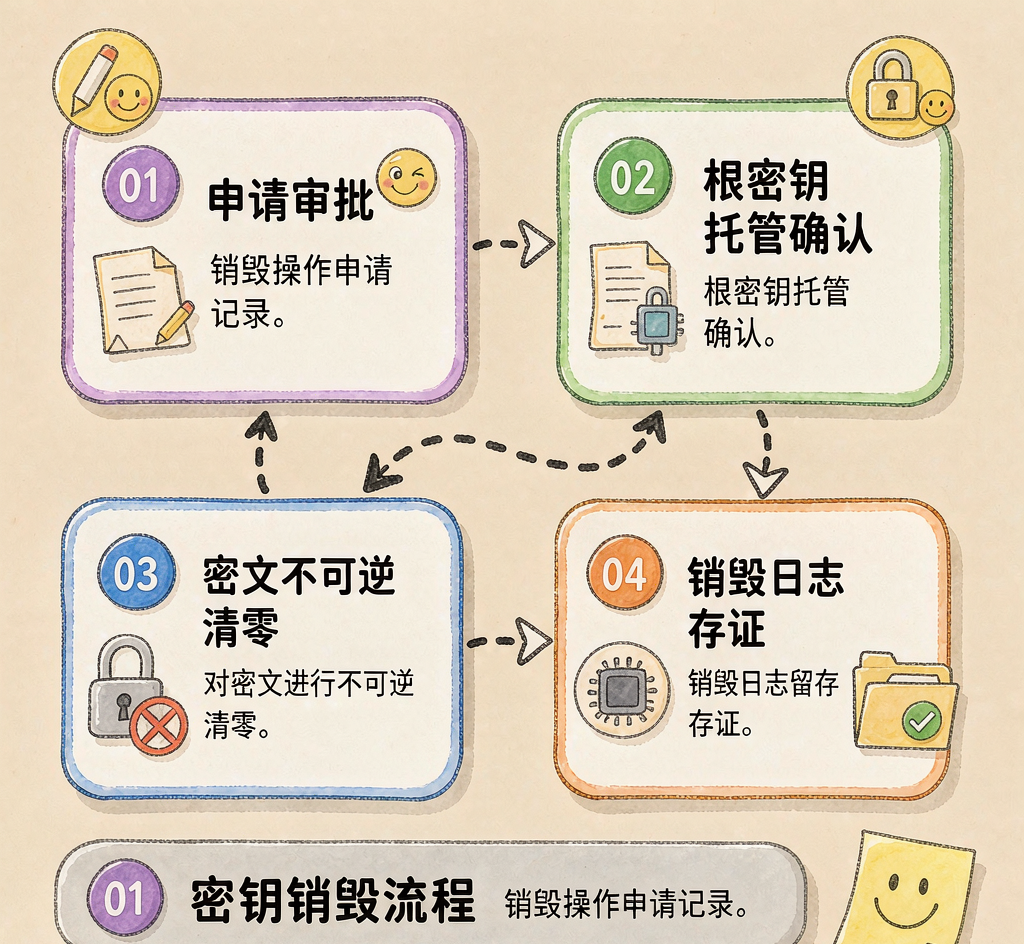
密钥销毁工程闭环
四、销毁流程的工程闭环:四阶段执行模型
一个可审计、可举证的密钥销毁,应当拆成四个阶段,缺一不可。
阶段一:依赖清点(Inventory)
在发起销毁前,系统必须回答一个问题:还有哪些密文依赖这把密钥?这需要密钥管理系统维护一张"密钥—密文映射表"。在信封加密体系里,数据加密密钥(DEK)由主密钥(KEK)包裹,因此只需确认是否还有被该 KEK 包裹的、且未迁移到新 KEK 的密文信封。若存在,则转入留存决策,而不是直接销毁。
# 依赖清点:确认该密钥是否还有未迁移的密文信封
curl -X POST "internal://kms/v1/keys/kek-2024-0098/dependency-check" \
  -H "Content-Type: application/json"
# 期望响应中 dependents=0 且 wrappedEnvelopes=0,safeToDestroy=true
阶段二:双因子审批(Approval)
销毁属于高风险操作,必须走工作流审批而非单点执行。典型做法是两名不同职责的管理员分别用各自凭据签名授权,系统记录审批链与原因码(如"项目下线""合规要求""密钥轮换后旧密钥清理")。
{
  "keyId": "kek-2024-0098",
  "state": "Destroyed",
  "kcvBefore": "3F2A1BC1",
  "kcvAfter": "0000000000000000",
  "destroyedAt": "2024-06-18T09:41:22Z",
  "operator": "audit-trace-id-7731",
  "approvers": ["admin-a-sig", "admin-b-sig"]
}
阶段三:不可逆执行(Execute)
系统向 HSM 下发清零指令,并把密钥状态机推进到 Destroyed。注意响应里携带了销毁前的 KCV 与销毁后的 KCV——这是后续举证的核心物证。
阶段四:留痕归档(Record)
把整个销毁事件写入不可篡改的审计日志:谁、在什么时间、基于什么审批、销毁了哪把密钥、前后 KCV 是什么。这部分元数据可以保留(用于复盘与审计),但密钥材料本身已不存在。
五、密文不可逆验证:如何"证明"密文解不开
销毁之后,最关键的举证不是"密钥没了",而是"用这把密钥加密的东西确实解不开了"。下面给三种可操作的验证方法。
5.1 KCV 比对验证
KCV(Key Check Value)是密钥前若干字节对固定明文(通常是全零块)做对称运算得到的摘要,类似密钥"指纹"。销毁前记录 KCV,销毁后合法系统应当无法再算出该 KCV。
# 计算 SM4 密钥的 KCV(取加密全零块后的前 6 字节)
from gmssl import sm4

def compute_kcv(key_bytes: bytes) -> str:
    # key_bytes 仅在 HSM 内部可见,此处为示意
    cipher = sm4.CryptSM4()
    cipher.set_key(key_bytes, sm4.SM4_ENCRYPT)
    zero_block = b"\x00" * 16
    out = cipher.crypt_ecb(zero_block)
    return out[:6].hex()

# 销毁前 kcv_before = compute_kcv(k)
# 销毁后 HSM 返回 kcv_after = "0000000000000000"
# 若 kcv_before != compute_kcv(任意可获取材料): 不可逆成立
验证逻辑:销毁后,用系统内任何仍持有的材料都无法复现 kcv_before。如果某人声称找到了密钥,只需让其算出 kcv_before 即可证伪——但他做不到,因为底层比特已被覆写。
5.2 密文挑战验证
选一段已知明文 P,其在销毁前对应的密文为 C = Enc(K, P)。销毁后,用系统尝试解密 C:
# 密文挑战:销毁后尝试解密已知密文,应确定性失败
curl -X POST "internal://kms/v1/crypto/decrypt" \
  -d '{"keyId":"kek-2024-0098","cipher":"<C>"}'
# 期望响应:{"error":"KEY_NOT_FOUND","state":"Destroyed"}
返回 KEY_NOT_FOUND 即证明:持有该密文、走正规通道,也无法恢复明文。这是一种可重复、可第三方复现的验证,比口头声明有力得多。
5.3 信封链级联验证
在信封加密场景下,DEK 被 KEK 包裹。若销毁的是 KEK,则所有 Env(KEK, DEK) 信封都无法开启,进而所有由这些 DEK 加密的数据都不可恢复。级联验证只需确认 KEK 销毁前后,抽样若干信封 Unwrap(KEK, Env) 均失败即可。
5.4 验证结果汇总表
验证方法 | 输入 | 预期结果 | 可第三方复现 |
|---|---|---|---|
KCV 比对 | 销毁前 KCV 快照 | 系统内无法复现 | 是 |
密文挑战 | 已知明文密文 C | 解密返回 KEY_NOT_FOUND | 是 |
信封级联 | 抽样信封 Env | Unwrap 全部失败 | 是 |
句柄探测 | 密钥句柄 | 调用返回密钥不存在 | 是 |
5.5 验证抽样的统计学论证
当密文规模达到亿级时,不可能逐条验证,需要给出抽样规模与置信度的关系。设总密文数为 N,若要求以置信度 1-α 保证"至少存在一条仍可解密的密文"能被检出,且单条可解概率上界为 p,则最少抽样数 n 满足近似公式 n ≥ ln(α) / ln(1-p)。当 p 取极小值(如密钥材料被覆写后理论上可解概率趋近于零),抽样只需覆盖足够多样化的密文桶即可,重点在于跨分片、跨时间段均匀取样,避免只验证同一批次密文带来的偏差。实践上建议按密文存储分片各取若干样本,连同样本哈希一并写入验证报告,使第三方可在不接触明文的前提下复现"采样—解密—失败"的全过程。
六、留存边界:销毁与归档必须分清
这是密评合规里最容易被混淆的一对概念。我们给出一个清晰的判定框架。
归档(Archived):密钥进入冷存储,但仍可被调出用于历史密文解密。它服务于"数据保留期内仍需可审计、可读取"的合规要求。归档密钥的元数据与密钥材料都保留,只是移出热路径。
销毁(Destroyed):密钥材料不可恢复擦除,任何密文从此永不可解。它服务于"数据主体撤回同意""项目下线彻底脱敏""达到留存期限后法定删除"等场景。
判定决策树:
是否存在依赖此密钥、且无替代密钥可解的密文:
  - 是,且法定需保留数据可读性:转入【归档】
  - 是,但数据已达删除期限:先销毁密文,再销毁密钥
  - 否(无依赖密文):可直接【销毁】
一个常见误区是"为了省事把密钥归档代替销毁"。这会造成两个风险:一是归档密钥若保管不善仍可能泄露,失去销毁带来的安全收益;二是密评时若声称"已删除"但实际只是归档,属于举证不实。反之,若还有历史密文需要合规调阅却错误销毁,则造成业务数据永久丢失。
因此数据加密方案的设计阶段就要规划"密文留存期"与"密钥留存期"的对应关系:当密文留存期结束,应先物理删除或密文层销毁,再推进密钥销毁,使两者一致。
七、密评举证:把不可逆变成可审计证据
等保与商用密码应用安全性评估(密评)关注的不只是"你做了",而是"你能证明你做了,且做法正确"。针对密钥销毁,建议沉淀四类证据。
第一类,操作日志证据。每次销毁记录操作员、审批人、时间戳、原因码、密钥标识、前后 KCV。日志应写入防篡改存储(如只追加日志或区块链式哈希链),防止事后被改写。
第二类,状态机快照证据。销毁前后各抓取一次密钥状态机快照,证明密钥确实从可用态迁移到 Destroyed 终态,而非停留在注销或归档。
第三类,验证报告证据。即第五章提到的 KCV 比对、密文挑战、信封级联三类验证的结果文档,最好由独立脚本自动生成,附抽样密文样本哈希,确保可复现。
第四类,策略文档证据。留存期决策的依据文件,说明为什么这把密钥被销毁而非归档,依据哪条合规条款或业务规则。这类文档在密评访谈时往往比技术日志更被看重。
把这四类证据打包,就能回答密评员的典型提问:"请证明该敏感数据的密钥已被安全销毁,且无法恢复。"——而不是只给一句"我们执行了删除"。
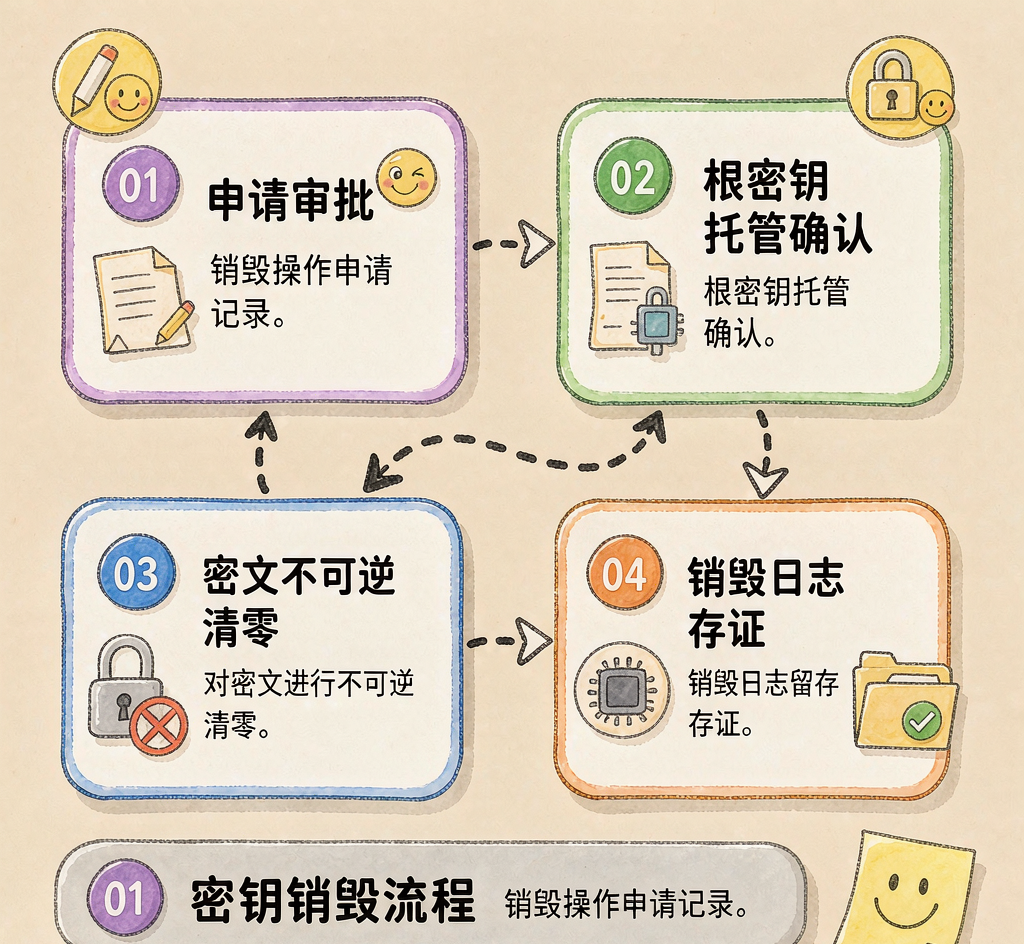
密评举证材料
方案参考
密钥销毁的可证明不可逆性,本质是把"安全声明"转化为"可验证的物理与逻辑动作"。落地时可遵循以下通用方法论,与具体产品形态无关:
第一,先定义密钥与密文的依赖映射。任何销毁动作前必须能回答"还有哪些数据依赖这把密钥",依赖不清则禁止销毁。建议在设计期就建立密钥—密文台账,而非事后回溯。在落地实践中,可参考安当KSP等支持GM/T 0051的密钥管理平台,将以上方法嵌入其密钥状态机与审计体系。
第二,用硬件信任根收敛销毁范围。尽量让根密钥不出硬件边界,使销毁动作被收缩到单一可信执行环境内部,避免明文残留带来的不可证明性。
第三,把销毁拆成可审批、可留痕、可验证四阶段。依赖清点、双因子审批、不可逆执行、证据归档,每一步都产出可审计物,而非单点命令。
第四,用三类验证替代口头声明。KCV 比对、密文挑战、信封级联失败时,才能得到"密文永不可恢复"的实证,且验证脚本应可被第三方复现。
第五,厘清留存边界。归档与销毁是两种语义、两套合规后果,务必依据数据留存期决策,避免用归档代替销毁或用销毁误删可读数据。
第六,预留防误删的冷却窗口,但明确应急恢复依赖销毁前备份而非动作可逆。把不可逆性与防误操作用时间窗而非可回滚性来协调。
第七,跨算法、跨部署、跨租户保持销毁语义一致。国密、国际、后量子算法在 HSM 内统一为槽位覆写;集群与多租户场景下必须保证销毁指令的全域一致与作用域隔离。
以上方法构成一套与厂商无关的销毁工程框架,落地时结合自身的合规条款、数据分级与部署架构裁剪即可。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号