车载 ECU 密钥动态吊销与隔离:IDS 异常联动下的失陷域封控
原创
车载 ECU 密钥动态吊销与隔离:IDS 异常联动下的失陷域封控
原创
安当加密 3
发布于 2026-10-13 13:21:26
发布于 2026-10-13 13:21:26
摘要:当车载网络被入侵、某个 ECU 开始伪造通信时,静态密钥无法自动失效。本文剖析车载入侵检测系统(IDS)的异常信号如何驱动密钥管理基础设施对失陷 ECU 执行动态吊销与通信域隔离,并给出可落地的工程链路、架构与参数。 正在上传图片...
关键词:车载网络安全, 密钥管理, ECU 固件签名, 汽车网络安全, R155 合规, 入侵检测
一、引言:被入侵之后,密钥为什么必须"会死"
车载网络从传统 CAN/CAN FD 走向车载以太网(100BASE-T1 / 1000BASE-T1)之后,攻击面已经从物理接入扩展到了远程接入与供应链环节。一个典型的入侵路径是:攻击者先通过暴露的调试端口、未受保护的诊断接口(DoIP)或者某个被攻破的智驾域控制器,取得车内一跳的报文收发能力,接着伪造某个 ECU 的通信身份向动力域或车身域发送控制报文。
这里有一个绕不开的工程矛盾:身份凭证(密钥 / 证书)在签发时默认是长期有效的。如果某个 ECU 的私钥泄露、或者该 ECU 被恶意刷写了非授权固件,它在密码学意义上仍然是"合法"的——它持有正确的密钥,能构造出可通过 MAC 校验或签名校验的报文。车载入侵检测系统(IDS)能够发现异常,但 IDS 本身没有吊销密钥的能力,它只能告警。真正让"失陷 ECU 失效"的,必须是密钥管理基础设施(KMS)的配合。
本文讨论的不是"如何发现攻击",而是"发现之后密钥侧该做什么":
- IDS 给出的异常信号,应该被映射成哪些密钥动作?
- 吊销一条 ECU 密钥,在车端如何快速生效,而不是等证书自然过期?
- 当一个 ECU 失陷,如何保证它的密钥失效范围被限制在本通信域内,不波及动力域、车身域的其它 ECU?
这三点,正是汽车密钥管理系统与车载 IDS 做密钥异常联动的核心。下面以工程视角逐步拆解。
二、原理:从异常信号到密钥失效的链路
2.1 IDS 的异常检测信号分类
车载 IDS(通常部署在域控制器、网关或中央计算单元上,遵循 ISO/SAE 21434 与 UNECE R155 的要求)产生的告警,按其能否直接指向"身份可疑",可以分成两类:
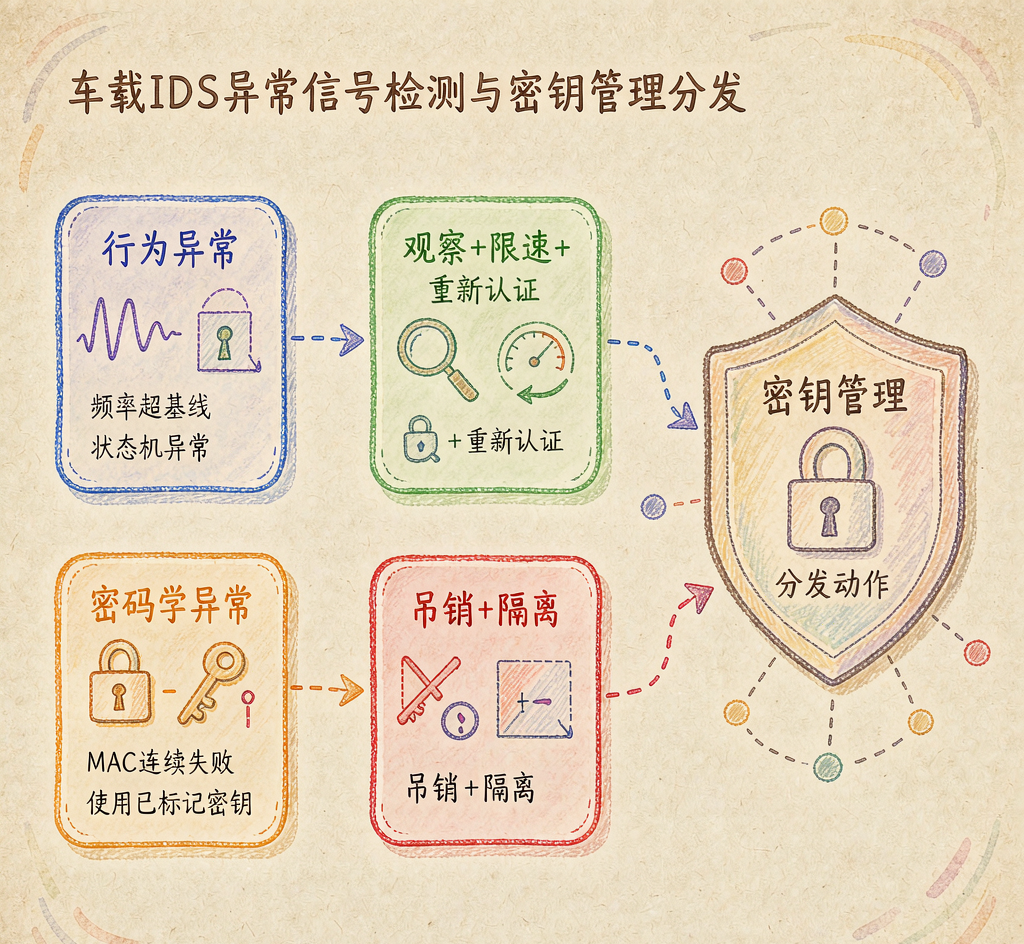
第一类是行为异常,例如某 ECU 的报文发送频率超过基线、报文 ID 序列不符合状态机、诊断会话在未授权时段被打开。这类异常不直接证明密钥泄露,但说明该 ECU 行为偏离预期。
第二类是密码学异常,例如某 ECU 的会话密钥协商失败率突增、报文 MAC 校验连续失败、出现使用已过期或已被标记的密钥签发的报文。这类异常强烈指向"该身份凭证可能已失陷"。
联动设计的关键是让 KMS 区分这两类信号:行为异常触发"观察+限速+重新认证",密码学异常才触发"吊销+隔离"。
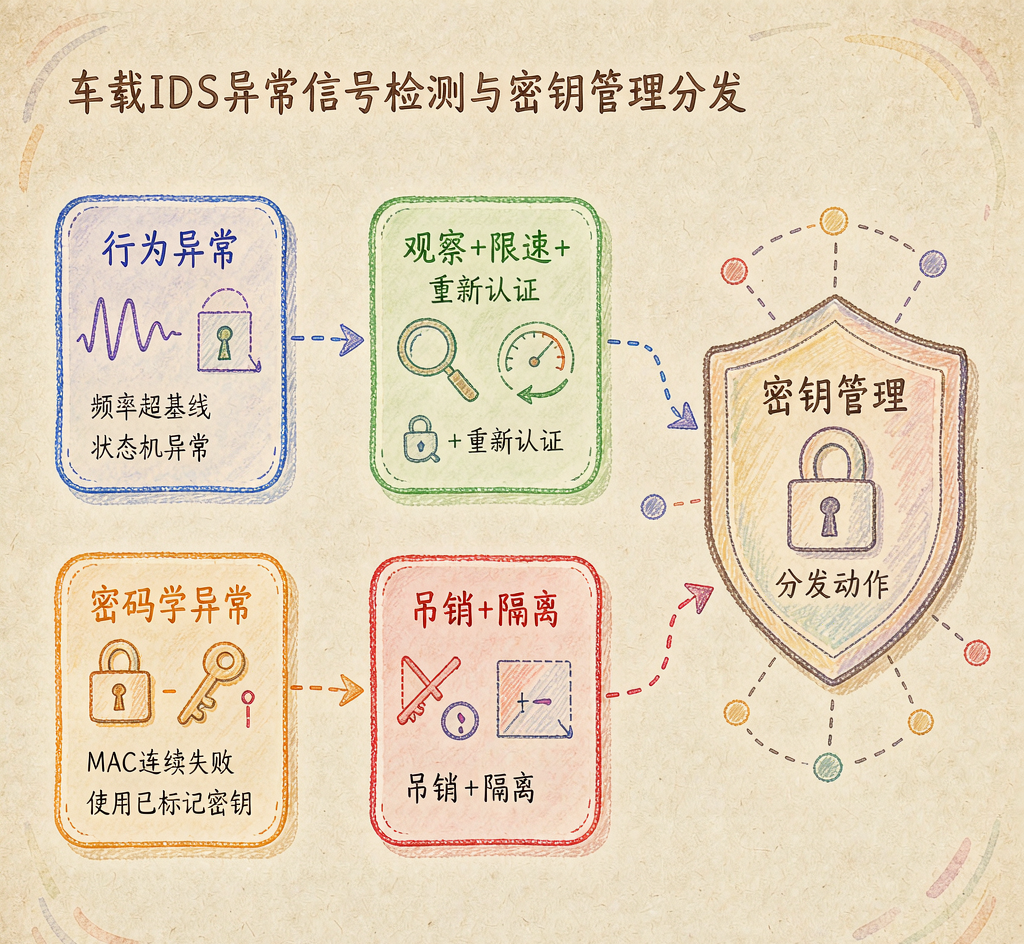
异常信号到密钥动作的映射
2.2 密钥吊销链路(Revocation Path)
一条完整的吊销链路包含五个环节:
- IDS 产生结构化告警事件(含 ECU 物理地址 / 逻辑标识、异常类型、置信度、时间戳)。
- 安全网关或 SOC 对告警做聚合与降噪,避免单点抖动造成误吊销。
- 调用 KMS 的吊销接口(corp-kms 控制面),携带 ECU 标识与目标密钥句柄。
- KMS 在 HSM 侧将对应密钥置为"冻结 / 不可再用",并更新吊销列表(CRL)或短周期证书状态。
- 车端组件(通信栈、SecOC 模块)在下一轮状态同步时拉取最新吊销状态,拒绝该 ECU 的后续报文。
这里必须强调:吊销动作本身必须在 HSM 内完成,私钥不出 HSM。KMS 不能直接拿到明文私钥去"作废"它,而是让 HSM 拒绝再使用该密钥做签名 / 解密 / 派生,并在审计日志中留下不可篡改的记录。
2.3 车端短周期证书与轻量状态同步
车端没有传统 IT 网络的在线 OCSP responder 那么充裕的带宽与实时通道,因此常用"短周期证书 + 轻量状态同步"的组合:
- 给每个 ECU 签发短生命周期证书(例如 1 小时到 24 小时,取决于域的安全等级与算力)。即使吊销通道临时失效,证书也会在下一个周期自然过期,构成"最坏情况下的兜底"。
- 同时维护一份域级吊销列表,由 KMS 推送、网关缓存。ECU 在建立安全会话前,先查本地缓存的吊销列表,命中则拒绝通信。
短周期证书提升了签发频率,对 HSM 吞吐与 KMS 并发能力提出更高要求(性能章节展开)。
2.4 密钥隔离域(Key Isolation Domain)
隔离域的设计目标是:单个 ECU 失陷,其密钥失效范围被限制在一个通信域内,不能用来冒充其它域的 ECU,也不能让攻击者借机推导出跨域密钥。
从密码学实现上看,隔离域的根基是独立密钥根 + 单向派生。每个域持有自己的根密钥(Root Key),ECU 的会话密钥、证书密钥都由该域根经过带盐的 KDF 派生而来。由于 KDF 的单向性,拿到了车身域某个 ECU 的派生密钥,无法反推出车身域根密钥,更不可能推导出动力域根密钥——这正是"失陷不扩散"的数学保证。
# 域密钥派生示意(SP 800-108 计数器模式,仅示意)
domain_root_powertrain = HSM_load(SLOT_A)
domain_root_body       = HSM_load(SLOT_B)
ecu_key_powertrain     = KDF(domain_root_powertrain, label="ECU", ctx=0x1A, len=256)
ecu_key_body           = KDF(domain_root_body, label="ECU", ctx=0x1A, len=256)
# 两个 0x1A 因域根不同,密文空间完全隔离,互不可推导
隔离域不是"划分完就一劳永逸"。当车型改款、新增智驾域或把某 ECU 从车身域迁移到动力域时,密钥根归属必须随之调整,否则会出现"逻辑属动力域、密钥却挂车身域根下"的错位,车身域被吊销时会误伤高可用动力 ECU。这部分配置应纳入变更管理。
密钥隔离域与单向派生
三、架构与流程:用文字与代码描述
下面用一张职责表与一段消息流,描述 IDS 与 KMS 的联动架构,全部以内联描述表达。
3.1 组件职责表
组件 | 部署位置 | 职责 |
|---|---|---|
车载 IDS 探针 | 各域控制器 / 网关 | 采集总线报文,做异常检测,产生结构化告警 |
安全网关 / SOC | 中央计算单元 | 告警聚合、降噪、决策是否触发密钥动作 |
KMS 控制面 | 车端与后台协同 | 维护密钥生命周期,执行吊销 / 冻结 |
HSM | 车端安全芯片 / 后台硬件 | 密钥生成、存储、签名、冻结,私钥不出域 |
通信栈 / SecOC | 各 ECU | 会话建立时校验吊销状态,拒绝非法报文 |
3.2 吊销与隔离的消息流
participant IDS as 车载IDS探针
participant GW as 安全网关
participant KMS as 密钥管理系统
participant HSM as 硬件安全模块
participant ECU as 失陷ECU
participant BUS as 车载总线

IDS->>GW: 告警(ecu_id=0x1A, type=CRYPTO_ANOMALY, score=0.93)
GW->>GW: 聚合降噪,确认非抖动
GW->>KMS: RevokeKey(ecu_id=0x1A, reason=KEY_SUSPECTED_COMPROMISE)
KMS->>HSM: FreezeKey(handle=0x1A_sess)
HSM-->>KMS: OK + audit_log(seq=8821)
KMS->>GW: RevocationAck(crl_version=202)
GW->>BUS: Broadcast CRL delta(v=202)
BUS->>ECU: 拒绝 0x1A 的后续安全会话
GW->>GW: 将该ECU划入隔离域,限速至0
3.3 IDS 规则到密钥动作的映射配置
# ids_to_kms_policy.yaml —— 仅示意,非真实产品文件
rules:
  - name: crypto_mac_fail_burst
    match:
      ecu: any
      signal: secoc_mac_verify_fail
      window: 10s
      threshold: 20
    action:
      confidence: high
      kms_op: revoke_session_key
      isolation: within_domain
  - name: diag_session_offhours
    match:
      ecu: diagnostic
      signal: diag_session_open
      time: "00:00-05:00"
    action:
      confidence: medium
      kms_op: re_auth
      isolation: none
  - name: periodic_cert_renew
    match:
      ecu: any
      signal: cert_ttl_lt
      value: 30m
    action:
      confidence: routine
      kms_op: rotate_cert_short_lived
      isolation: none
四、落地实践:从告警到隔离的可执行步骤
4.1 步骤一:为 ECU 建立可寻址的密钥身份
联动的前提是:每个 ECU 在 KMS 里必须有一个稳定、可路由的密钥身份,而不是"一堆散落的证书文件"。实践中建议以车型 / 平台 / ECU 逻辑地址三级维度组织密钥,这样 IDS 告警里携带的 ecu_id 能直接映射到 KMS 的密钥句柄。
项目隔离能力按车型 / 平台划分独立密钥空间,使"吊销某个 ECU"能直接定位到对应平台密钥分区执行。
4.2 步骤二:在 HSM 内冻结,而非删除
吊销的本质是"让密钥不再可用",最稳妥的实现是冻结(Freeze)而非物理删除。删除会带来审计与回溯困难,冻结则保留密钥元数据,便于事后取证。冻结操作必须在 HSM 内完成,由 KMS 下发指令、HSM 返回审计序列号。
/* 伪代码:KMS 触发 HSM 冻结某 ECU 会话密钥 */
int kms_revoke_ecu_session(hsm_ctx *h, const ecu_identity *id) {
    hsm_key_handle hdl = hsm_find_key(h, id->platform, id->ecu_addr);
    if (hdl == NULL) return -ENOENT;
    /* 关键:禁用该句柄的 SIGN / DECIPHER / DERIVE 操作 */
    int rc = hsm_set_key_state(h, hdl, HSM_KEY_FROZEN);
    if (rc != 0) return rc;
    /* 写入不可篡改审计记录,返回序列号供联动方确认 */
    audit_seq_t seq = hsm_append_audit(h, AUDIT_KEY_FREEZE, id);
    crl_bump_version();          /* 吊销列表版本号 +1 */
    return 0;
}
4.3 步骤三:把失陷 ECU 划入隔离域
吊销会话密钥只解决了"它不能再发起新会话",但不能解决"它还在占用总线、还能发未受保护的老报文"。因此联动的第三步是隔离:由网关将该 ECU 的通信权限降到最低,甚至限速到 0。
隔离策略应与 2.4 节的隔离域表一致:动力域 ECU 一旦被高置信判定失陷,立即隔离并吊销;车身域可先限速观察。隔离动作同样要进审计,并能被事后回放。
网关侧隔离通常表现为一条下发到通信栈的 ACL 增量,下面是一段示意配置:
# gateway_isolation_rule.yaml —— 示意
target_ecu: 0x1A
domain: powertrain
actions:
  - drop_secoc_session: true      # 拒绝其发起 / 参与安全会话
  - rate_limit_plain: 0           # 明文报文限速到 0
  - forbid_cross_domain: true     # 禁止跨域转发其任何报文
audit: mandatory                  # 隔离动作必须留痕
需要留意,隔离是"网络层动作",吊销是"密码学动作",二者必须配合:只隔离不禁钥,攻击者换端口仍可协商;只吊销不隔离,失陷 ECU 仍占用总线制造噪声。只有密钥失效与通信隔离同时生效,才算完成一次完整联动。
4.4 步骤四:固件侧配合——签名校验拒绝非授权镜像
密钥联动的闭环,还需要固件完整性(Secure Boot)配合:即便攻击者想给被隔离的 ECU 刷回一个"干净但旧"的固件绕过隔离,固件签名校验也应拒绝未经当前有效密钥签名的镜像。
固件签名 API 支持 RSA / ECDSA / SM2 多种算法,ECU 烧录与后续 OTA 签名共用由 HSM 保护的签名密钥;当某个 ECU 被判定失陷并冻结密钥后,即便旧固件镜像仍在,新的签名会话也无法发起,从固件层堵住了"回滚绕过隔离"的路径。这一组合在汽车电子零部件厂商的 ECU 烧录 + 签名项目中得到验证,并据此通过 OEM 的供应链安全审核。
4.5 步骤五:吊销状态在车端的传播与生效
车端传播有两种模式,需要按域选择:
- 推送模式:网关在吊销发生后广播 CRL 增量,适合带宽充裕的车载以太网域。
- 拉取模式:ECU 在建立安全会话前主动查询网关缓存的 CRL 版本,适合 CAN 等低速总线。
两种模式都应配合短周期证书使用,确保"推送 / 拉取通道都临时失效"的最坏情况下,证书仍会在周期内过期,错误凭证最终自动失效。
五、关键参数、性能与合规对照
5.1 必须明确的工程参数
参数 | 推荐值(参考) | 说明 |
|---|---|---|
短周期证书有效期 | 1h ~ 24h | 与安全等级、HSM 吞吐权衡 |
IDS 告警聚合窗口 | 5s ~ 30s | 抑制抖动,避免误吊销 |
吊销生效时延(推送) | < 500ms(以太网域) | 含网关决策与广播 |
吊销生效时延(拉取) | ≤ 一个会话建立周期 | CAN 域受总线速率限制 |
HSM 签名吞吐 | 满足并发轮换需求 | 短周期证书提升签发频率 |
审计留存 | 全周期不可篡改 | 用于 R155 取证与回溯 |
5.2 性能瓶颈在哪
联动的延迟主要不在 KMS 决策,而在两个地方:
一是 HSM 签名吞吐。短周期证书显著提升轮换频率,HSM 分区并发不足会拉长整体收敛时间。
二是车端 CRL 传播。CAN 总线带宽有限,全量 CRL 广播不现实,必须做增量(delta)与按域分发。
5.3 合规映射
法规要求 | 对应能力 | 落点 |
|---|---|---|
GB 44495(汽车信息安全) | 密钥全生命周期管理、异常处置 | 吊销 + 隔离 + 审计 |
UNECE R155 | 网络安全管理 / IDS 与响应 | IDS 联动、事件取证 |
UNECE R156 | 软件更新管理 | 固件签名、防回滚 |
FIPS 140-2 / 3 | HSM 密钥运算合规 | 密钥生成 / 存储 / 运算在 HSM 内 |
需要说明,密钥管理系统采用 FIPS 140-2/3 认证的 HSM,只是满足上述法规的技术基础之一,最终合规还需配合组织流程、威胁分析与证据留存。
六、常见坑与排查清单
坑一:把行为异常直接当吊销信号。某项目上线初期,IDS 把"诊断仪在夜间刷写"误判为入侵,直接吊销诊断接入凭证,导致售后无法作业。排查方法是给 IDS 规则加置信度阈值与维护窗口白名单,中置信行为只做重新认证,不触发吊销。
坑二:吊销了密钥却没隔离总线。只冻结会话密钥,失陷 ECU 仍能发未受保护的遗留报文,IDS 告警不降反升。排查看网关是否同步下发了隔离 ACL,确认 ECU 的通信权限已被限速到 0。
坑三:HSM 时钟与车端时钟不同步,导致短周期证书校验失败。表现为轮换后大量 ECU 无法建立会话。排查需要统一时间源,并在证书里留出合理的时间偏移容差(skew tolerance)。
坑四:审计日志缺失,R155 取证失败。联动的每一步(告警、决策、吊销、隔离)都必须进不可篡改审计。排查时回放审计序列号是否连续即可确认。
坑五:隔离域划分过粗。把所有 ECU 放在一个密钥根下,单点失陷后隔离只能做到"全域吊销",误伤正常 ECU。排查看密钥空间是否按域独立派生,跨域是否走网关再签名。
坑六:吊销列表版本不 bump。网关缓存的 CRL 版本号没有随吊销递增,车端拉取到的仍是旧版本,导致失效凭证仍被接受。排查确认每次冻结后 crl_bump_version() 被执行并广播。
七、开发者上手的最小验证路径
如果你要在自己的试验台架(bench)上先跑通联动的最小闭环,可以按下面顺序:
1. 在 HSM 内为两个模拟 ECU 生成密钥对(A 正常,B 待吊销)
2. 配置 IDS 规则:B 连续 MAC 校验失败 -> CRYPTO_ANOMALY
3. 触发 B 的异常报文,观察网关是否产生聚合告警
4. 调用 KMS 冻结 B 的会话密钥,记录返回的 audit_seq
5. 让 B 发起新的安全会话,确认被拒
6. 检查网关 CRL 版本是否 +1,A 的会话是否不受影响
7. 回放审计,确认每一步都有不可篡改记录
这条路径不依赖任何外部服务,纯车端组件即可验证"异常 -> 吊销 -> 隔离 -> 取证"的完整逻辑,是后续接入真实 IDS 产品前的必要地基。
方案参考
回到开头的问题:车载网络被入侵、某 ECU 开始伪造通信时,静态密钥无法自动失效,必须由密钥管理基础设施去执行吊销与隔离。本文给出的通用方法论可以归纳为四条:
第一,身份可寻址。ECU 的密钥身份要与 IDS 告警里的标识一一对应,按车型 / 平台 / 逻辑地址组织密钥空间,才能让"吊销某个 ECU"成为一条可执行的精确指令,而不是模糊的证书文件操作。
第二,冻结优先于删除。吊销在 HSM 内以"冻结句柄"的方式完成,私钥不出安全边界,同时保留审计元数据供事后取证,这既符合 FIPS 140-2/3 对密钥运算的约束,也满足 R155 对事件响应的证据要求。
第三,短周期证书兜底 + 轻量状态同步生效。车端不依赖持续在线的吊销服务,短生命周期证书保证最坏情况下凭证自动过期,增量 CRL / 版本号机制保证正常通道下快速生效。
第四,按域隔离,单点失陷不扩散。密钥根与 HSM 分区按域划分,跨域通信由网关强制再签名,失陷 ECU 的失效范围被限制在本通信域内。
在工具链层面,以安当CAS为例,其汽车密钥管理系统围绕上述方法论提供了可落地的能力组合:基于 HSM 的密钥生成、存储与运算;按车型 / 平台的项目隔离;支持 RSA / ECDSA / SM2 的固件签名 API 与内部 CA(internal-ca)证书体系;全链路审计。对于需要做 ECU 安全烧录、诊断接入 Secure Access、固件完整性 Secure Boot 与调试端口保护的团队,可将其作为密钥侧的核心组件,与现有车载 IDS 通过告警接口与吊销接口协作,从而把"发现入侵"延伸到"让失陷凭证实时失效"。需要强调的是,密钥管理只是 R155 / GB 44495 合规的技术环节之一,真正的合规落地仍需与威胁分析、流程管理与持续监控共同构成闭环。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号