不改动历史linux配置,也能让 SSL 证书自动续期
原创
不改动历史linux配置,也能让 SSL 证书自动续期
原创
HttpsOk
发布于 2026-10-13 17:00:34
发布于 2026-10-13 17:00:34
对于运维和开发者来说,SSL 证书续期是一个经常被讨论的问题。Let's Encrypt 把免费证书普及了,但"90 天有效期"(45天)也把续期变成了一项需要长期维护的工作。
对比几种常见的自动续期方案:
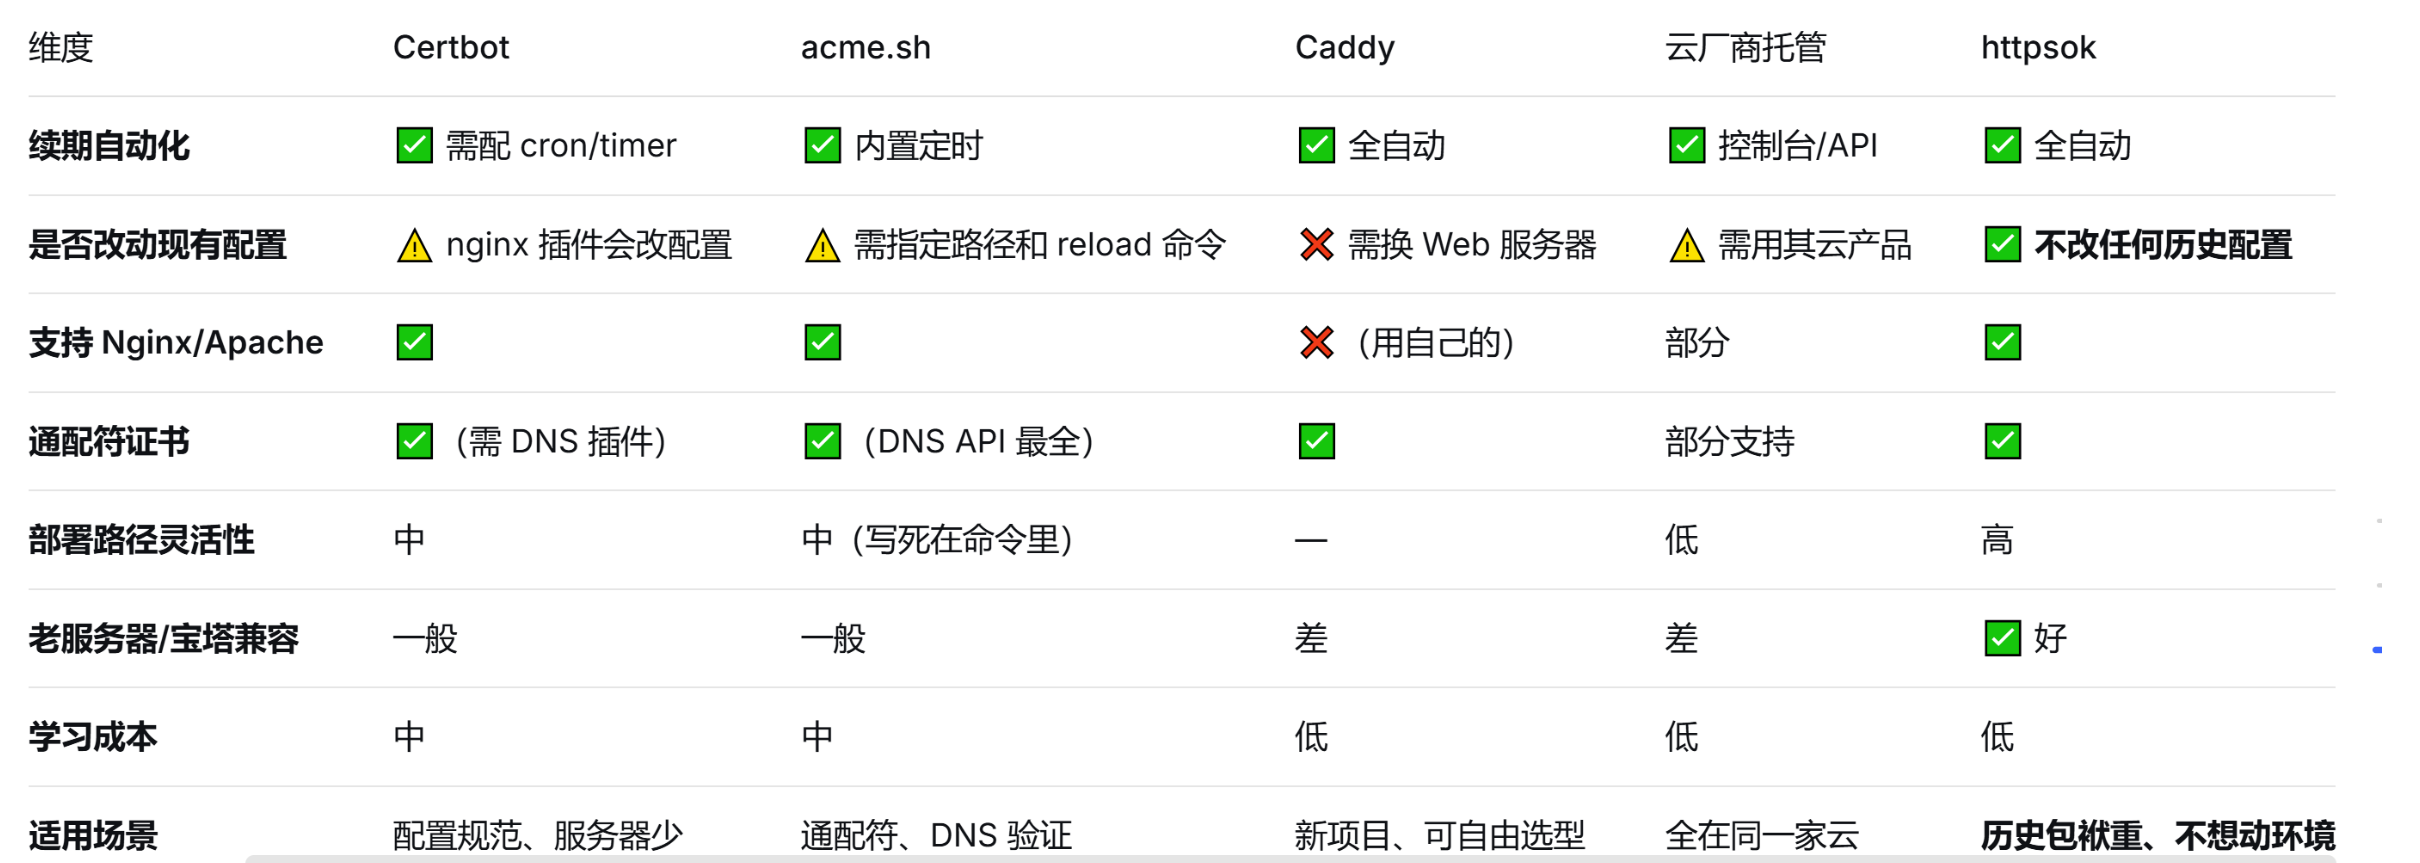
前四种方案都在不同程度上要求你"配合它改点什么",只有 httpsok 的定位是"它来配合你的现有环境"。
- Certbot 的 nginx 插件会尝试改你的 Nginx 配置
- acme.sh 需要你指定证书落地路径和 reload 命令
- Caddy 要求你换服务器
- 云厂商方案要求你用它的产品
- httpsok(零侵入思路):不改变你 Linux 上任何历史配置文件,就能实现 SSL 自动续期。 它不去改你的 Nginx/Apache 配置,而是通过自身机制完成证书的申请、续期和生效,你原来的配置文件保持原样。
如果面对的是一堆"历史包袱重、不敢乱改"的机器配置,那"零侵入"这个特性值得单独拿出来考虑。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号