披着“正版”外衣的陷阱:当网络钓鱼盯上远程管理工具
原创
披着“正版”外衣的陷阱:当网络钓鱼盯上远程管理工具
原创
芦笛
发布于 2026-10-15 21:09:54
发布于 2026-10-15 21:09:54
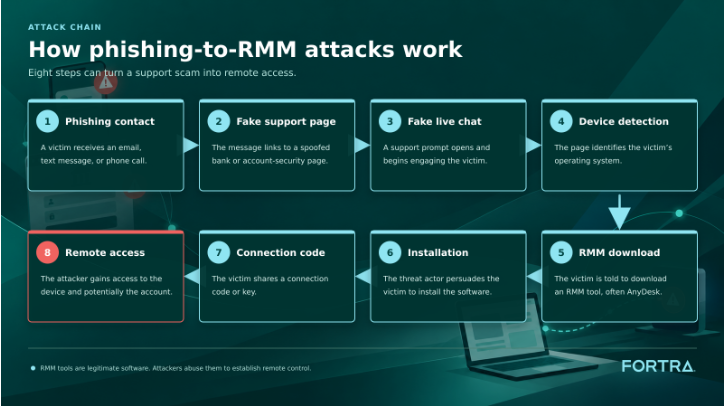
深夜,一位银行职员收到一封看似来自IT支持部门的紧急邮件,提示账户存在异常登录风险需立即配合排查。对方不仅提供了详尽的工单号,还发来一个链接,指引其下载AnyDesk等远程桌面软件进行“安全验证”。该软件运行流畅,界面熟悉,对方甚至在语音中耐心地指导用操作,几天后账户内数十万美元不翼而飞,受害者才意识到,那个在屏幕另一端“热心帮忙”的人,正是窃贼。
图片
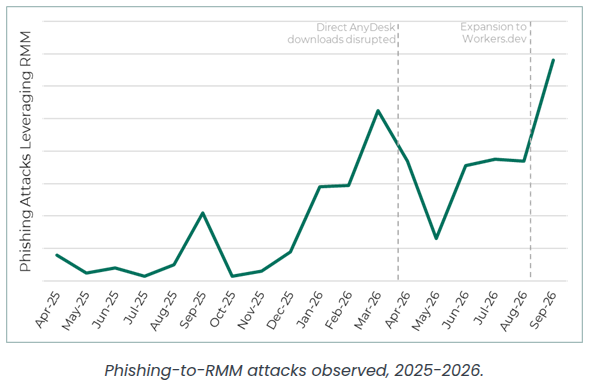
这并非虚构的剧本,而是真实发生的安全危机。Fortra于2026年10月8日发布的研究报告揭示了一个令人不安的趋势:结合远程监控和管理(RMM)工具的网络钓鱼活动,在2026年前九个月较2025全年暴增了475%。攻击者不再满足于窃取密码,而是通过社会工程学,诱导用户亲手将自家大门的钥匙交给不法分子。
图片
一、当合法软件成为攻击跳板
传统网络钓鱼往往伴随着粗糙的网页和明显的恶意链接,用户尚存警惕。但新一轮的攻击手法却极具迷惑性。攻击者伪装成银行客服或技术支持,引导用户访问虚假的银行支持页面,进而下载合法的远程访问软件。
这类软件本身是正规的商业产品,拥有合法的数字签名和加密通道。问题不在于软件,而在于谁在控制它。攻击者利用用户对“官方流程”的信任,诱导其授予远程访问权限。一旦连接建立,攻击者便能在受害者的上下文中执行任意操作,其权限与登录用户完全一致。
这种攻击的隐蔽性在于,它绕过了对恶意软件的检测。安全系统看到的是合法的AnyDesk或ScreenConnect进程,加密流量也符合预期,表面上甚至有一段“有帮助”的对话记录。正如CISA、NSA和MS-ISAC早在2023年1月就联合警告的那样,合法远程管理工具正被用于退款诈骗,并可能被攻击者用来维持持久访问,甚至转售给其他犯罪团伙。
图片
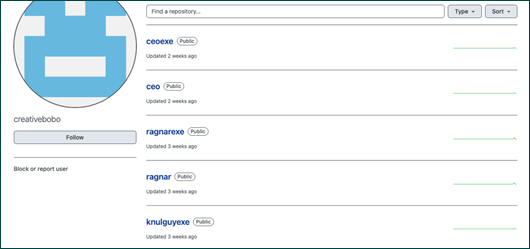
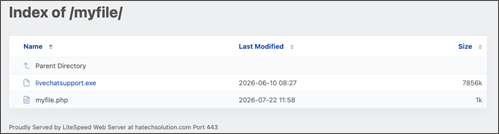
在 GitHub 仓库中发现了 RMM 可执行文件以及其他恶意软件
图片
图片
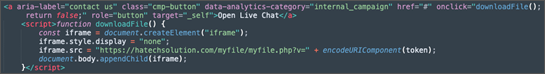
网络钓鱼页面代码通过外部重定向隐藏可执行文件下载
二、便携式可执行文件与权限提升的暗道
攻击者之所以能如此顺畅地实施控制,很大程度上得益于便携式可执行文件的滥用。这类程序无需完整安装,也不写入注册表,可以直接在用户上下文中运行。
这意味着,许多企业依赖的“阻止未授权软件安装”策略在此类攻击面前形同虚设。只要用户拥有执行权限,便携版远程工具就能顺利启动,攻击者正是利用这一机制在用户毫无察觉的情况下完成部署。
更危险的是权限提升路径。一旦攻击者获得初始访问,他们会立即在系统中搜寻提权机会。如果受害者账户拥有本地管理员权限,攻击者便能轻易关闭安全软件、创建隐藏账户、修改系统配置,将一次简单的钓鱼点击演变为全面的系统沦陷。北美金融机构和商业银行账户成为重灾区,正是因为这些机构往往拥有高价值目标,且部分员工仍保留着过高的本地权限。
三、防御端的重构:从信任应用到信任会话
面对这种新型威胁,传统的防御思维必须调整。核心问题不再是“这个软件是否合法”,而是“这次会话是否可信”。
应用程序控制策略需要升级。仅仅阻止安装远远不够,必须对执行行为本身进行管控。企业应建立严格的应用程序白名单,不仅限制安装,更要限制运行。对于AnyDesk、TeamViewer等工具,应通过哈希值或发布者证书进行精确控制,而非简单的文件名匹配。同时,必须彻底审查执行日志,识别那些以便携形式运行未走标准安装流程的异常行为。
权限最小化是另一道关键防线。删除普通用户本地管理员权限,能从根源上切断攻击者的提权路径,即便攻击者获得了远程访问,没有管理员权限其破坏力也将被限制在极小范围内。
双因素身份验证(2FA)的配置同样需要精细化。单纯的短信验证码不足以应对高级攻击,应优先采用硬件令牌或基于推送的认证方式。此外,更重要的是将传入的远程会话限制在已授权的ID或别名访问控制列表内,这意味着即使攻击者窃取了合法凭证,若其不在白名单中连接请求也会被直接拒绝。
四、信任的边界需要重新划定
这场危机的本质,是攻击者利用了我们对“合法”二字的盲目信任。加密连接、正规软件、专业话术这些本该是安全保障的元素,如今却成了欺诈的伪装。
安全团队需要建立新的认知:合法软件、加密连接以及表面上有帮助的对话,完全可以与欺诈性操作员共存,防御的重点必须从识别恶意特征,转向验证会话的真实性,每一次远程访问请求,无论来源多么“官方”,都应被视为潜在威胁,直到通过独立渠道完成二次确认。
对于普通用户而言,最直接的自我保护是保持怀疑。任何要求下载软件、授予远程权限的请求,无论对方自称是谁,都应先通过已知联系方式(如内部通讯录中的电话)进行核实,不要点击邮件中的链接,不要轻信屏幕上的“紧急提示”。
2026年的网络钓鱼已经进化为一场精心编排的表演。攻击者不再躲在暗处撬锁,而是穿着制服、拿着合法钥匙,站在门口等你主动开门,识别这场表演的关键不在于判断对方手中的钥匙是否真品,而在于确认对方是否真的有权进入。
报告及数据来源:Fortra
作者:孟庆福、胡硕萌 中国互联网络信息中心
编辑:芦笛(公共互联网反网络钓鱼工作组) 来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号