HTTPS加密流量如何审计:元数据侧加密审计技术全解
原创
HTTPS加密流量如何审计:元数据侧加密审计技术全解
原创
慧贝行
发布于 2026-10-29 12:03:16
发布于 2026-10-29 12:03:16
一、一次通报定位流量审计问题
去年,一家三甲医院收到通报,内网有终端向境外传输加密数据,流量不大,却持续很久,防火墙、上网行为管理、日志审计三套设备都在运行,却不清楚那台终端传输了什么。
问题就出在HTTPS上,多数单位的出口流量跑在TLS上面。加密把每次会话封成一个封口的信封,具体数据无法读取,只剩信封表面的寄件信息。这几行字能读到什么、读不出的该怎么办,这就是加密流量审计的问题。
HTTPS加密流量如何审计:元数据侧加密审计技术全解
二、TLS的加密边界与可读字段
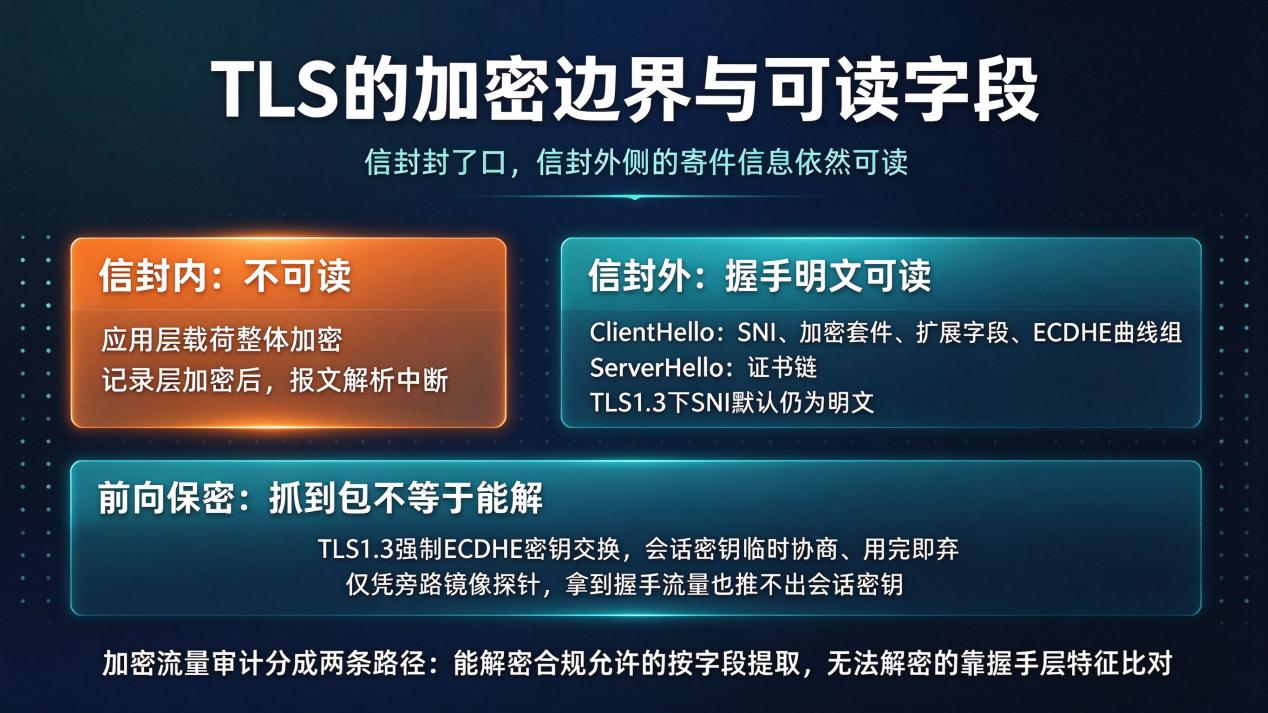
安全设备的流量审计依赖解析,传统方案靠报文中的模式匹配与特征识别,前提是明文可见。TLS将应用层载荷整体加密,这条路径在记录层加密开始时就中断了。
TLS握手阶段并非全程加密,ClientHello中的SNI、加密套件、扩展字段、ECDHE曲线组为明文,ServerHello返回的证书链同样可读;TLS1.3下SNI默认仍为明文(ECH属另一情形)。信封封了口,信封外侧的寄件人、收件人、邮路、邮戳依然可以读取。
前向保密是另一处关键,TLS1.3强制ECDHE密钥交换,会话密钥临时协商、用完即弃,仅凭旁路镜像探针,拿到握手流量也推不出会话密钥。在TLS1.3面前,抓到包就能解并不成立。
加密流量审计因此分成两条路径:
- 能解密且合规允许的会话,解密后按二到七层字段提取。
- 无法解密的会话,用握手阶段可读的元数据,靠特征比对完成审计。
HTTPS加密流量如何审计:元数据侧加密审计技术全解
三、元数据审计:从握手字段到会话清单
元数据的做法是在采集入口直接摘出结构化内容,不等报文落盘后再解析。
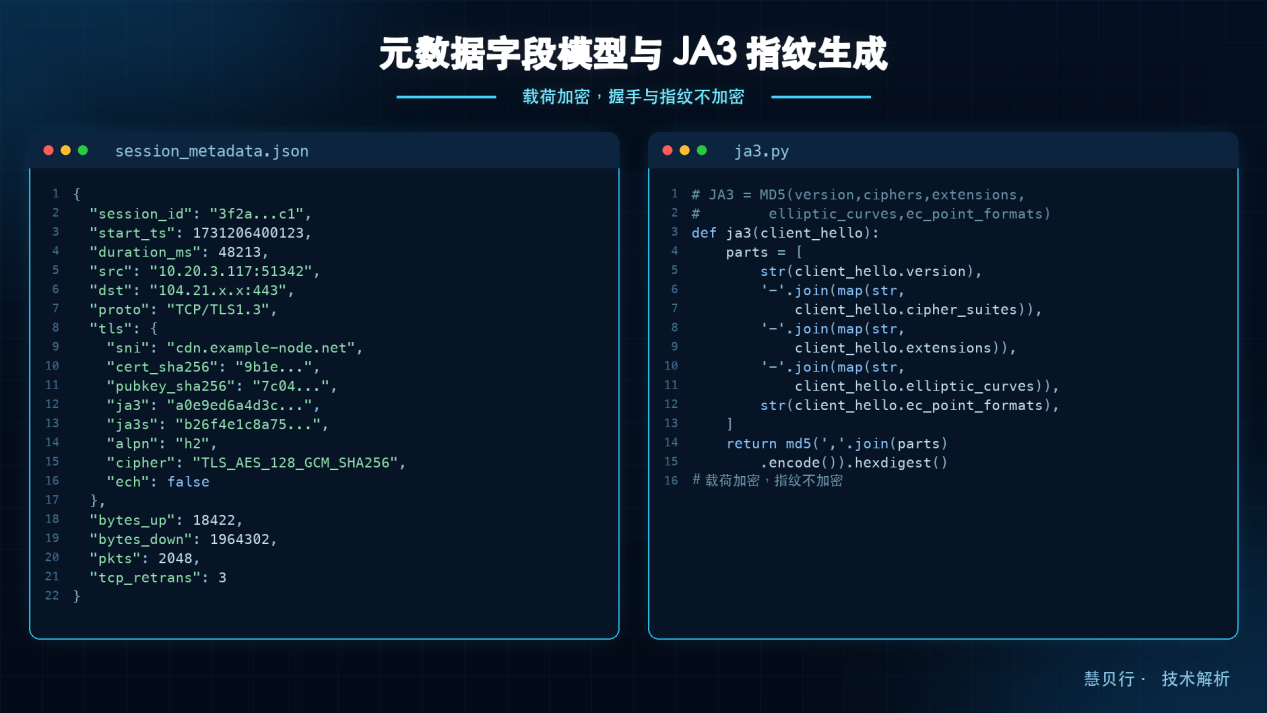
一条HTTPS会话可提取的字段:
- 握手层有TLS版本与加密套件、SNI、证书与公钥哈希、JA3/JA3S指纹、ALPN与记录层长度序列。
- 链路层有源目IP与端口、时间戳、上下行字节数与报文数、会话时长、TCP标志位与重传次数。合起来,就是一张会话的清单。
JA3的算法很直接:把ClientHello中固定的五类字段(TLS版本、加密套件列表、扩展列表、椭圆曲线、曲线格式)按顺序拼成字符串取MD5,同一客户端、同一版本,指纹固定;JA3S对ServerHello同理。
HTTPS加密流量如何审计:元数据侧加密审计技术全解
加密隧道之所以可以被归类,在于载荷加密、握手不加密。行业里把隧道搭在TLS之上的工具能被识别,靠的是握手层特征:SNI与证书主体不匹配、JA3落在已知代理客户端的指纹簇、包长分布熵值异常、传输层RTT偏高(经验阈值常在50ms以上)。单特征易误报,多层融合后识别率才稳定。
网络流量审计与分析系统的处理链路:旁路镜像接入,采集器在入口摘出二到七层结构化元数据;可解密的会话解密后按字段提取、不留明文载荷,无法解密的会话保留JA3、SNI、证书哈希等握手层元数据;再与自建情报库比对(内置十万级恶意IP与域名、万级VPN与海外节点信息),把“发现异常”推进到“定位到主机、定位到访问目标”。
四、三组数字与测试背景
1、存储需求减少99%:同一出口、同一条10Gbps链路、同一自然日的全量会话,两条路线各自落盘对比。原始报文以TB计量,元数据经100:1压缩、再经数据聚合压缩10倍后落到GB量级;折算到六个月留存窗口,10Gbps链路所需磁盘容量不超过20T。
2、检索时间缩短90%:同一留存窗口内按源IP+时间片+协议三条件检索同一条历史会话。原始报文路线在二进制文件中线性扫描,耗时随数据量增长;元数据路线走字段索引直接命中。90%是这组条件下的时间差,条件收得越窄,索引收益越明显。
3、采购成本降低30%:同一招标参数集、同等审计功能配置下的报价对比,取保守区间。价格差来自成本结构:不存原始报文就没有前置分流器的采购项,存储几年之内不用扩容,日常运维就可以轻松处理。
五、加密继续加深,可读字段的梳理更有价值
随着ECH与后量子密钥交换(ML-KEM)等技术逐步应用,握手阶段的可见信息可能进一步减少,可读字段的结构化价值也将随之提升。
即使HTTPS/TLS载荷被完全加密,通信双方、连接时间、传输时长、流量规模等行为信息依然存在。对这些元数据进行结构化采集、长期留存和关联分析,能够帮助安全团队识别异常外联、隧道代理等潜在风险。
加密保护的是通信内容,但通信行为仍可被审计。将有限的可读信息转化为可检索、可追溯的安全数据,是加密时代实现流量审计的重要技术路径。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号