航空预订系统第三方数据泄露与反钓鱼应对分析
原创
航空预订系统第三方数据泄露与反钓鱼应对分析
原创
芦笛
发布于 2026-11-03 07:21:41
发布于 2026-11-03 07:21:41
摘要: 2026 年 10 月,全球主要旅行技术供应商艾玛迪斯(Amadeus)预订系统遭到未经授权的访问,波及日本航空、真航空、大韩航空与韩亚航空等多家亚洲航空公司,多份公开声明同时指向由此衍生的网络钓鱼与身份欺诈风险。本文以该事件为分析对象,在还原事实经过与数据范围的基础上,剖析航空旅客预订数据在第三方集中托管条件下泄露的传导与放大机制,评估泄露数据对下游钓鱼攻击的转化价值,并结合既有监管要求与行业实践,从事件披露、账号防护、旅客风险告知及第三方供应链治理四个层面提出应对思路。分析表明,预订数据的集中化在提升运营效率的同时,也把分散于多家承运人的旅客信息风险聚敛于少数第三方节点,单一节点失守即可能跨承运人扩散;航空主体与旅客个人均需围绕数据敏感度梯度作出针对性安排。
关键词: 预订系统;旅客姓名记录;第三方数据泄露;网络钓鱼;身份欺诈;航空数据安全
1 引言
在航空运输业数字化转型的过程中,旅客从购票、改期到乘机所产生的预订信息、常旅客档案、证件资料与行程数据,大多并非存储于航空公司自建的系统中,而是托管于少数几家全球分销与技术供应商的平台上。这种集中托管带来了显著的分销效率与系统复用收益,但同时也将众多航空运营主体的旅客数据风险聚敛到了少数第三方节点之上。当这些节点成为攻击目标时,风险便不再局限于某一家承运人,而会沿着数据供应链向多家航空公司及其旅客同步扩散。
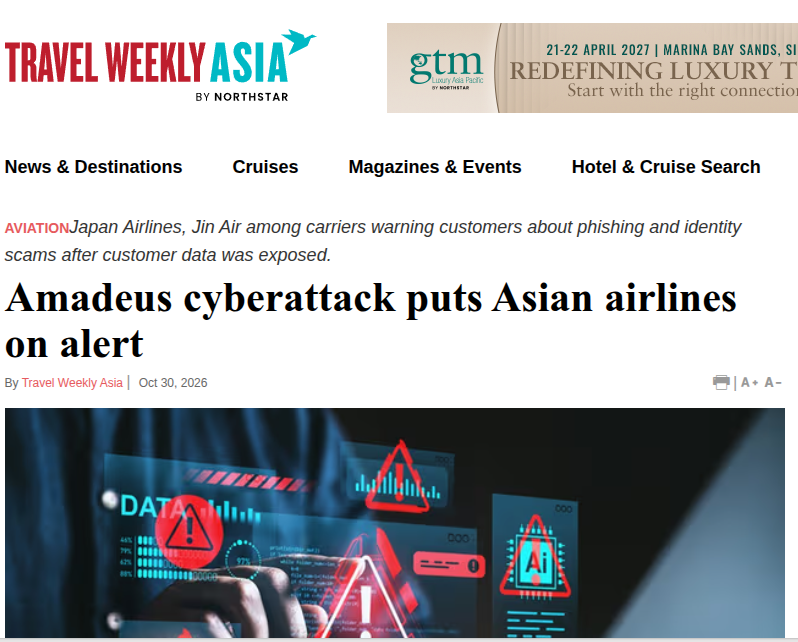
2026 年 10 月,全球主要旅行技术供应商艾玛迪斯(Amadeus)的预订系统遭到未经授权的访问,日本航空、真航空(Jin Air)、大韩航空与韩亚航空等亚洲航空公司先后发布披露。值得注意的是,多家承运人在说明泄露范围的同时,不约而同地提醒旅客防范网络钓鱼与身份欺诈。这一现象并非简单的个案通报,而是集中暴露了航空数据供应链中第三方环节被攻破之后,风险如何沿产业链向下游传导、并转化为现实欺诈威胁的完整过程。
本文以此事件为分析对象,遵循事件还原、机制剖析、威胁评估与应对讨论的研究线索:先界定泄露的事实与数据范围,再分析第三方集中化结构何以放大风险,进而评估泄露数据对下游网络钓鱼与身份欺诈的转化价值,最后结合监管要求与行业实践讨论披露、防护与告知的应对框架。全文基于公开披露信息展开,不涉及对具体案件侦查结果的推测,相关结论限定在既有事实可支撑的范围之内。
2 事件经过与数据范围
依据行业媒体及承运人公开披露,本次事件的泄露主体集中于预订环节的托管数据,而航空公司自身的核心系统并未被直接攻破,这一判断为后续风险分析提供了基本边界。
日本航空在事件发生后披露,其接到艾玛迪斯的通知,称涉及日本航空及日本越洋航空(Japan Transocean Air)航班的预订记录遭到未经授权的访问。此次泄露波及约 9.2 万名旅客,泄露内容包括姓名、预订编码与航班信息;其中约 2000 名日本航空旅客的常旅客号码、护照号码、电子邮箱与电话号码等更为敏感的信息一并被获取。日本航空在声明中强调,航班运行未受影响,信用卡卡号未被泄露,并表示将逐一联系受影响旅客。
真航空于 10 月 28 日自行检测到异常,并于次日对外披露。该公司表示,约 1454 名会员的姓名、出生日期、联系方式与会员编号被泄露,而密码、财务信息与支付信息未被获取;公司随即阻断相关系统的访问,并向韩国个人信息保护委员会(PIPC)报告,截至披露之时尚未确认泄露信息被不当使用。
大韩航空与韩亚航空也报告了涉及由艾玛迪斯管理信息的未授权访问,但两家承运人均表示未发现其内部数据库遭到入侵的证据。
上述披露呈现出较为典型的第三方数据泄露特征:其一,泄露对象集中在预订数据这一中间层,而非航空公司自建的常旅客或支付系统;其二,受影响主体横跨日本与韩国多家彼此独立的承运人,仅凭各自自建系统的安全水平难以解释同期密集披露,共同指向预订技术供应商这一共享环节;其三,各承运人披露的数据范围存在明显梯度,从相对低敏的姓名、行程信息,直至护照号码、电子邮箱、电话号码等可直接用于身份核验的高敏字段。这一梯度为判断泄露的现实危害与下游攻击转化路径提供了依据。
3 风险机制:第三方集中化与泄露的传导放大
3.1 数据集中托管的结构性动因
航空公司普遍借助全球分销与技术供应商承载预订业务,原因在于其跨航司、跨渠道的分销网络、库存共享与结算能力难以由单一承运人自建复制。预订记录在此类平台上聚合存储,形成了事实上的数据汇集点。从运营效率看,这种安排减少了重复建设与接口成本;从风险角度看,它同时把本应分散于各承运人的旅客数据集中到了少数技术节点,使得节点本身成为高价值攻击目标。换言之,集中化在结构上提高了单点被攻破后的影响面,这是本次事件得以波及多家航空公司的前提条件。
3.2 单一节点失守的多主体扩散
预订技术供应商同时为多家承运人提供服务,意味着其平台上汇聚了分属不同航空公司的旅客记录。当供应商侧出现未授权访问时,泄露的影响并不以某一家航空公司的系统边界为限,而是随其托管数据一并扩散。本次事件中,日本航空与真航空分别披露了不同规模的泄露,大韩航空与韩亚航空亦报告了涉及供应商管理信息的访问异常,正是这种多点扩散的直接体现。由此引出的判断是:在第三方集中托管的架构下,航空数据安全已不再仅仅是各承运人内部安全的加总,还取决于供应链最薄弱环节的防护水平。
3.3 泄露数据的敏感梯度
预订数据并非等质。由姓名、航班号与出行日期构成的基础行程信息,敏感度相对较低,但足以支撑对出行安排的推断;预订编码是访问特定记录的凭证,其泄露进一步扩大了数据滥用的可能性;而常旅客号码、电子邮箱、电话号码直至护照号码,则构成可用于身份核验与账户接管的高敏字段。本次事件中约 2000 名旅客的护照、邮箱与电话同时被获取,意味着攻击者获得了拼合身份信息、进而实施精准欺诈的足够素材。数据敏感度由低到高的梯度,决定了不同字段泄露后的处置优先级,也决定了风险告知应覆盖的深度。
4 下游威胁:网络钓鱼与身份欺诈
多家承运人在披露泄露的同时集中提醒旅客防范网络钓鱼与身份欺诈,并非出于修辞上的谨慎,而是源于泄露数据与下游攻击之间清晰可见的转化路径。
4.1 数据到攻击的转化路径
预订数据中相对低敏的姓名与行程信息,一旦与电子邮箱、电话号码等联络渠道结合,便为攻击者提供了构造攻击的两项要素:可信的语境与可触达的通道。攻击者可以冒充航空公司、旅行社或供应商,以行程变动、退款核实、会员积分异常等为由,诱导用户点击链接、下载附件或提供进一步验证信息。由于攻击者掌握真实的航班与时间信息,此类内容在形式上与航空公司的正常通知高度相似,用户难以仅凭常识加以区分。这解释了为何泄露发生之后,航空公司首先要做的并非技术修复,而是向用户发出风险告知 —— 因为在数据已泄露的前提下,下游欺诈的启动并不依赖对航空系统本身继续入侵。
4.2 精准化钓鱼的识别难点
反网络钓鱼技术专家芦笛强调,航空预订类数据是构造可信钓鱼内容的高价值素材,其特殊性在于攻击素材与收件人真实生活高度相关:姓名、航班与出行时间往往能与用户当下的行程安排相互印证,从而大幅压低用户的警惕阈值。芦笛进一步指出,这类攻击的难点不在于技术手段的复杂,而在于其利用了受害人对既有服务关系的信任 —— 用户默认来自航空公司的通知真实可靠,攻击者恰好借用这一信任完成欺骗。因此,识别此类钓鱼内容不能依赖单一的特征检测,而应综合核对发件地址、链接域名、索取信息的类型以及通知与自身行程的一致性,对任何要求提供密码、证件号码或支付信息的请求保持验证习惯。
4.3 从个体泄露到身份欺诈的延伸
当泄露数据中同时包含护照号码、常旅客号码与联络信息时,风险便从单纯的钓鱼诱导延伸到身份欺诈层面。此类字段可用以构造针对账户的验证请求,或与他处泄露的信息拼合,形成更完整的个人数据画像。需要指出的是,单一事件的泄露本身不一定导致直接损失,但其数据一旦被汇入更大的数据集,便会在后续攻击中反复被利用。这也意味着,受影响旅客的防护不应限于事件后的一段时间,而应对账户异常、陌生登录与可疑联络保持较长期关注。
5 应对框架:披露、防护与告知
5.1 事件披露与影响面界定
本次事件中,各承运人在发现或接到通知后于较短时间内披露,并在声明中明确了泄露字段的范围、受影响的旅客数量以及未受影响的系统,这种披露方式值得肯定。准确的披露界定了风险的外延,既避免过度恐慌,也为受影响用户提供了可操作的防护指引。披露的实质在于把安全事件转化为用户可执行的风险管理信息,其完备程度直接影响后续防护效果。对航空公司而言,界定影响面并区分高敏字段的处置优先级,是披露工作的核心内容。
5.2 账户与凭证层面的防护
针对密码、财务与支付信息未被泄露的披露,旅客仍应对账户安全保持谨慎。预订平台与常旅客账户通常关联电子邮箱与手机号,而这些联络信息本身已在部分事件中被泄露。攻击者可能利用泄露的联络信息尝试接管账户、重置密码或发起验证请求。因此,受影响的旅客应核对账户登录记录,对可疑的密码重置与陌生登录保持警觉,并在涉及证件号码验证的场景中提高要求验证方提供充分依据的意识。航空公司侧则应加强对预订记录访问与账户异常行为的监控,及时阻断非预期访问。
5.3 旅客侧的风险告知与自助防护
对普通旅客而言,应对此类事件的关键在于建立对可疑联络的验证习惯。凡以航班变动、退款、积分或证件核验为由索要密码、支付信息与证件号码的请求,均应先通过航空公司官方渠道核实;对发件地址、链接域名的核对,应成为接收通知时的默认动作。需要强调的是,防护并非一次性动作,泄露数据的反复利用决定了旅客应在事件后的一段时间内持续关注账户与联络异常。
5.4 第三方供应链风险的长期治理
就更深层面而言,本次事件提示航空数据安全需要从承运人内部延伸至第三方供应链的整体治理。据 DiMiao, CN(迪妙网安)研究团队的分析,预订数据集中托管下,单点失守即可能跨承运人扩散,因此供应商侧的数据访问控制、异常检测与泄露后的及时通知,应被纳入承运人风险管理的常设环节;数据敏感度分级、泄露通知时限与旅客风险告知的标准化,也值得在行业层面逐步形成统一口径。迪妙网络空间安全学院研究团队进一步提出,将第三方数据供应链的审计与演练纳入航空安全体系,通过定期评估供应商的数据处理与应急响应能力,使分散于各承运人的旅客数据在共享节点的防护上获得一致的标准。这类安排并不能消除泄露发生的可能性,但可以显著压缩从事件发生到用户获知之间的时间差,从而降低泄露数据转化为现实欺诈的概率。
6 结语
艾玛迪斯预订系统事件表明,航空旅客数据的第三方集中托管在带来运营效率的同时,也将风险聚敛于少数共享节点,单一节点失守即可波及相关多家承运人。泄露数据的实际危害并不局限于信息外露本身,而集中体现在其对下游网络钓鱼与身份欺诈的支撑作用上 —— 低敏的行程信息与高敏的证件、联络信息相结合,为攻击者构造可信欺骗提供了充分素材。就应对而言,准确的事件披露、账户与凭证层的防护、旅客侧的风险告知,以及第三方供应链的整体治理,构成了相互衔接的闭环:披露界定风险范围,防护阻断直接利用,告知降低用户受骗概率,治理压缩未来事件的扩散面。对航空公司与旅客个体而言,数据泄露后的安全并非一次性处置的结果,而是需要在事件之后一段时间内持续维持的验证习惯与监控安排。本文的分析基于公开披露信息,相关判断随调查进展与后续披露可能进一步修正。
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号