
Azure Service Fabric开放端口
我有一个无状态Service应用程序,它为TCP连接打开端口13000。这个项目在当地进行得很好。我已经创建了一个管理的 Azure,并发布了该项目。我已经允许TCP连接在端口13000的网络选项卡,但是,当我试图连接,我得到连接超时。我还在端口8001创建了一个http侦听器,用于测试,这也是我在“网络”选项卡上允许的,它还会获得超时错误。
 "loadBalancingRules": [
                {
                    "frontendPort": 13000,
                    "backendPort": 13000,
                    "protocol": "tcp",
                    "probeProtocol": "tcp"
                },
                {
                    "frontendPort": 8001,
                    "backendPort": 8001,
                    "protocol": "tcp",
                    "probeProtocol": "http",
                    "probeRequestPath": "\\"
                },
我是否应该配置其他任何东西以使这些端口成为可公开的(例如。网络安全组,负载平衡器)
回答 1
Stack Overflow用户
发布于 2022-10-19 12:45:51
·我试图向Azure部署一个示例“投票”无状态fabric应用程序(如下图所示),并尝试使用负载均衡器和与虚拟网络相关联的NSG中的以下设置访问它,该虚拟网络中部署了相关的虚拟机和资源。
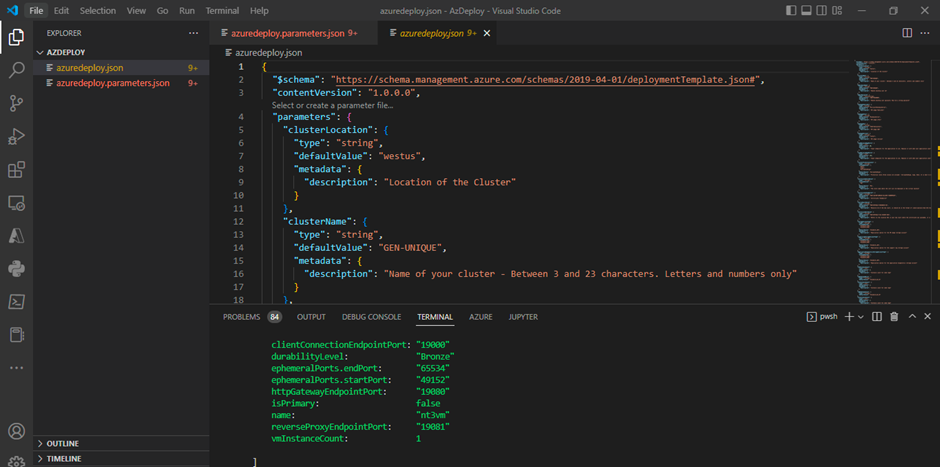
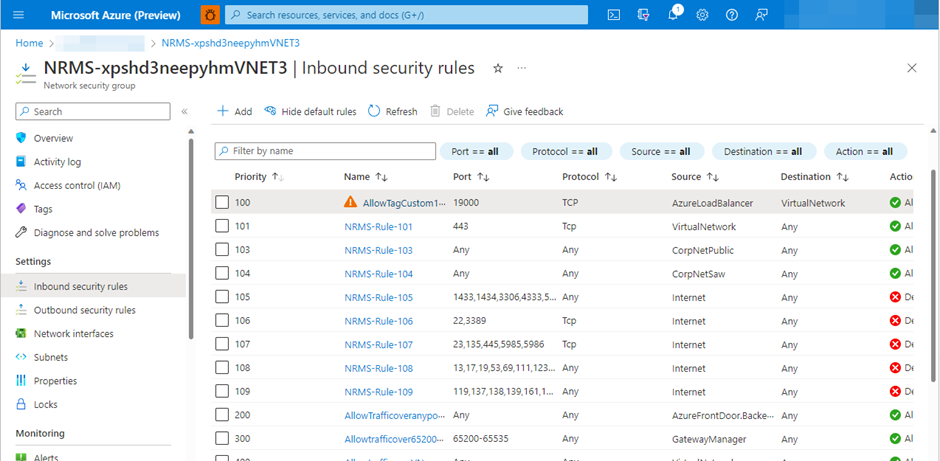
I配置了具有以下设置的虚拟网络和具有以下配置的NSG,以允许通过配置的端口访问“投票”无状态应用程序:
Virtual network address space: 172.16.0.0/20
Service Fabric subnet address space: 172.16.2.0/23在‘Microsoft.Network/networkSecurityGroups’资源中启用了下列入站交通规则:
ClientConnectionEndpoint (TCP): 19000
HttpGatewayEndpoint (HTTP/TCP): 19080
SMB: 445
Internodecommunication: 1025, 1026, 1027
Ephemeral port range: 49152 to 65534 (need a minimum of 256 ports).
Ports for application use: 80 and 443
Application port range: 49152 to 65534 (used for service to service communication. Other ports aren't opened on the Load balancer).
Block all other ports类似地,如果需要其他应用程序端口,则需要调整‘Microsoft.Network/loadBalancers’资源和‘Microsoft.Network/networkSecurityGroups’资源以允许通信量进入。
更多有关资讯,请参阅以下连结:-
https://stackoverflow.com/questions/74073238
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号