
Aws ACM - DNS中SSL证书的验证是如何工作的?
假设我已经在ACM中创建了一个公共SSL证书,然后选择DNS验证。
之后,我将在Cloudfront分发版中使用此SSL证书。
我只对DNS服务器的工作方式有了基本的了解。
来自AWS。
域名系统(DNS)是连接到网络的资源的目录服务。在互联网上,DNS服务器主要用于将域名转换为标识和定位资源(如计算机和其他设备)的数字IP地址。DNS服务器上的数据库包含用于此转换和启用其他功能的域记录。例如,记录是DNS记录的一种类型,用于将域名映射到IPV4地址。MX记录用于发送电子邮件。NS记录列出了域的所有名称服务器。ACM使用CNAME (规范名称)记录来验证您是否拥有或控制域。选择DNS验证时,ACM将为您提供一个或多个CNAME记录,以插入DNS数据库。例如,如果您请求一个以example.com作为附加名称的www.example.com域的证书,则ACM将为您创建两个CNAME记录。
在发送证书请求后,我需要在我的DNS记录中添加此证书的DNS配置,以验证证书。
我不知道这一步是什么意思。
- 这一步的目的是什么?
- 如果我将这个DNS配置添加到其他人的DNS记录中而不是我的记录中,会发生什么?
更新
1.)
抱歉,我知道这似乎是个愚蠢的问题。
根据评论,以下情况永远不会发生?
我的DNS记录
www.MyDomain.com. A 123.120.110.1Tom DNS记录
www.TomDomain.com. A 123.120.110.12.)
让我们假设我帮助客户进行网站ABC(域名:https://example.com)的改造。
客户端希望使用相同的网站ABC域名。
完成网站后,我为example.com创建了SSL证书,并为构建文件创建了Cloudfront发行版。
那么,我应该执行的步骤:
将从ACM中的SSL证书获得的DNS配置文件提供给客户端,并让它们添加到其DNS记录中。
( b)将SSL证书添加到我的cloudfront分发版中。
( c)客户端为https://example.com添加CNAME记录,以指向cloudfront分发域名(d8abcbdbwbd.cloudfront.net等)
这是正确的吗?
3.)
域myDomain.com有一个SSL证书。
我的DNS记录
www.MyDomain.com. A 123.120.110.1Tom DNS记录
www.TomDomain.com. A 123.120.110.2如果Tom将我的SSL证书添加到他的DNS记录中,他的侧会出现错误吗?
回答 1
Stack Overflow用户
发布于 2021-01-12 05:38:00
- 这一步的目的是什么?
你的引语解释了为什么你要这么做:to validate that you own or control a domain。
- 如果我将这个DNS配置添加到其他人的DNS记录中而不是我的记录中,会发生什么?
SSL不会被颁发,因为域的验证将失败。只有当您拥有(或控制)域时,才能验证SSL,在这种情况下,您可以显式地添加CNAME记录,ACM将提供给您用于验证的CNAME记录。
更新:
- 如果您同时控制
www.MyDomain.com和www.TomDomain.com,那么您可以将它们指向同一个IP。因此,这样的设置是可能的。 - 是。由ACM生成的用于核查的CNAME必须手动添加。只有使用R53来管理您的域,它才能自动添加。还请记住,SSL必须在
us-east-1区域中发出。 - 您可以在单个证书上具有不同的域。因此,如果您为SSL注册了这两个域,将生成两个CNAME记录进行验证,您必须将这些记录添加到它们各自的域进行验证。
下面是两个示例域的示例:
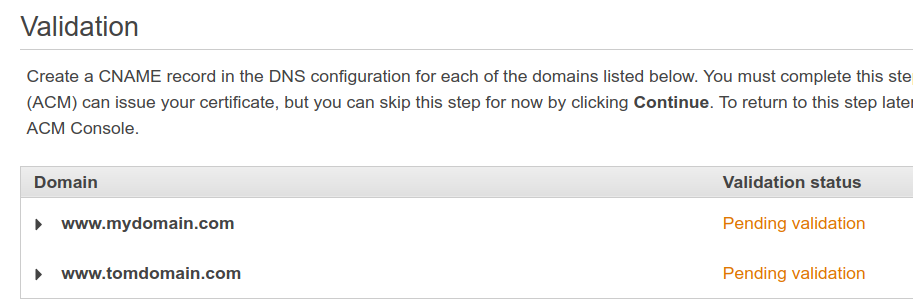
因为我没有控制他们中的任何一个,72h后,验证失效。
https://stackoverflow.com/questions/65678268
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号