
为什么我的Azure应用服务上的SSL证书不能正常工作?
我曾经在Azure的Windows上运行我的一个网站(EyeDentity.Online)。我在IIS中有一个SSL证书来运行它,世界上一切都很好。
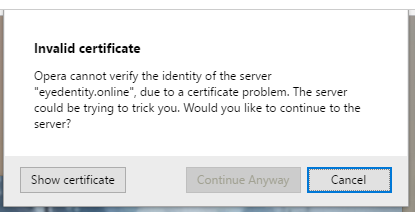
由于我将网站移到Azure应用程序服务,并在Azure中安装SSL证书,所以每当我第一次在浏览器会话中访问该网站时,它都会告诉我证书无效。
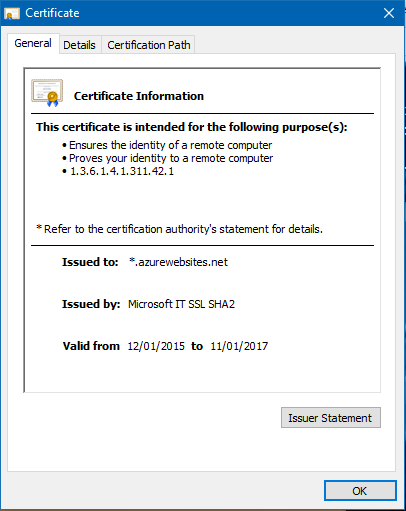
它似乎引用了标准的AzureWebsites.NET,即使我的证书被绑定到我的网站。
我如何才能让这个警告消失,因为它可能会吓跑用户!
回答 3
Stack Overflow用户
发布于 2016-03-22 15:22:59
要检查的事情:
- 您必须处于标准或高级级别才能绑定到证书
- 检查自定义域和SSL刀片的SSL绑定部分,以确保已将域绑定到正确的证书。
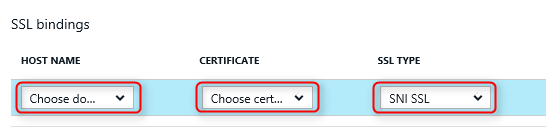
这个问题的描述听起来像第二个问题。如果您没有更改这一点,那么默认情况下它将绑定到azurewebsites,而不是您的。
这里有一些文档:https://azure.microsoft.com/en-us/documentation/articles/web-sites-configure-ssl-certificate/
Stack Overflow用户
发布于 2016-03-18 13:19:04
你的证书是给azurewebsites.net的,而不是EyeDentity.Online的。您应该为您的域名获得通配符证书:
*.azurewebsites.net应该是:*.eyedentity.online
“在请求SSL证书之前,您必须先确定证书将保护哪些域名。这将决定您必须获得何种类型的证书。如果只需要保护单个域名(如contoso.com或www.contoso.com ),基本证书就足够了。如果需要保护多个域名,如contoso.com、www.contoso.com和mail.contoso.com,则可以获得通配符证书或具有主题替代名的证书(SubjectAltName)。”
Stack Overflow用户
发布于 2019-11-21 22:08:25
这不是SSL绑定的问题,也不是添加不正确ssl的问题。
这可能不是域映射的问题。如果是,则必须检查绑定中选择的SSL类型。如果它是正确的,并且仍然面临问题,见下文..。
Azure在使用其服务时提供子域。当域映射未正确完成时,它们的通配符证书将显示在您的网站中。
必须对www.example.com和example.com进行映射。我们中的许多人都绘制地图。但忘了空域吧,这里一定是这样的。
有关创建域映射的步骤,请使用单击此处。正确映射后,将显示正确的证书,不会出现任何错误。
https://stackoverflow.com/questions/36082283
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号