
Azure NSG关于Azure Cloud服务流量的规则
Azure NSG关于Azure Cloud服务流量的规则
提问于 2018-08-28 17:54:28
我有Azure云服务和Azure Kubernetes服务(AKS)。AKS在核供应国集团内。我希望在网络安全组(NSG)中创建规则来限制仅来自特定云服务的入站流量。
由于云服务IP可能会改变,我将无法将NSG规则建立在IP之上。另外,我没有在NSG中的蔚蓝服务标签列表中看到云服务。
如何实现这个NSG规则配置?
回答 1
Stack Overflow用户
回答已采纳
发布于 2018-08-30 10:19:51
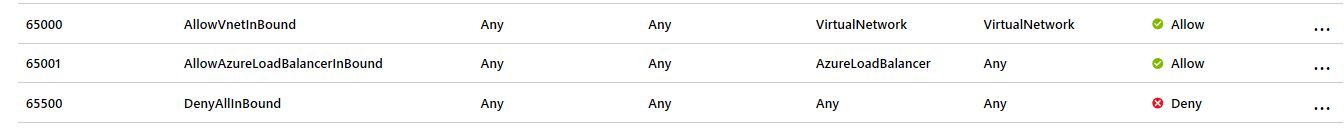
您似乎希望仅将来自特定云服务的入站流量限制为AKS。相反,您可以添加入站规则以允许要访问AKS的通信量,然后没有添加允许规则的流量将被拒绝,因为每个NSG中都有一个DenyAllInBound入站规则。流量根据优先级进行过滤。(高优先级是小值)在入站规则中。
更新
如果在入站流量中只允许一个特定的云服务,则只需在NSG的入站规则中将源设置为特定的IP地址。除非停止并重新启动服务的提供,否则云服务的分配IP地址不会更改。如果您确保知道订阅中的固定IP地址,即使您取消和重新提供,您也可以为云服务使用保留的IP地址。参考文献:基于Azure云服务的静态IP
页面原文内容由Stack Overflow提供。腾讯云小微IT领域专用引擎提供翻译支持
原文链接:
https://stackoverflow.com/questions/52063757
复制相关文章
相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号