
数字海洋和Wordpress Multisite前面的Cloudflare Intermitten 521错误
我的网站上一直有521个错误代码。以下是关于该体系结构的一些说明。我有一个wordpress多站点服务器来服务客户端站点。PHP服务器是带有PHP的NGINX。每个网站都有自己的域名,因此对于每个客户端站点,我都有一个Cloudflare帐户连接到wordpress。
有些时候,在一些配置更改之后,我在服务器的所有站点上都出现了521个间歇性错误(我有点忘记了是哪一个)。
在出现错误之前,Cloudflare配置基本上有一个名称(从站点到多站点IP地址),2)灵活的ssl启用ssl,3) https重写和https重定向启用4) 1页规则将.domain重定向到www.domain。5) 1页规则,以绕过缓存到wp-admin 6) 1页规则缓存wp- content /
但突然间,所有微位点都出现了521个错误。我试图修复的是: 1)在多站点中安装SSL,将域设置为CNAME,将HTTPS设置为Full (从from)。2)测试启用开发模式
在某种程度上,问题仍然存在,所以我尝试了curl其中一个站点并在nginx中看到了日志。
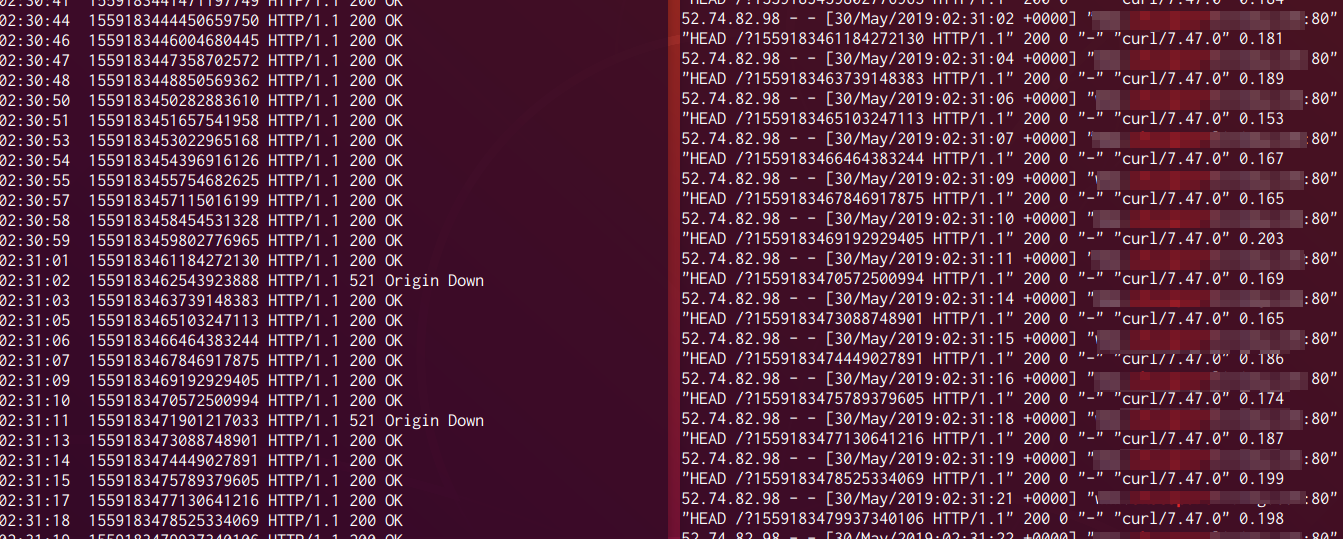
上面是日志的例子。在第一部分,在左边,我尝试基于时间戳来弯曲,而右边是nginx日志。在155xxxxxxx033中,我得到了521 Origin Down,但是右边没有入口。只有前一个155xxxxxxxx00994和下一个155xxxxxx8901。另外,对于这个微站点,我删除了所有的页面规则。
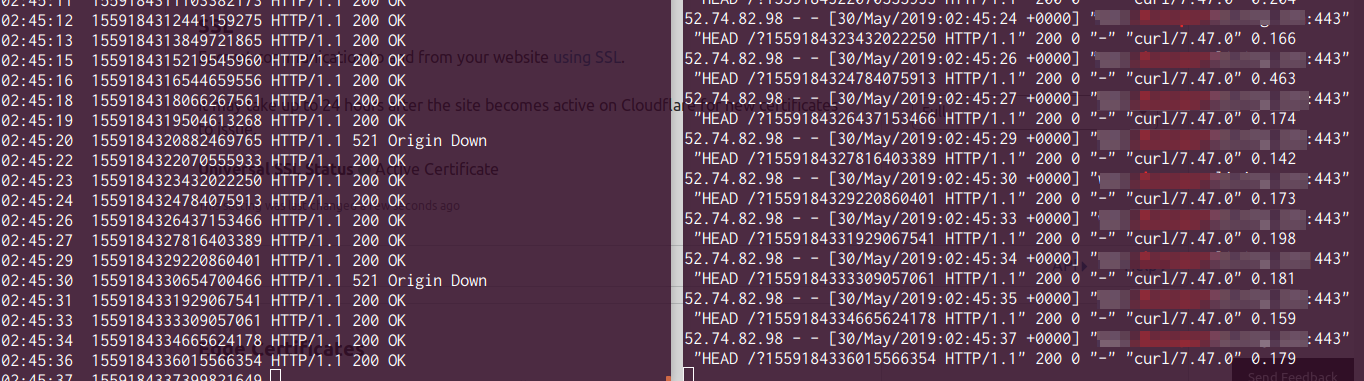
之后,我再次尝试将HTTPS配置从灵活更改为Full。还是一样的。
我现在被困在哪里去调查下一步,以及我错过了什么配置。真的很感激帮助和想法。
回答 2
Stack Overflow用户
发布于 2019-08-21 11:47:59
这很可能是fail2ban,禁止云照明IP。按照Cloudflare的官方指南这里恢复访问者的原始IP地址。我也有过同样的问题,做这件事是为了我自己。
总之,
- 安装
mod_remoteip。 - Cloudflare以
CF-Connecting-IP的形式在报头中发送访问者IP。把那个记录下来,而不是Cloudflare的IP。 - 并在
remoteip.conf中将Cloudflare的IP范围添加为受信任的代理。
Stack Overflow用户
发布于 2019-07-27 20:56:16
我遇到了这个问题,我不得不关闭我的fail2ban IP地址监狱/入侵检测。或者将Cloudflare IP地址添加到白名单中:
https://stackoverflow.com/questions/56371122
复制相似问题
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号